
Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne d'approvisionnement et les journaux de pots de miel → notation MITRE ATT&CK, et une spécification de configuration de tromperie signée et versionnable. Pur Python, MIT.
Quatre outils d'ingénierie de tromperie, extraits d'une plateforme de sécurité en production qui traite du trafic internet réel, nettoyés de tout couplage produit/secret, et publiés sous MIT.
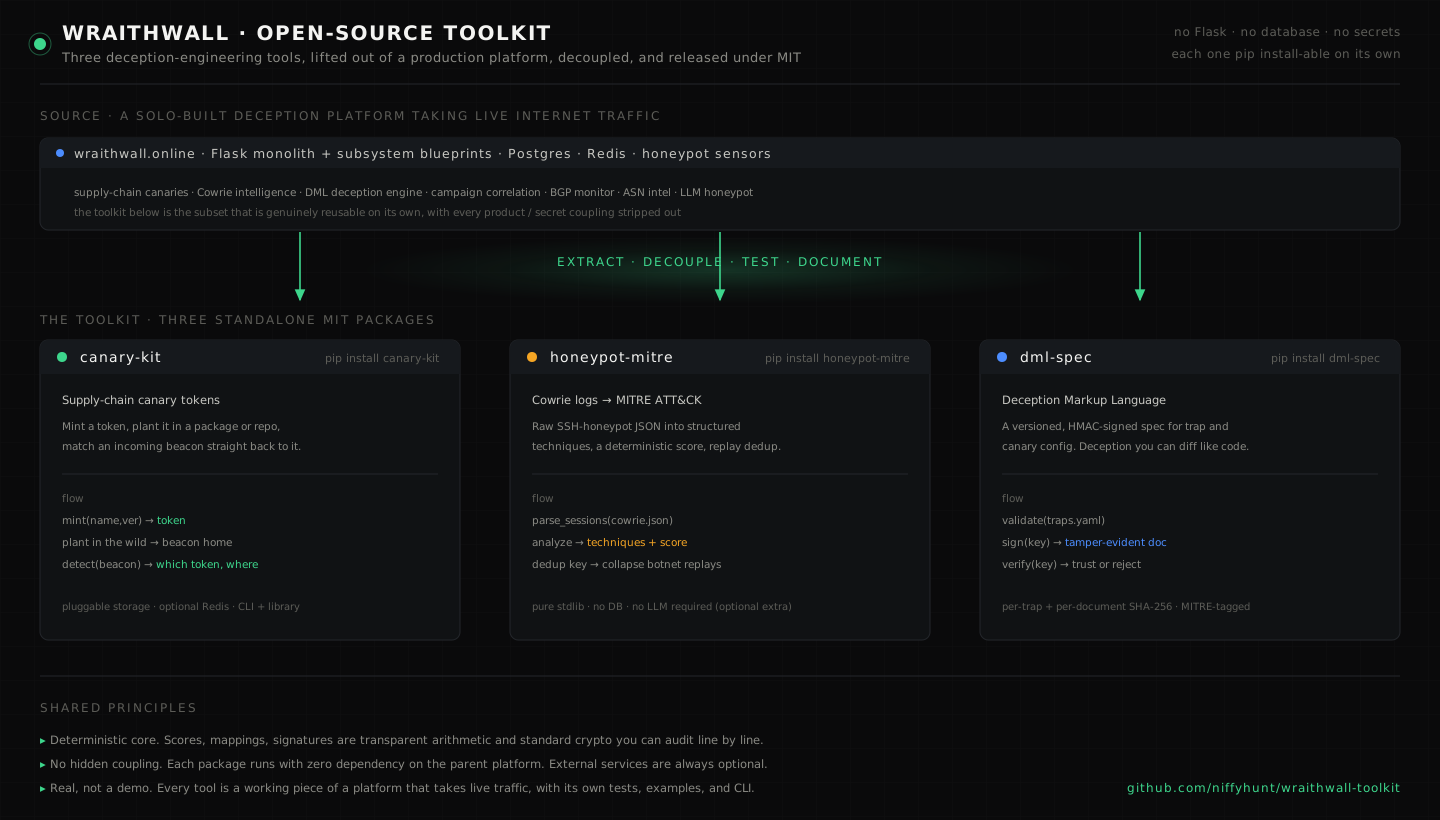
Ce n'est pas une démo de laboratoire. Chaque outil est un élément de WraithWall — une plateforme de tromperie développée en solo, fonctionnant derrière un reverse proxy avec un honeypot qui l'alimente en continu. Ce sont les parties réellement réutilisables de manière autonome : si vous exploitez un honeypot, plantez des canaris, ou souhaitez versionner votre configuration de tromperie comme du code, elles sont faites pour vous.
Chaque projet est un package autonome, installable via pip install, avec son propre README, exemples,
tests et CLI. Aucune dépendance à la plateforme — pas de Flask, pas de base de données, pas de secrets.
| Projet | Ce qu'il fait | Installation | PyPI |
|---|---|---|---|
| canary-kit | Génère, enregistre et détecte des jetons canaris de chaîne d'approvisionnement — associe une balise entrante directement au jeton que vous avez planté. Stockage enfichable, Redis en option. | pip install canary-kit | Publié 0.1.0 |
| honeypot-mitre | Transforme les journaux bruts du honeypot Cowrie en techniques MITRE ATT&CK structurées, un score déterministe, et une déduplication de rejeu — sans LLM requis (c'est une option supplémentaire). | pip install honeypot-mitre | Publié 0.1.0 |
| dml-spec | Deception Markup Language — une spécification versionnée et signée HMAC pour la configuration des pièges/canaris. Validez, signez et vérifiez afin que votre tromperie soit comparable par diff et infalsifiable. | cd dml-spec && pip install . | v2 (0.2.0 prêt, pas encore téléversé) |
| wraithmesh | Maillage de capteurs distribués — suit les journaux Cowrie, regroupe les campagnes localement, transmet des observations de classes d'équivalence signées à des agrégateurs corroborants. Sortie préservant la confidentialité par défaut. | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 prêt, pas encore téléversé) |
Packages publiés associés en dehors de ce dossier : wraithwall (plateforme), ravenscan (CLI raven).
Le client HTTP API sera wraithwall-sdk (en cours de développement ; pas dans ce toolkit).
Voir PACKAGE_INVENTORY.md pour la liste complète de vérification de la version v2.
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
Consultez le README de chaque projet pour l'API complète, la CLI et les notes de conception.
pyproject.toml.Les quatre projets sont publiés sous la MIT License — © 2026 Niffyhunt. Utilisez-les, forkez-les, diffusez-les. L'attribution est appréciée, pas obligatoire.
Fait partie du projet WraithWall · par Niffy_hunt · @wraithwalll sur X · wraithwall sur GitHub

