
 monad-developers/ultrafuzz
Fuzzing de contrats intelligents agentique de bout en bout et chasse aux menaces

Ultrafuzz est un orchestrateur agentique pour le fuzzing de contrats intelligents et la chasse aux menaces
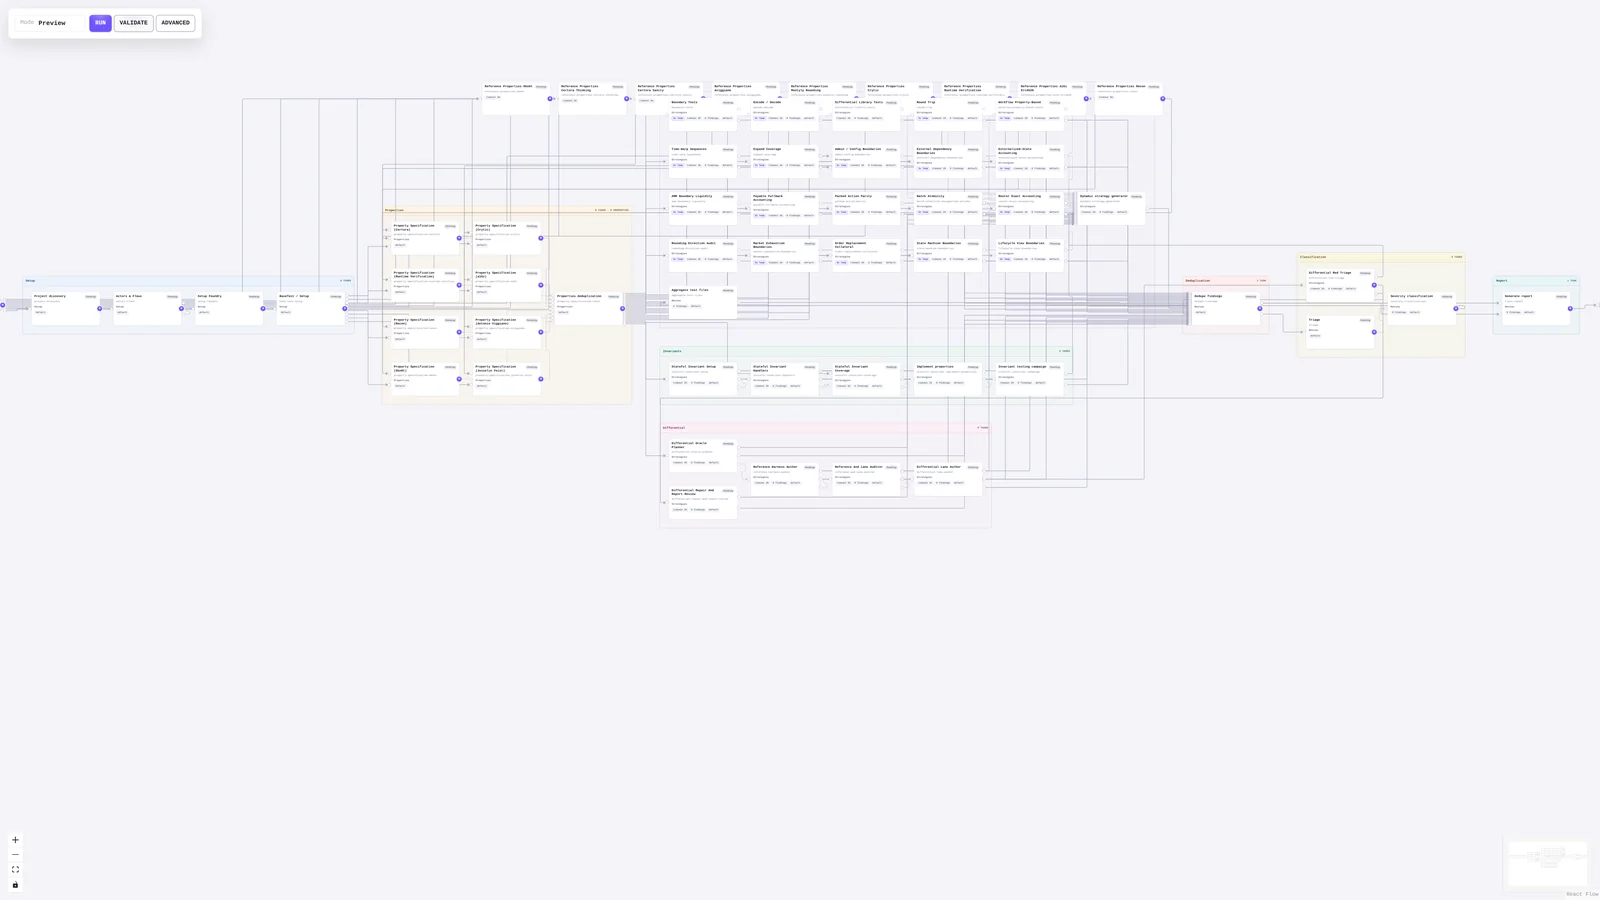
Cet outil initialise un dépôt de protocole avec des prompts et une topologie modifiables, exécute des agents spécialisés, collecte les tests de fuzzing générés et les résultats, et sert un tableau de bord local ainsi qu'un rapport final pour revue.
Note de sécurité
Nous recommandons fortement d'exécuter Ultrafuzz uniquement sur des machines virtuelles éphémères et isolées, pouvant être jetées en toute sécurité après usage. Les agents s'exécutent dans un flux de travail non restreint avec permissions ignorées, ce qui signifie qu'ils peuvent involontairement installer ou accéder à des outils dangereux ou à des identifiants sensibles. Les prompts, les choix de modèles et le comportement cible peuvent influencer les actions que les agents entreprennent sur l'hôte et peuvent entraîner des conséquences imprévues ou destructrices. N'exécutez pas Ultrafuzz sur un poste de développeur, un environnement persistant ou toute machine contenant des données ou des identifiants précieux. Ultrafuzz est encore en cours de développement actif et n'a pas nécessairement fait l'objet d'un audit de sécurité complet. Son implémentation peut contenir des vulnérabilités inconnues ou non découvertes.
Pour les campagnes, nous recommandons d'utiliser une version publiée qui est disponible depuis un certain temps, par exemple au moins sept jours, plutôt que la branche
unstable. Récupérez le tag de la version et examinez son code source et ses prompts avant d'installer les dépendances ou d'exécuter Ultrafuzz.Examinez le répertoire
.ultrafuzz/prompts/versionné avant de lancer une campagne. Consultez Sécurité pour la posture complète.
Dites à votre agent :
Votre tâche est de lancer une campagne Ultrafuzz sur ce projet et de vous assurer qu'elle
réussit du début à la fin.
Utilisez une version publiée d'Ultrafuzz disponible depuis un certain temps, par exemple au
moins sept jours, plutôt que la branche unstable. Récupérez son tag et dites-moi quelle version
vous avez sélectionnée.
Montrez-moi les profils d'audit disponibles et expliquez les compromis. Recommandez le meilleur
choix pour cette cible.
Avant d'installer toute dépendance, demandez ma confirmation.
Une fois la campagne démarrée, utilisez la CLI pour surveiller sa progression. Continuez la
surveillance jusqu'à ce qu'elle se termine. Si un nœud échoue, inspectez ses diagnostics et
expliquez la cause ainsi que les options de nouvelle tentative ou de réinitialisation documentées
pour la version sélectionnée avant de poursuivre. Une reprise ordinaire ne relance pas les nœuds
en échec.
Ultrafuzz est distribué sous licence MIT. Copyright (c) 2026 Monad Foundation.
