
 ostorlab/rasp
Intègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs, l'interception VPN/proxy et le repackaging à l'exécution.



Protection autonome des applications d'exécution (RASP) pour les applications Android et iOS.
rasp protège une application que vous avez déjà compilée. Il ajoute un petit runtime à l'APK, l'AAB ou l'IPA, et l'application protégée vérifie l'appareil sur lequel elle s'exécute ainsi qu'elle-même pendant son utilisation. Aucune modification du code source de l'application n'est nécessaire.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Un plugin est du code compilé dans le runtime (API, exemple). Il peut ajouter ses propres vérifications et reçoit les observations de chaque exécution, par exemple pour les envoyer quelque part. Un runtime construit sans plugins garde les observations pour lui, et une build de release ne les journalise pas.
packer/, Python) ajoute le runtime à l'application et le renvoie non signé.runtime/, C++) s'exécute à l'intérieur de l'application protégée et exécute les vérifications.Construire le runtime pour votre plateforme (détails) :
cd runtime
cmake --preset android
cmake --build --preset android
Placez les fichiers compilés là où le packer les recherche : consultez les README dans
packer/src/rasp_packer/android/resources/ et
packer/src/rasp_packer/ios/resources/.
Installez le packer :
cd packer
uv sync --locked
Protéger une application :
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Signez app-protected.apk avec votre clé de release, puis distribuez-le.
Le packer est également une bibliothèque Python :
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Groupe | Android | iOS | Détecte |
|---|---|---|---|
root | ✓ | Fichiers root, partitions système inscriptibles, SELinux et propriétés de build | |
jailbreak | ✓ | Fichiers de jailbreak, évasion de sandbox et création de processus | |
debugger | ✓ | ✓ | Un débogueur attaché à l'application |
hooks | ✓ | ✓ | Frida et autres bibliothèques injectées dans l'application |
integrity | ✓ | Le code du runtime modifié en mémoire | |
mitm | ✓ | ✓ | Tunnels VPN, et proxys sur iOS |
identity | ✓ | ✓ | Une copie repackagée de l'application (toujours active) |
emulator | ✓ | ✓ | Un émulateur ou le simulateur iOS |
virtualizer | ✓ | L'application exécutée dans le conteneur d'une autre application |
--checks (ou checks= en Python). identity est toujours ajouté.--checks, seul identity s'exécute.Chaque vérification et les signaux qu'elle rapporte sont décrits dans runtime/README.md.
| Application Android protégée | Android 12 (API 31) ou ultérieur. Le packer relève un SDK minimum inférieur à 31. |
| Application iOS protégée | iOS 12.0 ou ultérieur |
| Packer | Python 3.14, uv |
| Compilation du runtime | CMake 4.4, Clang de LLVM 23 ; le NDK Android, le SDK et un JDK pour Android ; Xcode sur un Mac pour iOS |
packer/README.md : le packer, ses options, les build ids et les vérifications.runtime/README.md : le runtime, chaque vérification, la compilation et les journaux.TODO.md : travaux connus qui ne sont pas encore réalisés.Vous ne voulez pas compiler le runtime vous-même, ou vous voulez voir ce que vos applications protégées détectent sur de vrais appareils ? Mobile ADR (Mobile Application Detection & Response) sur la plateforme Ostorlab protège vos applications avec rasp et affiche leurs événements :
Créez un compte sur la plateforme Ostorlab et ouvrez Mobile ADR.
Téléversez votre APK ou IPA, choisissez les vérifications et téléchargez l'application protégée (Protéger une application).
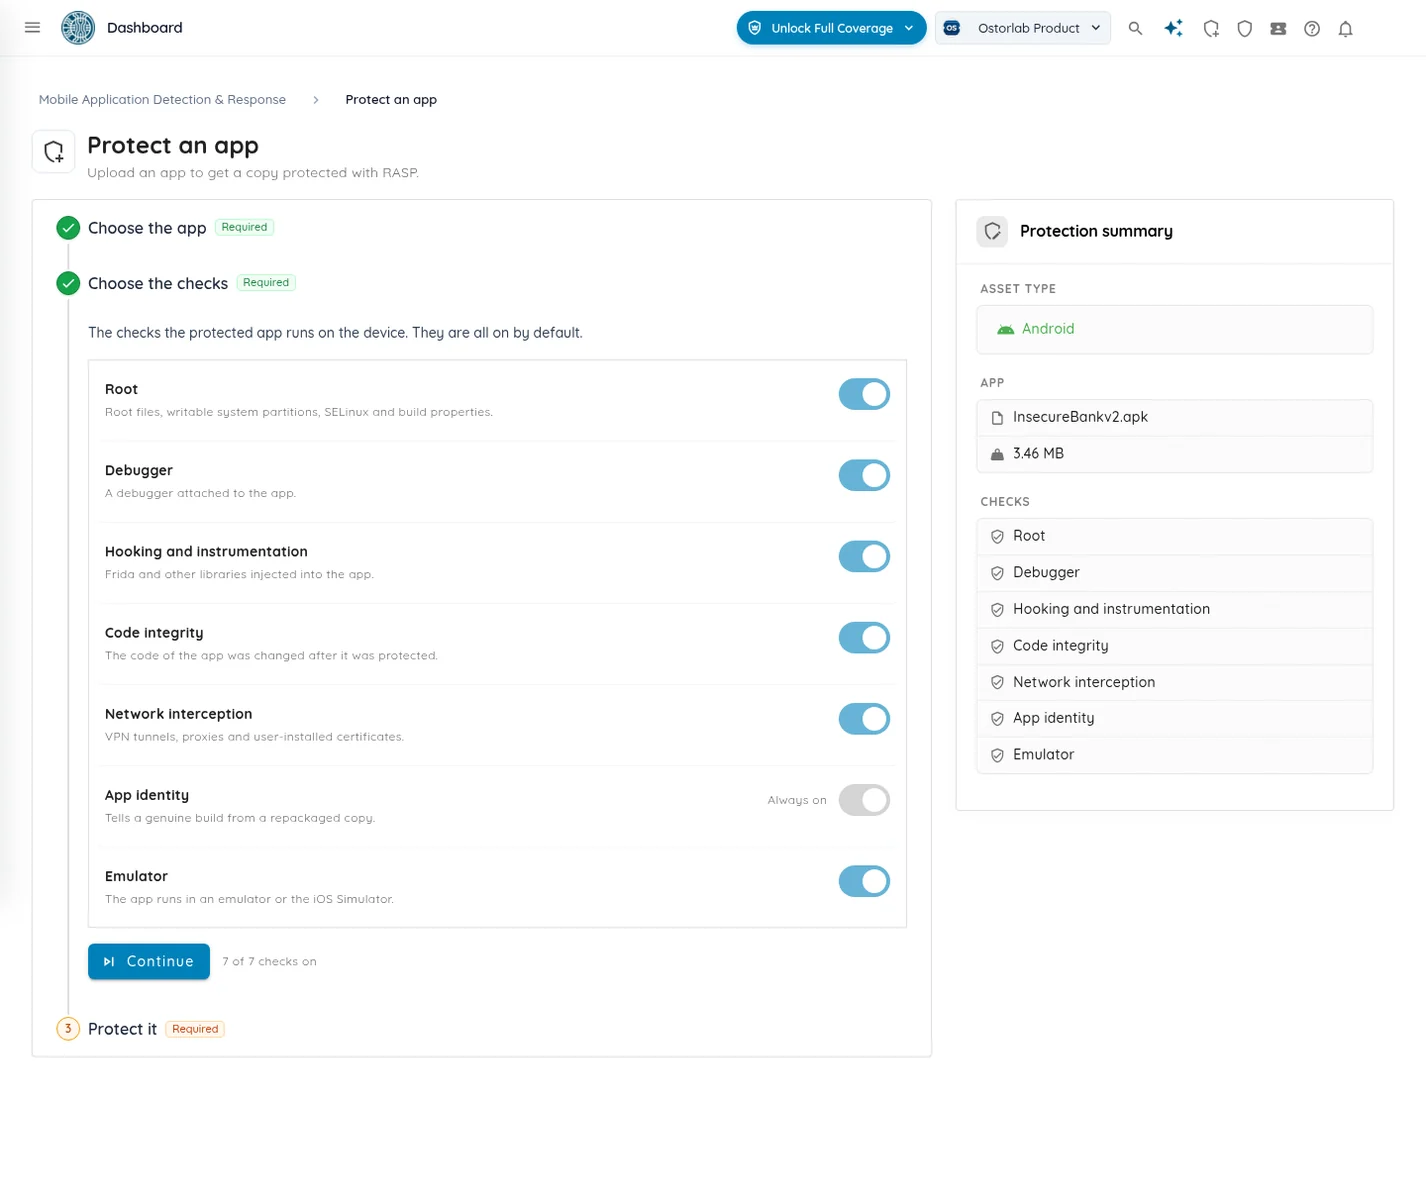
Signez-la et distribuez-la comme d'habitude.
Consultez les événements dans l'onglet Events : chaque vérification exécutée sur un appareil, ce qu'elle a trouvé (fichiers root, Frida, un tunnel VPN…), et si la vérification a pu s'exécuter (Événements).
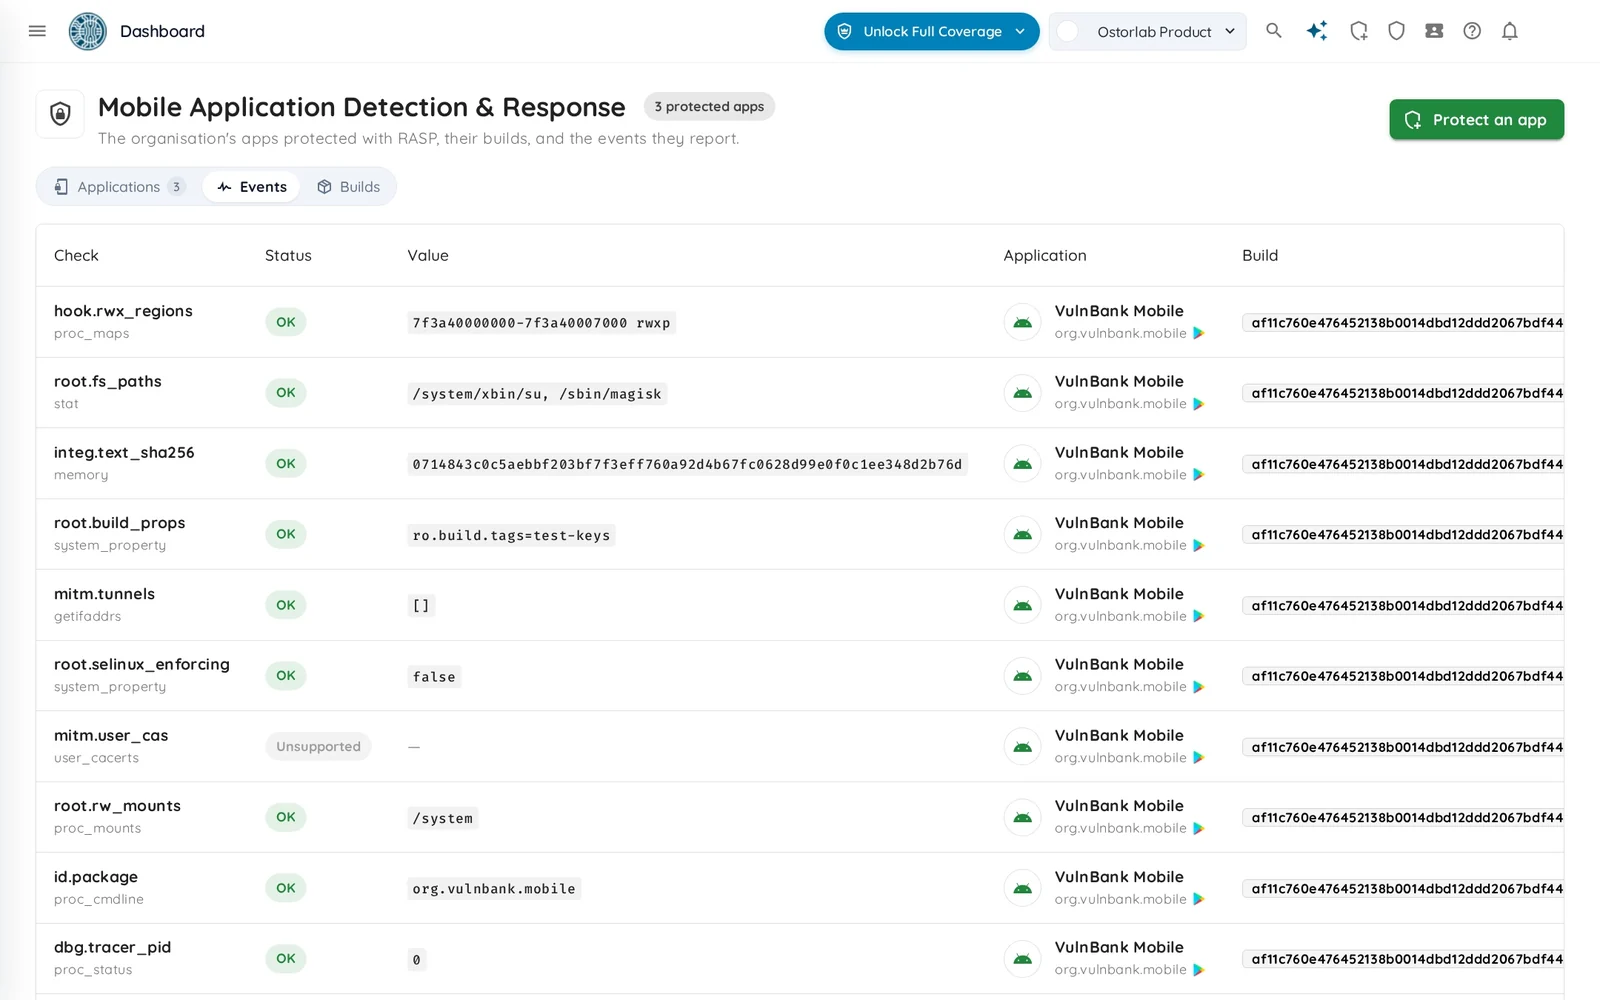
Retrouvez chaque version protégée de votre application, avec ses vérifications et la version de RASP (Applications et builds).
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
