Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
BogusMips — Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android | Kitploit
Outils/GitHubGitHub/jankammerath/bogusmips
Sécurité AndroidSniffing et Analyse de PaquetsAnalyse StatiqueAnalyse Dynamique (Sandboxing)Proxies Web et InterceptionPentesting d'Applications MobilesRétro-ingénierieAnalyse ForensiqueSécurité MobileAnalyse de BinairesRétro-Ingénierie Assistée par IA
442il y a 2 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
GitHubjankammerath/bogusmips

BogusMips

Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android

Voir le dépôt
Partager

BogusMips

GitHub Sponsor

BogusMips est écrit en Rust et permet d'analyser dans quelle mesure votre application Android peut être désassemblée. Il vous permet d'ouvrir le fichier *.apk ou *.xapk de votre application pour voir dans quelle mesure votre application peut être désassemblée.


Download BogusMips for Windows x64
Download BogusMips for Windows ARM64
Download BogusMips for macOS
Toutes les versions et journaux de modifications

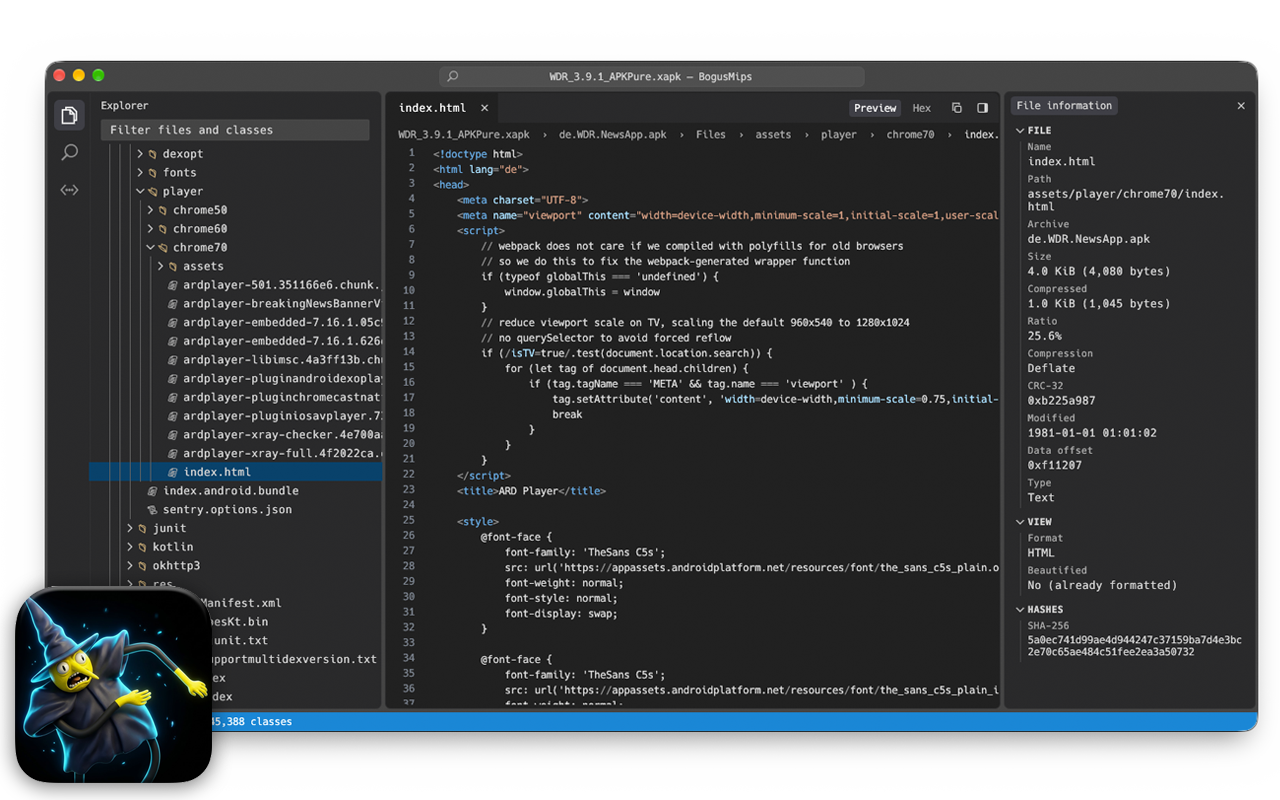
Source Code and Resources extracted with BogusMips Disassembler

Fonctionnalités

  • Interface de style VS Code (couleurs Dark+) : une carte de barre latérale avec les vues Explorer et Search, un éditeur avec onglet et fil d'Ariane, un panneau d'informations sur le fichier et une barre d'état. Les menus File et View se trouvent dans la barre de menus de macOS, et dans la barre de menus de la fenêtre sous Windows.
  • Ouvrez un *.apk ou *.xapk avec File → Open… (⌘O / Ctrl+O), en le déposant sur la fenêtre, ou comme argument en ligne de commande.
  • À gauche : arborescence du paquet
    • Code source : chaque classe de tous les fichiers classes*.dex, regroupées par paquet Java et désassemblées en smali.
    • Ressources : resources.arsc décodé dans les fichiers res/values*/*.xml à partir desquels il a été compilé (chaînes, couleurs, dimens, styles, attrs, tableaux, pluriels, …) plus public.xml avec chaque ID de ressource.
    • Fichiers : chaque entrée de l'archive.
    • Les bundles XAPK affichent séparément chaque APK contenu (APK de base et split APK).
    • Champ de filtre (⌘F) et navigation au clavier avec les touches fléchées.
    • Clic droit sur un élément (ou File → Export…, ⌘E) pour l'exporter : les fichiers tels que stockés dans le paquet, ou tels qu'affichés (XML binaire décodé, texte embelli) ; les classes en .smali ; les fichiers de ressources générés en XML ; les APK contenus dans un XAPK en .apk.
  • Search (⇧⌘F) : recherche le contenu de toutes les classes (smali), des fichiers texte, du XML décodé et des fichiers de ressources générés, avec les options respecter la casse / mot entier / expression régulière. Cliquer sur un résultat l'ouvre dans l'éditeur à la correspondance surlignée. L'index de recherche est construit en arrière-plan lors de la première recherche.
  • Au centre : contenu de l'élément sélectionné
    • Les classes sont affichées en smali (sortie compatible baksmali).
    • Le XML binaire (AndroidManifest.xml, res/**/*.xml) est décodé. Les références de ressources sont résolues en noms (@string/app_name, @android:style/Theme), et les valeurs d'attributs en leurs noms symboliques (protectionLevel="signature").
    • Les images sont prévisualisées, le texte est affiché comme texte, et tout le reste sous forme de vidage hexadécimal.
    • Le JSON minifié, le JavaScript (y compris les bundles React Native), le CSS, le HTML et le XML sont embellis automatiquement, avec coloration syntaxique. Seuls les espaces sont modifiés ; Original affiche le fichier tel que stocké.
    • Une vue hexadécimale est disponible pour n'importe quel fichier.
  • À droite : AI Agent (⇧⌘A) et informations sur le fichier repliables (⌘I) :
    • AI Agent : interrogez un agent IA sur le code source smali désassemblé, les fichiers de ressources décodés (valeurs de AndroidManifest.xml, resources.arsc) et le trafic réseau HTTP/HTTPS capturé. Configurable avec Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT), ou tout endpoint personnalisé compatible OpenAI (par ex. Ollama, OpenRouter). L'agent dispose d'outils intégrés (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) pour rechercher et lire de manière autonome les classes, les ressources et les flux réseau capturés.
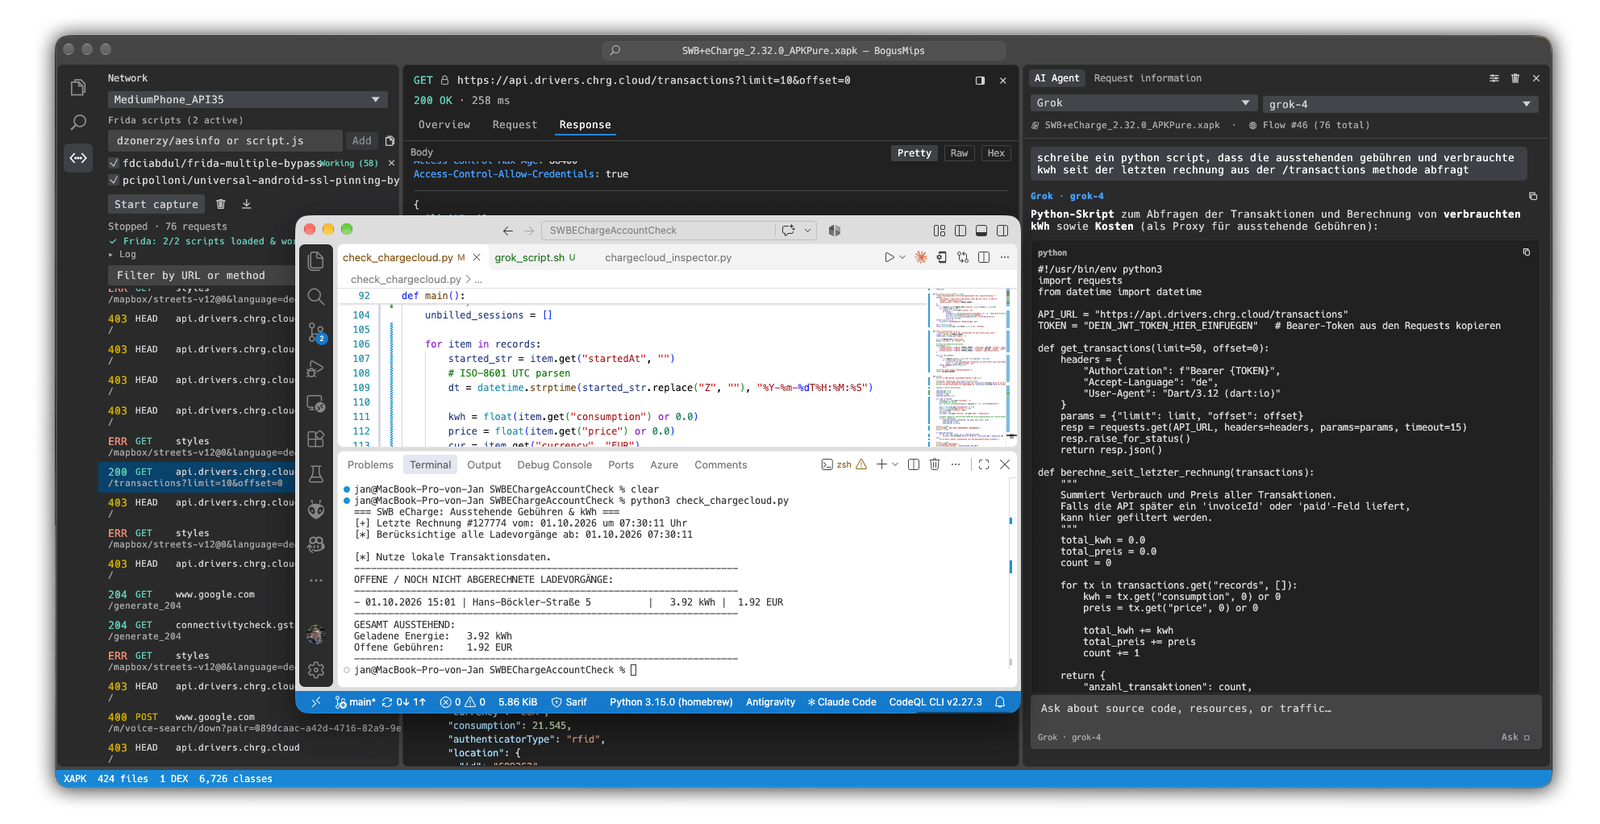
    • Informations sur le fichier / la requête : taille, compression, CRC, SHA-256, détails de l'en-tête DEX, détails de la classe, résumé du manifeste, permissions et toute anomalie détectée.

Grok écrivant un script Python à partir d'une capture réseau

Network

La vue Network (⇧⌘N) est un sniffer de trafic épuré, à la manière de Postman. Il démarre un émulateur Android (AVD), achemine le trafic de l'invité via un proxy man-in-the-middle intégré, installe l'APK/XAPK ouvert, le lance et capture ses requêtes HTTP et HTTPS en direct. Les requêtes capturées apparaissent dans une liste à gauche ; en sélectionner une affiche sa requête/réponse complète (en-têtes et corps, pretty / raw / hex) dans l'éditeur, avec les détails de timing et de connexion dans le panneau d'informations.
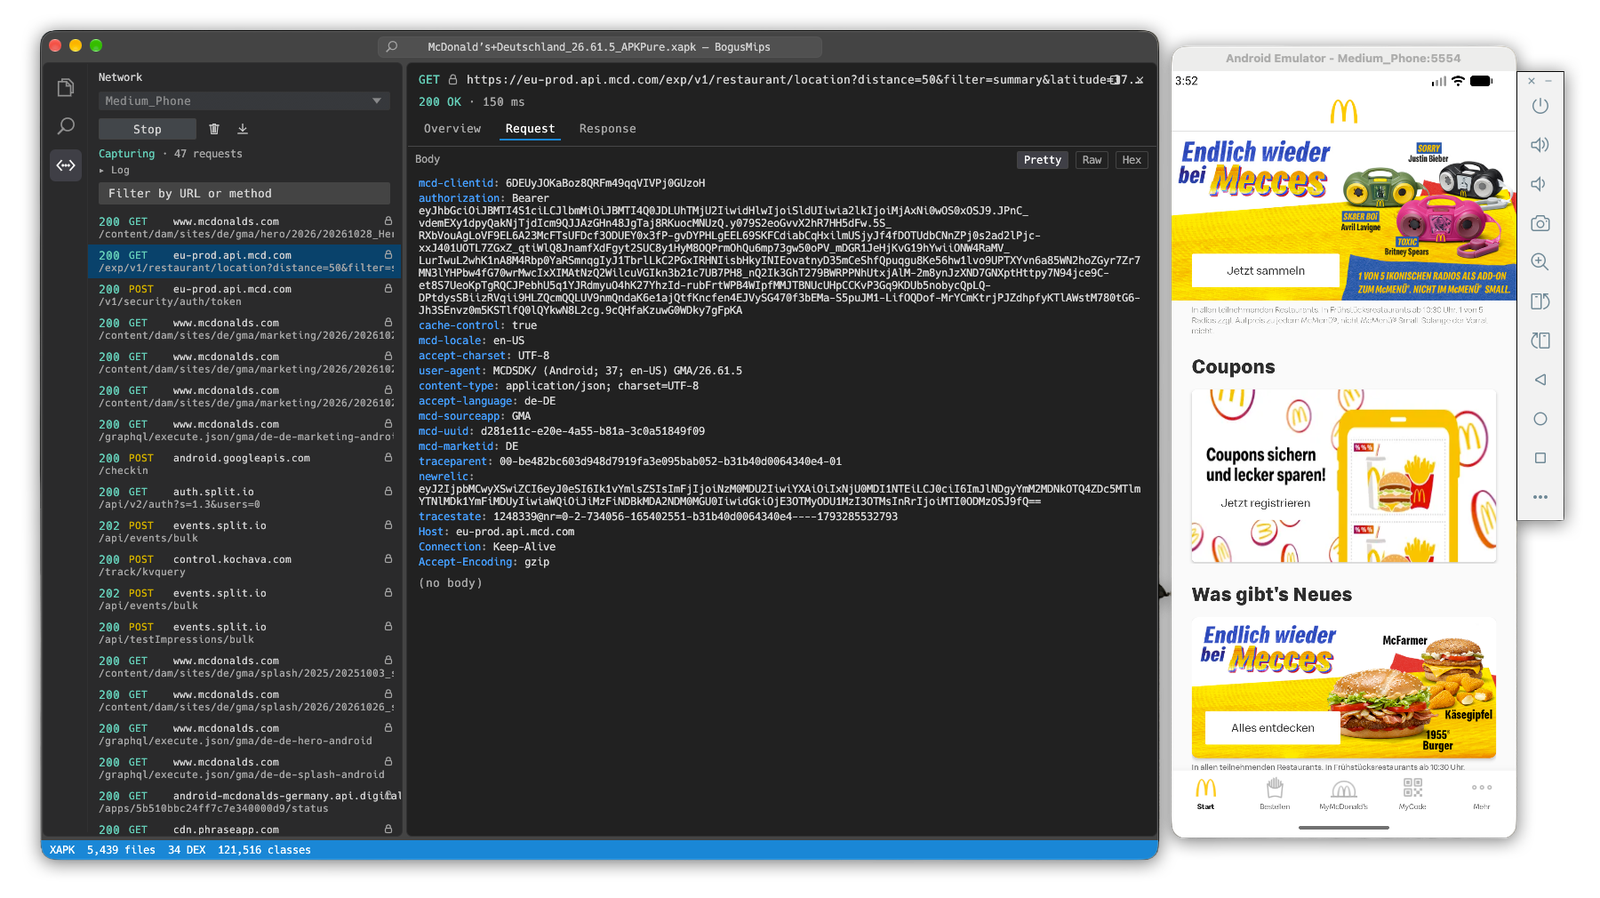
Analyse du trafic réseau de l'application

Le déchiffrement HTTPS complet nécessite une image d'émulateur rootable (google_apis / aosp_atd, pas google_apis_playstore), car le CA du proxy doit être installé comme ancre de confiance système. Au démarrage, BogusMips active adb root et installe son CA généré (un CA éphémère, par session, au format PEM) dans les magasins de confiance système et Conscrypt (APEX). Sur Android 14+ (API 34+), ces magasins résident dans des espaces de noms de montage par processus, le CA est donc placé dans un répertoire overlay — réétiqueté avec le contexte SELinux system_security_cacerts_file (à la fois les fichiers et le répertoire, sinon les applications se voient refuser l'accès) — et monté par bind sur les magasins dans l'espace de noms de montage de chaque processus via nsenter. L'application cible est installée et lancée après cela, afin qu'elle se fork à neuf et que son HTTPS via le magasin de confiance système soit déchiffré. Les certificats feuilles par hôte sont éphémères et envoyés sans le CA dans la chaîne, pour satisfaire les clients qui imposent la validité maximale de 398 jours des certificats.

Mises en garde — ce qui ne peut pas être déchiffré :

Télécharger l’outil