Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Lab-RATS-v1.6 — Lab-RATS est un outil d'administration à distance Android puissant et léger, riche en fonctionnalités, qui permet la surveillance, la gestion et l'interaction à distance via une interface web élégante et prend en charge les versions modernes les plus récentes d'Android. | Kitploit
Outils/GitHubGitHub/k4n3co/lab-rats-v1.6
Sécurité AndroidOutils de PhishingGénération de PayloadsMécanismes de PersistanceÉvasion IDS/IPSPentesting d'Applications MobilesExfiltration de DonnéesPost-ExploitationCommandement et ContrôleRed TeamingCheval de Troie d'Accès à Distance
8028141il y a 1 jourVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
GitHubk4n3co/lab-rats-v1.6

Lab-RATS-v1.6

Lab-RATS est un outil d'administration à distance Android puissant et léger, riche en fonctionnalités, qui permet la surveillance, la gestion et l'interaction à distance via une interface web élégante et prend en charge les versions modernes les plus récentes d'Android.
Voir le dépôt

Screenshot 2026-10-25 at 2 06 52 AM


Typing Banner

Outil léger d'administration à distance basé sur Android pour la sécurité : (L.A.B. - R.A.T.S)

Je tiens à adresser un remerciement tout particulier à l'équipe de SecTools.dev pour l'ajout fantastique de Lab-RATS à leurs listes d'outils sélectionnés avec professionnalisme. Le simple fait de figurer sur la même liste exclusive que N'IMPORTE LEQUEL des outils légendaires de leur site dépasse l'entendement !

Développé de zéro par K4N3CO, Lab-RATS est un framework open-source et léger d'administration à distance pour Android, bourré de puissantes capacités de surveillance et d'interaction. Le système automatise la génération de fichiers .apk personnalisés et signés pour un déploiement sur n'importe quel appareil Android, fournissant une télémétrie complète de l'appareil via un tableau de bord C2 élégant, basé sur le web. Conçu pour s'adapter aux environnements mobiles modernes stricts, il offre une suite de fonctionnalités robuste qui fonctionne de manière fiable aussi bien sur les versions héritées que sur les versions les plus récentes d'Android.


Typing Banner

Lab-RATS exploite les caractéristiques uniques des adresses IPv6 routables publiquement attribuées par les opérateurs Wi-Fi et cellulaires modernes (5G/LTE). En liant le serveur de contrôle directement à l'adresse Global Unicast d'un appareil (GUA), l'outil contourne complètement le NAT de niveau opérateur (CGNAT) et les restrictions de pare-feu entrant. Cette architecture permet un accès à distance peer-to-peer (P2P) fluide et sans configuration depuis n'importe quel navigateur web moderne dans le monde entier—éliminant totalement le besoin de manipulation de routeur, de redirection de ports ou de services de tunneling tiers comme Ngrok ou Pinggy.
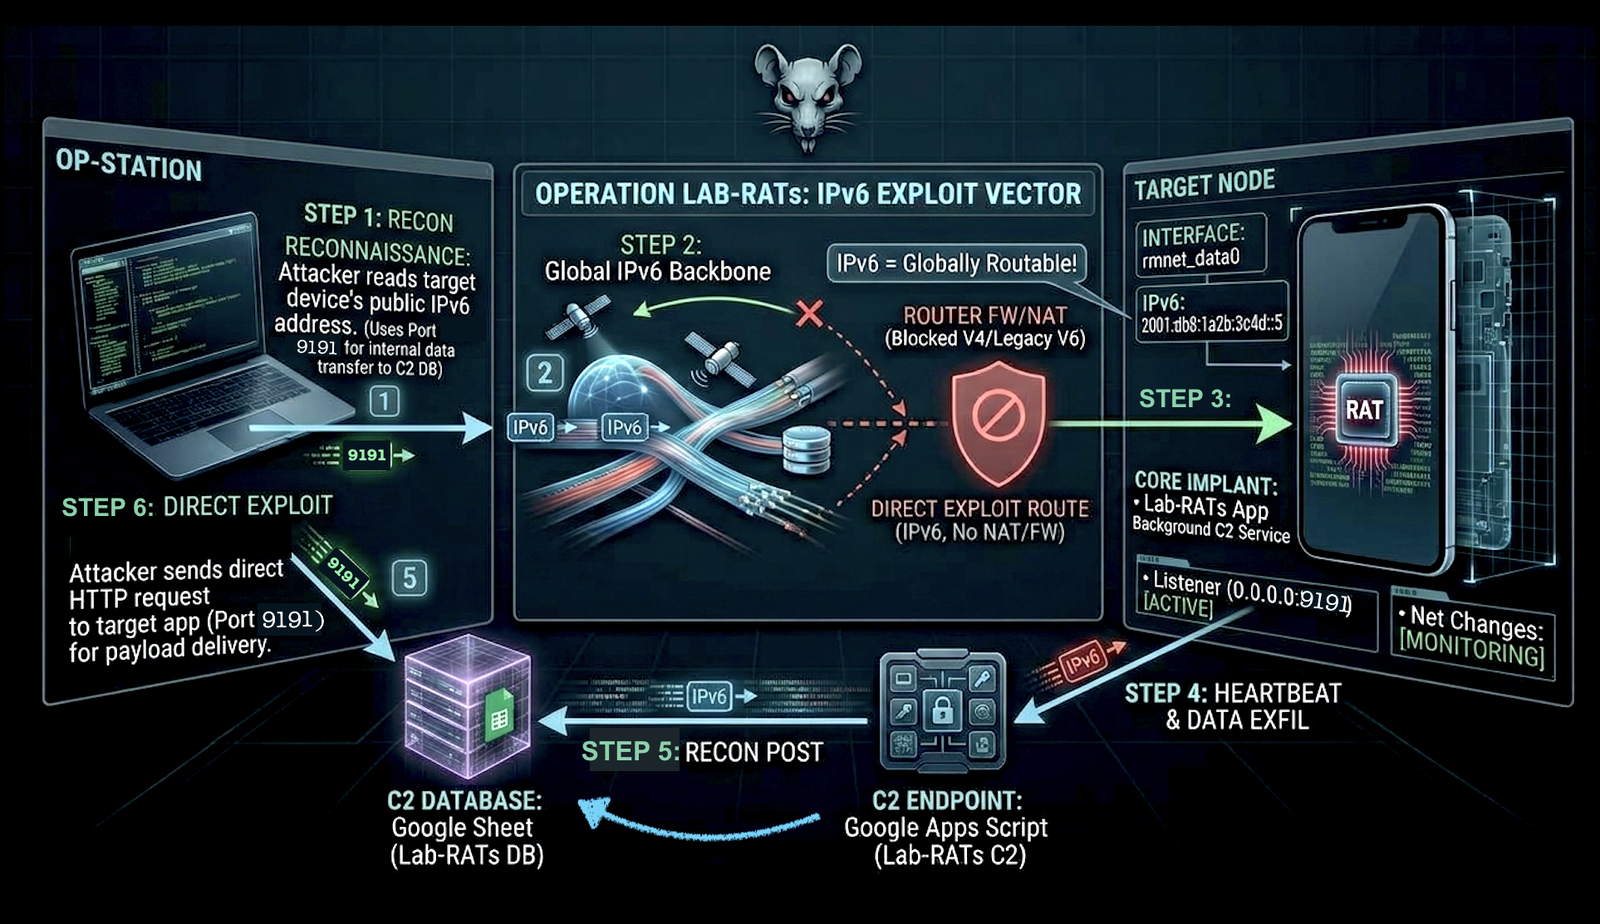
📸 Cliquez pour voir le vecteur d'exploitation IPv6

Full Web Page Screenshot

[!NOTE] Lab-RATS prend désormais en charge les connexions IPv4 en hébergeant sur Render.com (offre gratuite prise en charge). Consultez la section « Command & Control » Option 2 ci-dessous pour le guide de configuration.


Typing Banner

🔐 Sécurité C2 distante et handshake sécurisé :

  • Le tableau de bord web est protégé par un mur de connexion sécurisé (Mot de passe par défaut : admin1337). Le mot de passe peut être modifié directement depuis la page d'accueil du Terminal pour une sécurité renforcée.
  • Mise en œuvre d'un handshake d'identifiants masqué. Les mots de passe sont inversés et encodés en Base64 (0x_ en préfixe) côté client avant transmission, les rendant invisibles aux inspecteurs Network/Payload du navigateur.

📦 Génération automatisée d'APK, contrôle d'identité et mise à l'échelle de densité :

  • Construisez instantanément signed.apk pour la production et les tests.
  • Personnalisez entièrement le nom de l'application, l'ID du package et le SDK minimum.
  • Redimensionnez automatiquement les logos pour toutes les densités d'écran Android.

📱 Responsive PC/Mobile :

  • L'interface web distante est entièrement optimisée pour les navigateurs PC et smartphones, avec une disposition adaptée au tactile, des onglets de navigation adaptatifs et des éléments d'interface redimensionnables pour la surveillance depuis n'importe quel appareil.

Typing Banner

💉 Vecteurs de livraison de payload APK :

  • Le moteur d'armement a été entièrement repensé pour prendre en charge plusieurs méthodes de livraison à haut taux de succès (PDF furtif, MP4 Zero-Click, invitation à une réunion et bien d'autres), garantissant un accès fiable dans tous les environnements mobiles modernes.

🛡️ Moteur d'évasion :

  • Indétectable par Samsung Knox, McAfee et Google Play Protect.
  • Bouclier HTML furtif avancé : le tableau de bord C2 utilise le cloaking Shadow DOM et l'encapsulation de payload Base64. L'inspection des « Éléments » du navigateur est neutralisée, et la structure tactique est rendue invisible aux analystes.
  • Durcissement web : les ressources (JS/CSS) sont minifiées et obfusquées ; avec des boucles anti-débogage et des verrous d'interaction (clic droit, F12) pour empêcher toute analyse non autorisée.
  • Obfuscation dynamique du code : randomisation au moment de la compilation du flux logique et des noms de classes via l'intégration ProGuard/R8.
  • Télémétrie locale chiffrée : les journaux système internes sont chiffrés au moment de la compilation, les rendant illisibles pour les outils de forensique mobile standards.
Télécharger l’outil