

Audits de sécurité hors ligne pour les APK Flutter sur Android. Inspectez les permissions, les SDK, les endpoints et les secrets potentiels. Sans root, compte, publicités ni analytique.
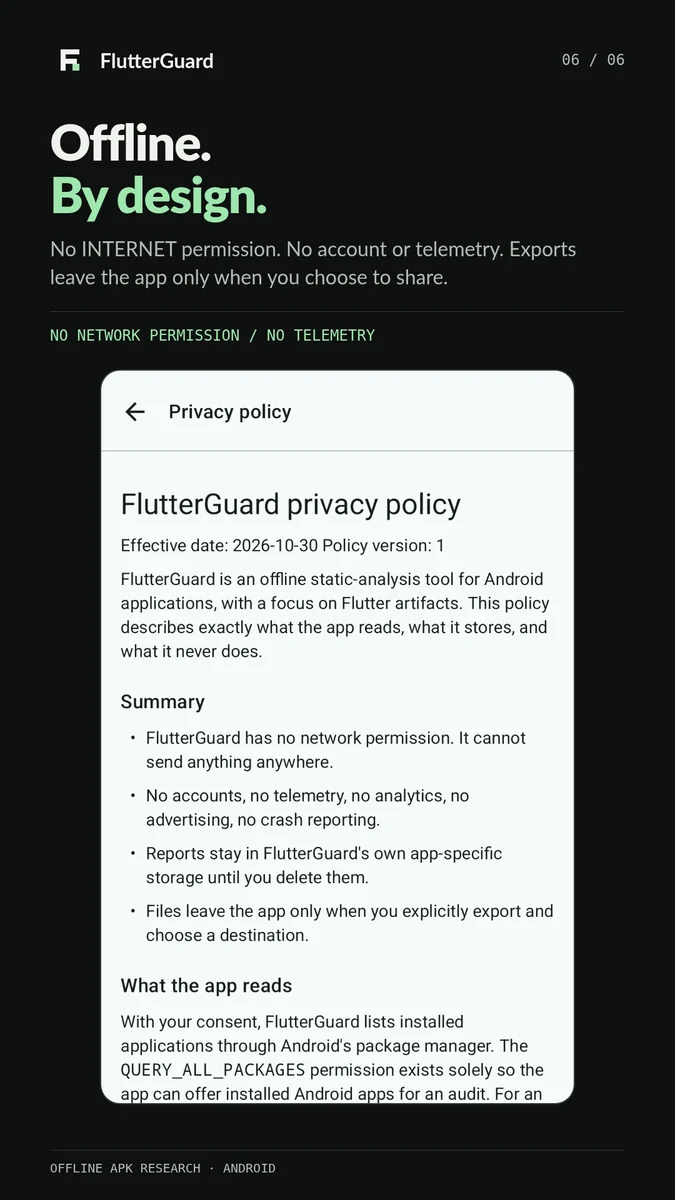
Audit de sécurité sur l'appareil pour les applications Flutter — sans root, sans PC, sans réseau.
Inspectez une application Flutter installée ou choisissez un fichier APK. Obtenez un inventaire des artefacts, les risques du manifeste, les points de terminaison intégrés, les secrets potentiels et un rapport A–F fondé sur des preuves. Les résultats statiques sont des pistes à investiguer, pas la preuve d'une vulnérabilité.



Télécharger l'APK · Google Play (lorsque disponible) · Politique de confidentialité
Les applications Flutter cachent leur logique dans libapp.so, embarquent un noyau Dart de 100 Mo dans les builds de debug, et
enfouissent les clés d'API dans les assets, resources.arsc et les bibliothèques de pont natives. Le conseil habituel —
« décompilez-la sur votre ordinateur de bureau avec cette chaîne d'outils » — est lent, échoue sur les snapshots AOT
obfusqués, et nécessite un SDK Dart correspondant.
FlutterGuard fait la partie qui fonctionne depuis le téléphone : il lit l'APK que le système expose déjà,
analyse les formats qui comptent (XML binaire, resources.arsc, chaînes DEX, pool de chaînes de libapp.so,
kernel_blob.bin, NOTICES.Z, fichiers d'environnement, blobs X.509), et produit un rapport avec
preuves — entièrement hors ligne, sans root, sans interception.
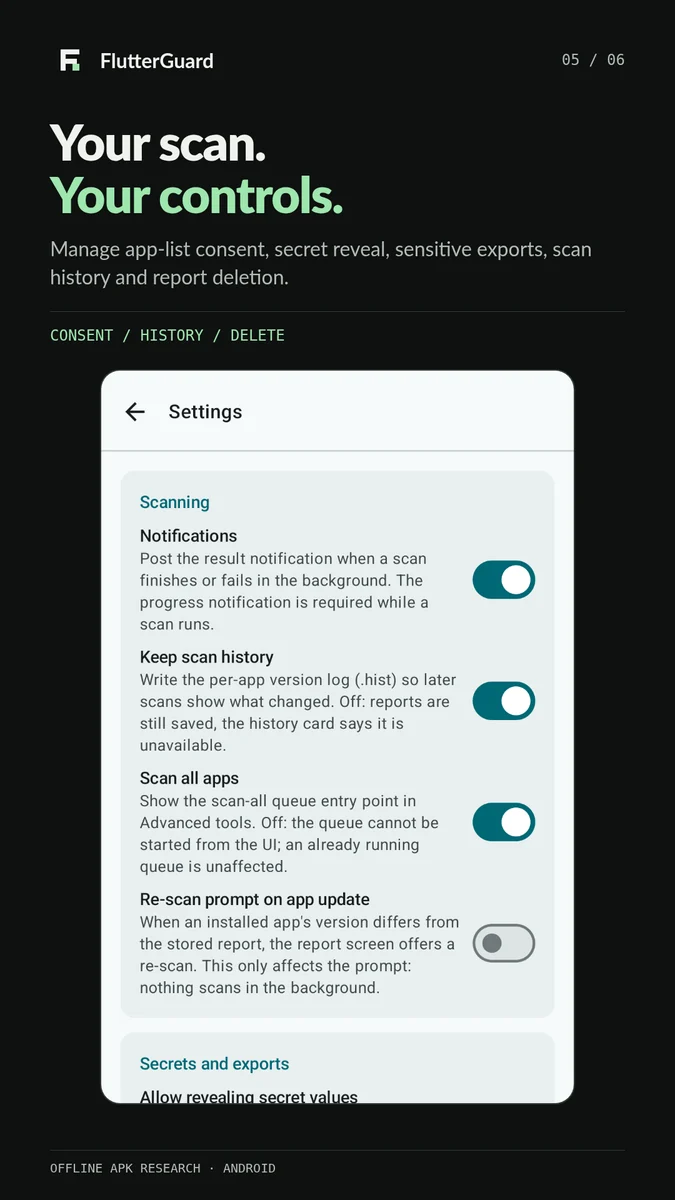
Il est conçu pour être exécuté de manière répétée : chaque analyse est horodatée et conservée, ainsi la deuxième analyse vous indique ce qui a changé entre deux versions d'une même application. C'est dans ce diff que se trouvent les vraies découvertes.
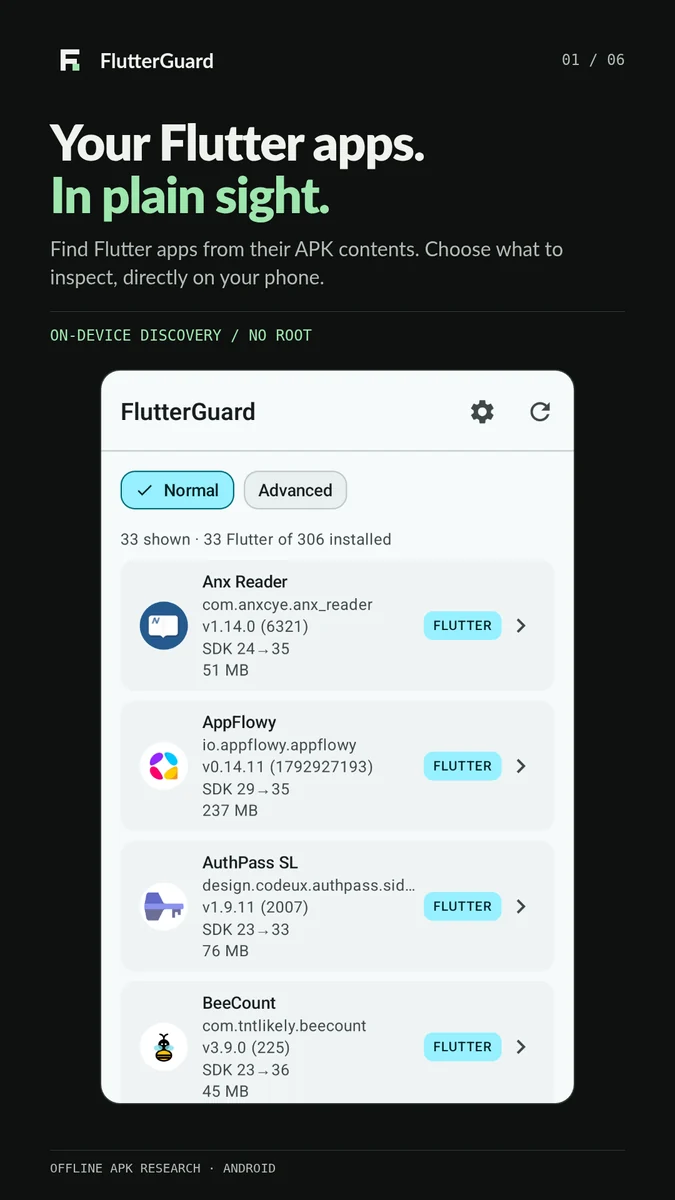
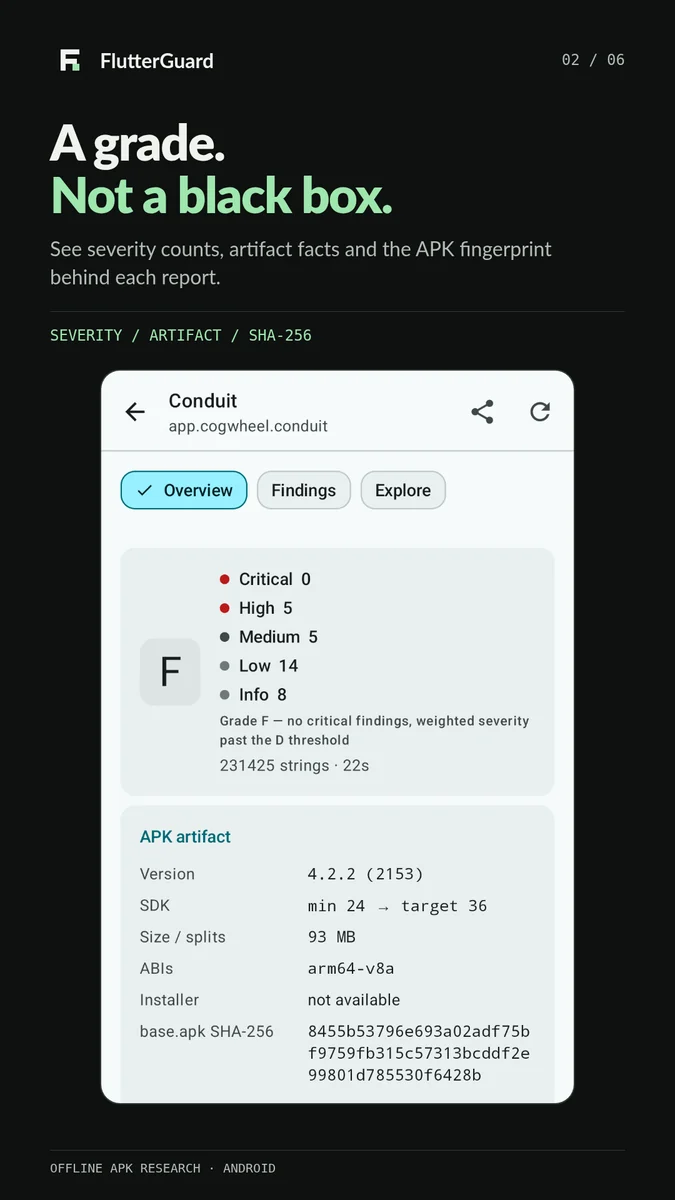
| Inventaire de l'application | Note du rapport | Résultats |
|---|---|---|
 |  |  |
| Services et SDK | Paramètres | Confidentialité |
|---|---|---|
 |  |  |
Ressources et textes de la fiche store · Icône de l'application · Graphique de présentation
Sélectionnez une image pour afficher l'aperçu store en taille réelle.
Artefact — package, version, plage de SDK, ABI, taille, nombre de splits, hash de l'APK de base, chaque bibliothèque native avec sa taille et son préfixe SHA-256, installateur, schéma de signature (v1/v2/v3/v4), DN du signataire et empreintes du certificat, détection de certificat de debug.
Spécificités Flutter — s'agit-il vraiment de Flutter, AOT ou debug (noyau JIT), taille de kernel_blob.bin,
présence d'un snapshot JIT, version du moteur Dart, état d'obfuscation, inventaire des packages Dart récupéré depuis
NOTICES.Z et les URI package:, et une empreinte que vous pouvez transmettre à un suivi sur ordinateur de bureau
(Blutter/reFlutter nécessitent la build exacte du moteur).
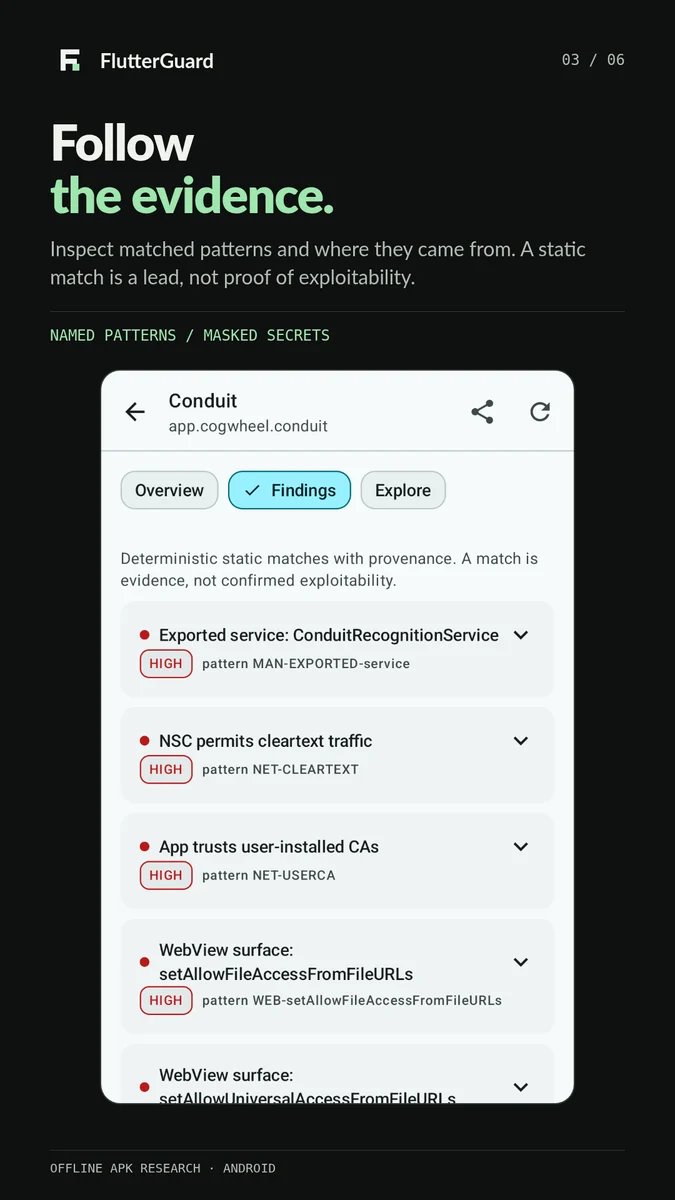
Risques du manifeste — permissions, activités/services/receivers/providers exportés, debuggable, backup, politique de cleartext, configuration de sécurité réseau (base-config vs domain-config, cleartext limité au loopback, confiance aux CA utilisateur, ensembles d'épingles, debug-overrides), deep links agrégés par schéma.
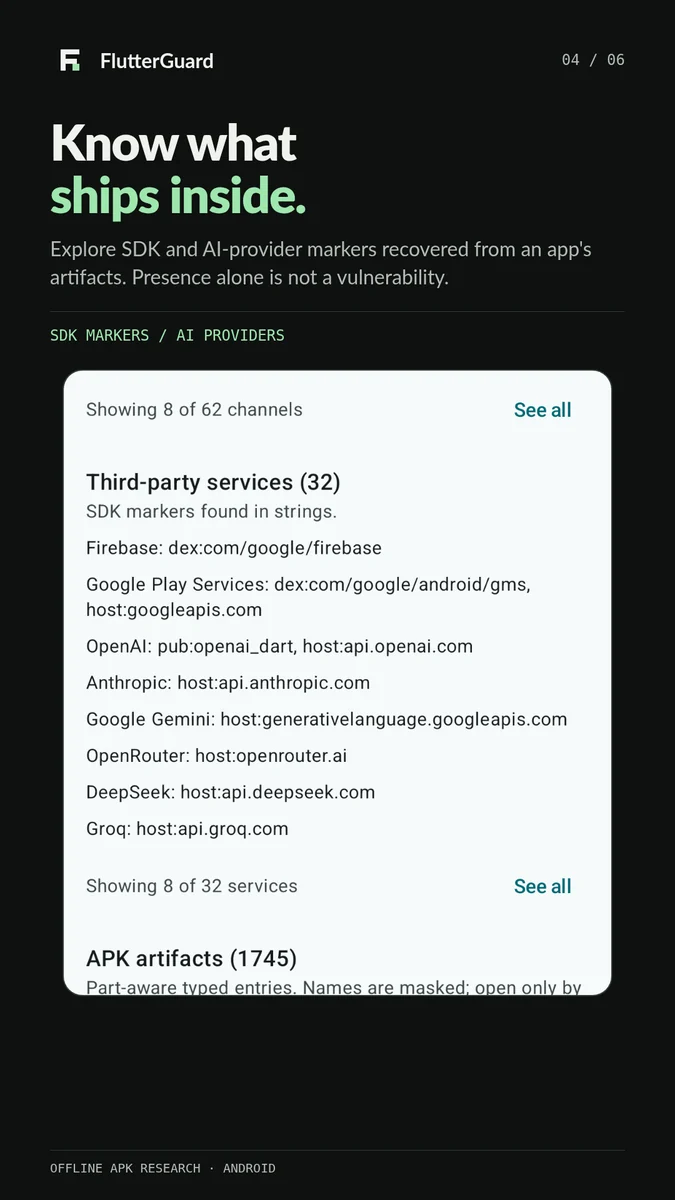
Secrets et points de terminaison — clés d'API (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), ID clients OAuth, blobs de type JWT, URI de bases de données/brokers avec
identifiants en ligne, blocs de clés privées avec un corps réel, certificats X.509 embarqués (assemblés à partir des
lignes du corps PEM lorsqu'un dump les sépare), noms --dart-define de Dart, et fichiers .env/.env.prod avec
le nombre d'identifiants.
Points de terminaison — hôtes issus de toutes les sources, classés first-party / staging / internal / saas:X /
ip-literal, listes de points de terminaison issues de configurations de services YAML/TOML (style uri: btc-electrum.example:50002),
routes d'API issues du snapshot Dart, chemins de sources récupérés, indicateurs de risque WebView,
inventaire des MethodChannel réparti en app / plugin / standard.
Surface native — flutter_rust_bridge et autres ponts FFI, nombre de points d'entrée JNI Java_*.

