

Attaque et défense de point d'accès pirate sous Kali Linux : désauthentification avec aireplay-ng, un evil twin airbase-ng avec un portail captif, plus une détection en temps réel des incohérences BSSID/MAC et un script de déconnexion automatique pywifi.

Ce projet illustre l'exécution, la prévention, la détection et les techniques de tromperie pour atténuer les attaques Evil Twin sur les réseaux sans fil. Une attaque Evil Twin exploite les vulnérabilités des réseaux Wi-Fi en créant des points d'accès (AP) malveillants qui imitent les points d'accès légitimes, incitant les utilisateurs à révéler des informations sensibles.
Evil_Twin_Attack_Combined_Report.pdf : Rapport complet détaillant toutes les phases du projet.Evil_Twin_Offense_Report.pdf : Documentation de la simulation d'attaque offensive.Evil_Twin_Prevention_Report.pdf : Explication des mesures préventives mises en œuvre.Evil_Twin_Detection_Report.pdf : Analyse des techniques de détection.Evil_Twin_Deception_Report.pdf : Stratégies de tromperie pour recueillir des renseignements sur l'attaquant.detect_evil_twin.py : Détecte les points d'accès malveillants usurpant l'identité de réseaux Wi-Fi légitimes en surveillant les BSSID.prevent_evil_twin.py : Empêche les connexions à des réseaux non fiables ou malveillants sur la base de la vérification du SSID.server.py : Héberge un portail captif d'hameçonnage pour simuler la collecte de données pendant une attaque.index.html : HTML de la page de connexion du portail captif, stylisée pour paraître réaliste aux yeux de l'utilisateur.Evil_Twin.txt : Commandes pour configurer, exécuter et démonter l'attaque Evil Twin.creds.txt : Journalise les identifiants capturés lors des simulations d'attaque.LICENSE : Informations de licence du dépôt.pywifi, tkinter).Clonez ce dépôt :
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
Clonez ce dépôt :
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
Clonez ce dépôt :
sudo python3 custom_captive_portal/server.py
Exécutez prevent_evil_twin.py pour vous déconnecter automatiquement des réseaux malveillants :
python3 Evil_Twin_Prevention/prevent_evil_twin.py
Surveillez les SSID et BSSID à la recherche d'anomalies à l'aide de detect_evil_twin.py :
python3 Evil_Twin_Detection/detect_evil_twin.py
Déployez des honeypots et des leurres avec de faux SSID pour tromper les attaquants :
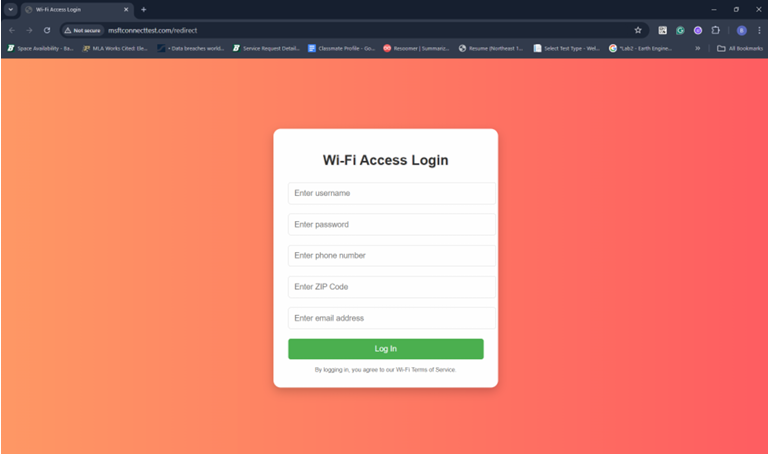
Voici la page de connexion présentée aux victimes qui se connectent au point d'accès pirate :
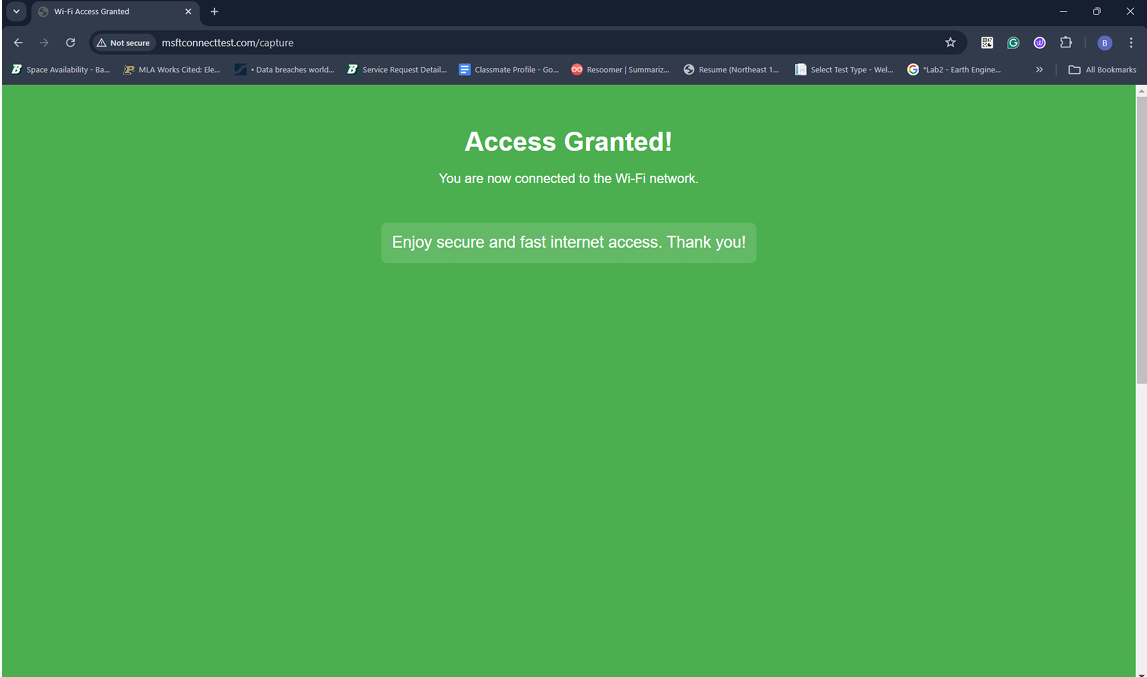
Cet écran confirme la connexion réussie d'une victime au point d'accès pirate :
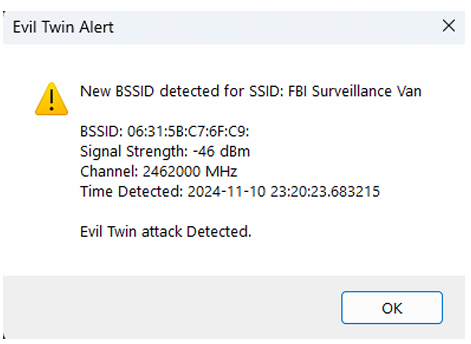
Capture d'écran du script de détection identifiant une éventuelle attaque Evil Twin :
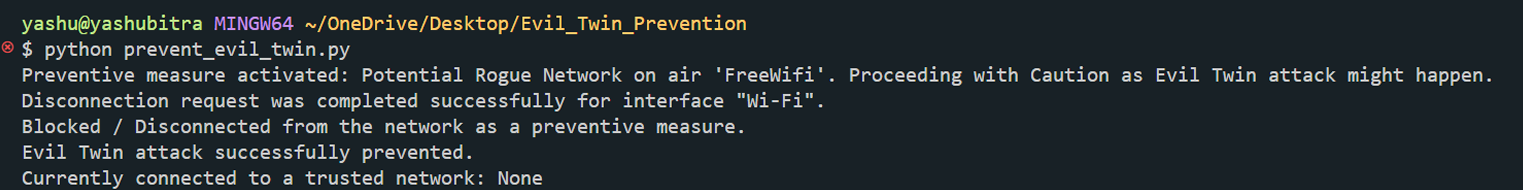
Capture d'écran du script de prévention se déconnectant des réseaux non fiables :
Ce projet est destiné à des fins éducatives uniquement. L'utilisation non autorisée de ces techniques est illégale. Assurez-vous de disposer des autorisations appropriées avant de tester ces outils sur un réseau quelconque.
Ce projet est sous licence selon les termes du fichier LICENSE fourni dans le dépôt.
