
Identifiants plantés qui trahissent l'attaquant. Un filet de sécurité gratuit pour tout réseau : informatique d'entreprise, maisons, bureaux, banques, hôpitaux, usines. Alerte à l'utilisation, pas à l'ouverture. CLI, tableau de bord local et MCP pour agents IA. Apache-2.0.



Voyez-le piéger quelqu'un en moins d'une minute, sur votre propre machine :
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure par SilentMesh
Des identifiants piégés qui trahissent l'attaquant. Un filet de sécurité discret pour tout réseau, du routeur domestique au centre de données. Tromper, jamais perturber.
Des leurres d'identifiants gratuits pour tous, sur n'importe quel réseau : maisons, petits bureaux, informatique d'entreprise, centres de données, banques, hôpitaux et sites industriels.
Les attaquants entrent souvent avec un VPN volé ou un identifiant de jump-host, puis cherchent d'autres mots de passe enregistrés sur les machines qu'ils atteignent : postes d'administration, partages de fichiers, répertoires personnels et anciens e-mails. Lure y place de faux identifiants à trouver. Si quelqu'un tente d'en utiliser un, vous recevez une alerte indiquant quel fichier a été trouvé et où vous l'avez placé.
| Qui | Comment Lure aide |
|---|---|
Informatique d'entreprise (profil it par défaut) | Un filet de sécurité derrière le pare-feu et les outils endpoint : des feuilles de calcul leurres sur les serveurs de fichiers, un fichier RDP enregistré sur les postes d'administration, un profil VPN fournisseur sur le jump host. La première chasse aux mots de passe déclenche l'alarme |
| Alerte précoce contre les ransomwares | Les groupes de ransomware récoltent des identifiants pendant des jours avant de chiffrer. Un leurre utilisé dès le premier jour vous rend ces jours |
| Ordinateurs portables perdus et sauvegardes divulguées | Les fichiers leurres présents dans un ordinateur portable volé, une sauvegarde ou un export de boîte mail se déclenchent quand quelqu'un les essaie, même des mois plus tard, car les leurres renouvelés continuent d'alerter |
| Développeurs | Un fichier leurre .git-credentials piège quiconque fouille les répertoires personnels pour accéder au code. Le vrai git l'envoie |
Petits bureaux (office) | Des leurres de paie, Tally et RH sur le PC de comptabilité. Aucune équipe de sécurité nécessaire : une alerte vers votre webhook |
Maisons (home) | Un Raspberry Pi comme listener, des leurres routeur, NAS et vidéosurveillance sur le PC familial. Quelqu'un sur votre Wi-Fi en quête de mots de passe envoie une notification sur votre téléphone |
Banques, hôpitaux, usines (bank, hospital, plant) | Des identifiants de core banking, HIS et PACS, ou SCADA et historian, dans le vocabulaire du lieu |
| MSSP et sociétés de services informatiques | Un contrôle gratuit pour chaque client, avec alertes vers leur SIEM via syslog ou webhook |
| Réponse à incident | Placez des leurres en pleine investigation. S'ils se déclenchent, l'attaquant est encore à l'intérieur, et son parcours montre où il est passé |
| Équipes rouges et bleues | L'équipe rouge a-t-elle mordu à l'hameçon, et à quelle vitesse l'équipe bleue l'a-t-elle vu ? |
| Agents IA (MCP) | Un agent vérifie Lure chaque jour, renouvelle les leurres, enregistre les placements et transforme une alerte et son parcours en note d'incident |
| Enseignement et ateliers | Une tromperie que vous pouvez montrer en direct sur un ordinateur portable ou un Pi en dix minutes |
Pas encore couvert : les clés leurres Azure, un listener de démonstration hébergé et macOS. Les clés leurres AWS sont en aperçu.
Aucune étape d'installation : clonez le dépôt et exécutez-le avec python3 -m lure depuis le dossier du dépôt (ou pip install .).
Choisissez un hôte listener : n'importe quelle machine Linux ou VM de rechange côté IT dans laquelle personne ne se connecte légitimement.
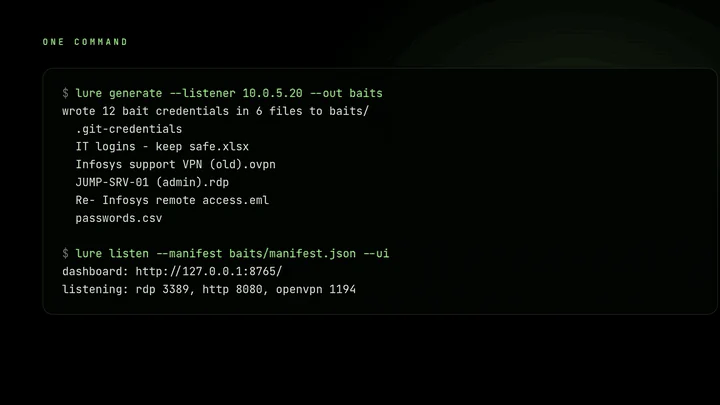
Générez le jeu de leurres, en le pointant vers cet hôte :
python3 -m lure generate --listener 10.0.5.20 --out baits
Cela écrit huit fichiers-appâts, conçus pour être crédibles :
| Appât | À quoi il ressemble | Où le planter |
|---|---|---|
Un tableur tel que passwords_FINAL_v2.xlsx | Un vrai classeur provenant du « support informatique », datant de plusieurs mois, avec une colonne Notes, une ligne d'administrateur partagé « temporaire » (« TODO : changer après l'audit ») et une feuille « Ancien - ne pas utiliser » | Un partage de fichiers ou un dossier Documents |
DO NOT DELETE - JUMP-SRV-01.rdp | Une connexion Bureau à distance enregistrée avec un nom d'utilisateur renseigné | Le bureau d'un poste d'administrateur ou d'ingénierie |
Infosys support VPN (old).ovpn | Un profil VPN fournisseur avec son identifiant en commentaire, et une indication sur le fichier RDP | Un jump host ou un partage sur un portable fournisseur |
passwords.csv | Un export de mots de passe de navigateur | Un dossier Téléchargements |
.git-credentials | Un magasin d'identifiants git ; le vrai git enverra cet identifiant | Un répertoire personnel |
Re- Infosys remote access.eml | Un e-mail qui divulgue un identifiant temporaire et renvoie au profil VPN et au tableur | Un export de boîte mail ou un dossier Documents |
Une notice QR telle que IT helpdesk - scan to set up VPN.png | Un QR code qui ouvre une URL avec un jeton caché. Le scanner déclenche une alerte | Un panneau d'affichage, une affiche imprimée ou un dossier Images partagé |
bookmarks.html | Un fichier de favoris de navigateur exporté contenant des consoles d'administration, dont une porteuse d'un jeton | Le profil de navigateur d'un administrateur ou un dossier Documents |
manifest.json | Quel nom d'utilisateur correspond à quel appât (sans mots de passe). Gardez-le hors du réseau. | Uniquement sur l'hôte d'écoute |
Les noms, fournisseurs et dates changent à chaque exécution. Les noms d'utilisateur ressemblent à de vrais comptes (r.patil_adm, svc_vcenter2, vendor.infosys), jamais à des chaînes aléatoires, et les fichiers sont antidatés de plusieurs semaines ou mois. Les appâts se renvoient les uns aux autres, si bien que chacun trouvé rend le suivant plus convaincant.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


