
 buybitart/get-the-hacker
Traquez les menaces WiFi en silence. Attrapez les hackers.

Marcher. Scanner. Détecter. Comprendre.
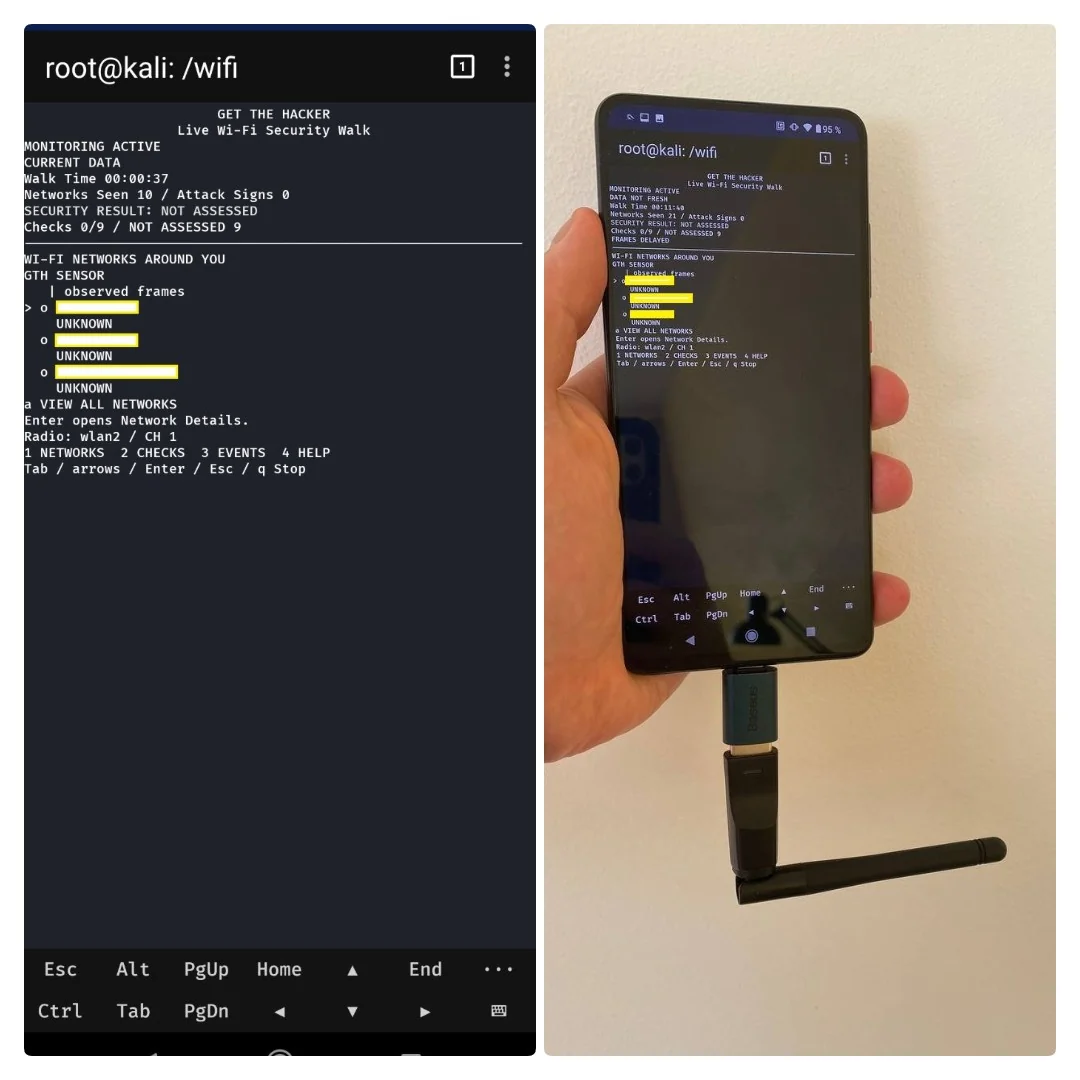
GTH est un WIDS Wi-Fi passif par Aliaksandr Zasinets. Il vérifie les trames reçues à la recherche de signes d'attaque. Il enregistre les Preuves. Licence : GPL-2.0-only.
GTH vérifie les rafales de Deauth, les changements de politique des AP et les signes d'Evil Twin. Il vérifie également la Recon, les signes de KARMA, les tentatives EAPOL et les rejets répétés. Les Probe Requests normales et les AP inconnus ne sont pas des attaques. Une adresse MAC n'identifie pas une personne.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Nécessite Python 3.11+, le support de SQLite et Bash.
Linux ou Termux nécessite également iw et ip.
Scapy 2.6.1 est inclus. Aucune installation via pip n'est nécessaire pour un usage de base.
La capture brute nécessite les droits root, un pilote pris en charge et le mode Monitor.
Après une copie, définissez le mode du script :
chmod +x gth.sh install.sh
Exécutez bash install.sh une fois pour ajouter la commande gth.sh.
Il utilise votre dossier bin utilisateur. Il n'installe aucun paquet.
./gth.sh
Aucun flag n'est nécessaire. Ctrl+C arrête la Capture et enregistre les rapports. Un wlan2 déconnecté peut passer en mode Monitor si le pilote le prend en charge. L'état radio modifié est restauré à la sortie. Un adaptateur connecté n'est pas basculé automatiquement. wlan0 en mode Managed fournit l'état du lien local. Il ne fournit aucun WIDS par paquets. GTH vérifie le canal actuel. Il ne change pas de canal. Le GPS est facultatif. La capture fonctionne sans position GPS.
| Résultat | Signification |
|---|---|
| DETECTED | Les Preuves enregistrées correspondent à une règle d'indicateur d'attaque |
| NOT DETECTED | Aucun signe ne correspond aux règles et trames vérifiées |
| NOT ASSESSED | La vérification n'a pas de résultat complet |
Utilisez 1 à 4 pour Networks, Checks, Events et Help. Utilisez les flèches, Entrée et Échap pour les détails. Ouvrez l'URL du Dashboard local affichée dans Help. Le diagramme AP est schématique. Ce n'est pas une carte de localisation.
Linux enregistre les nouvelles sessions dans reports/ dans cette application.
Android enregistre les résultats dans /sdcard/Download/GTH/.
Les rapports et journaux sont créés à l'exécution. Ce ne sont pas des fichiers sources.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo génère des trames synthétiques en mémoire. Il n'envoie aucune trame radio. Replay nécessite une entrée Wi-Fi brute au format PCAP, PCAPNG ou JSONL normalisé. Conservez ensemble les journaux de session et les fichiers Proof pour la vérification.
Lisez Installation, Android, Architecture, Detection, Reports et Limits. Voir Third-party code pour les licences du code source inclus.






