 pet-projects2845224/open-souce-soc
Laboratoire SOC open source qui collecte et normalise les journaux avec Fluent Bit et Vector, détecte les anomalies via Suricata et OpenSearch, et crée automatiquement des tickets d'incident ITSM dans Znuny.

Ce projet est une installation de laboratoire qui démontre le cycle complet de traitement des événements de sécurité : de la collecte des journaux sur les terminaux jusqu'à la création d'incidents dans le système Service Management (ITSM).
L'architecture repose exclusivement sur des solutions Open-Source et simule le fonctionnement d'un centre de surveillance de la sécurité (SOC) capable de détecter des anomalies, de générer des alertes et de créer automatiquement des tickets pour les analystes.
Cette partie couvre : la collecte, la normalisation, le stockage, la corrélation de base et la gestion des incidents.
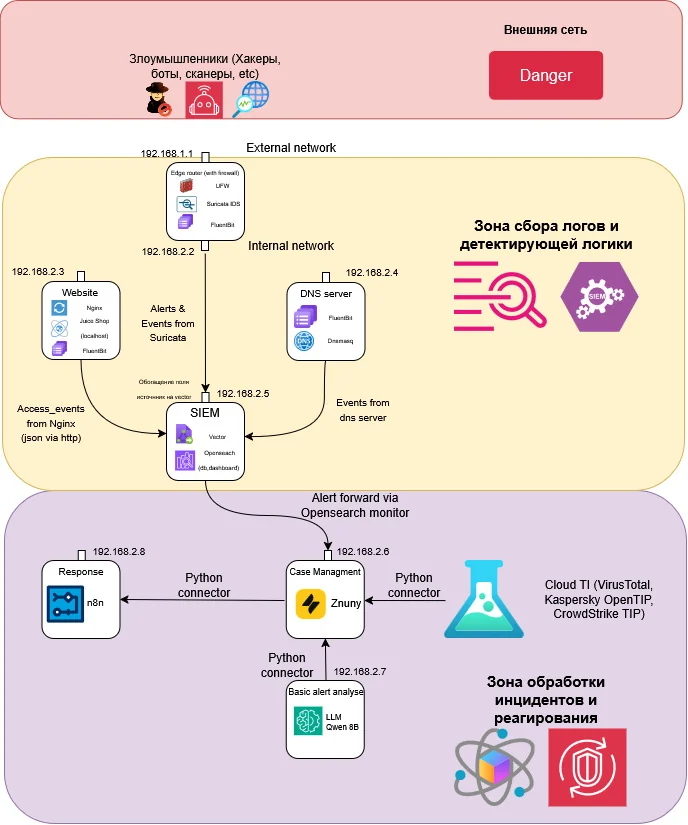
| Composant | Rôle | Adresse IP |
|---|---|---|
| Nginx + JuiceShop | Serveur Web (Reverse Proxy) avec une application vulnérable. | 192.168.25.3 |
| dnsmasq | Serveur DNS local pour générer des journaux DNS. | 192.168.25.4 |
| Suricata | IDS/IPS pour analyser le trafic et générer des alertes. | 192.168.25.2 |
| Fluent Bit | Agent léger de collecte et d'envoi initial des journaux. | Sur les sources |
| Vector | Agrégateur, normalisateur et routeur de journaux (VRL). | 192.168.25.5 |
| OpenSearch | Stockage des données (SIEM) et moteur de corrélation. | 192.168.25.5 |
| Znuny (OTRS) | Système ITSM pour la gestion des incidents. | 192.168.25.6 |
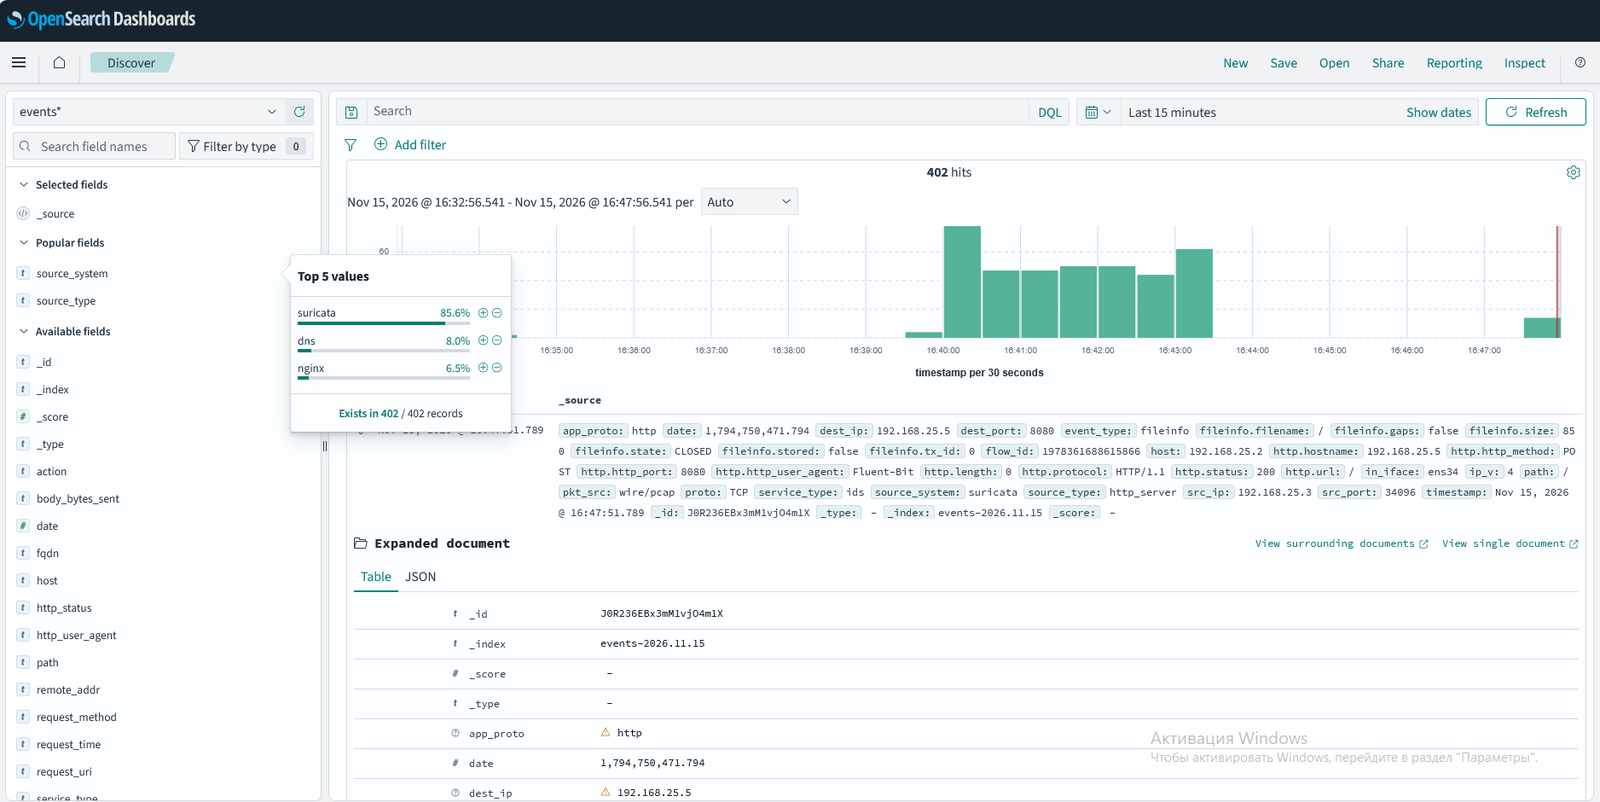
Obtention d'événements normalisés dans OpenSearch :
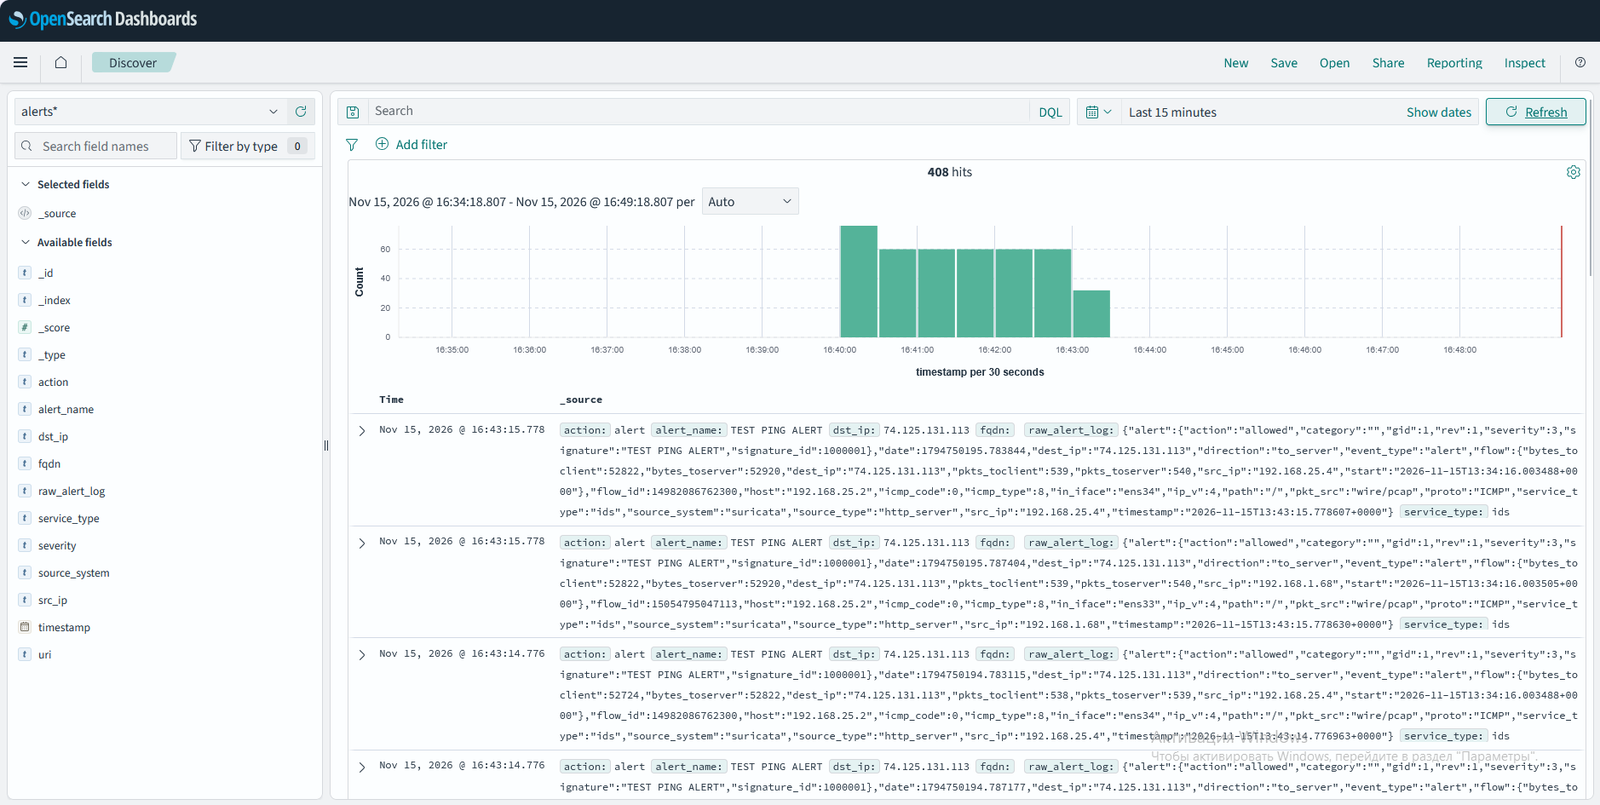
Réception d'alertes dans OpenSearch (Suricata) :
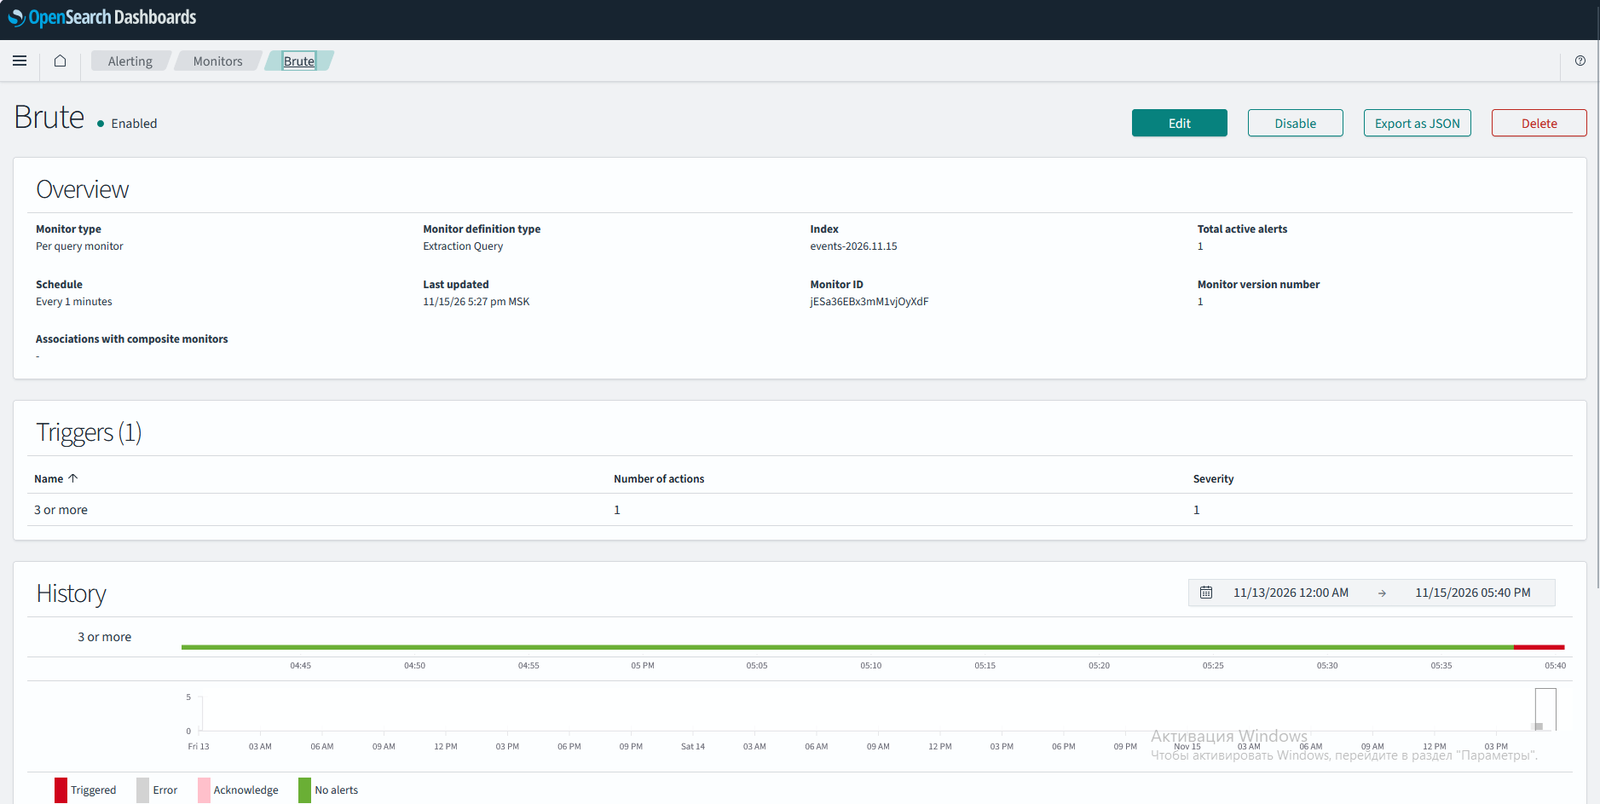
Moniteur créé pour les événements Nginx dans OpenSearch (à titre d'exemple de règle de corrélation) :
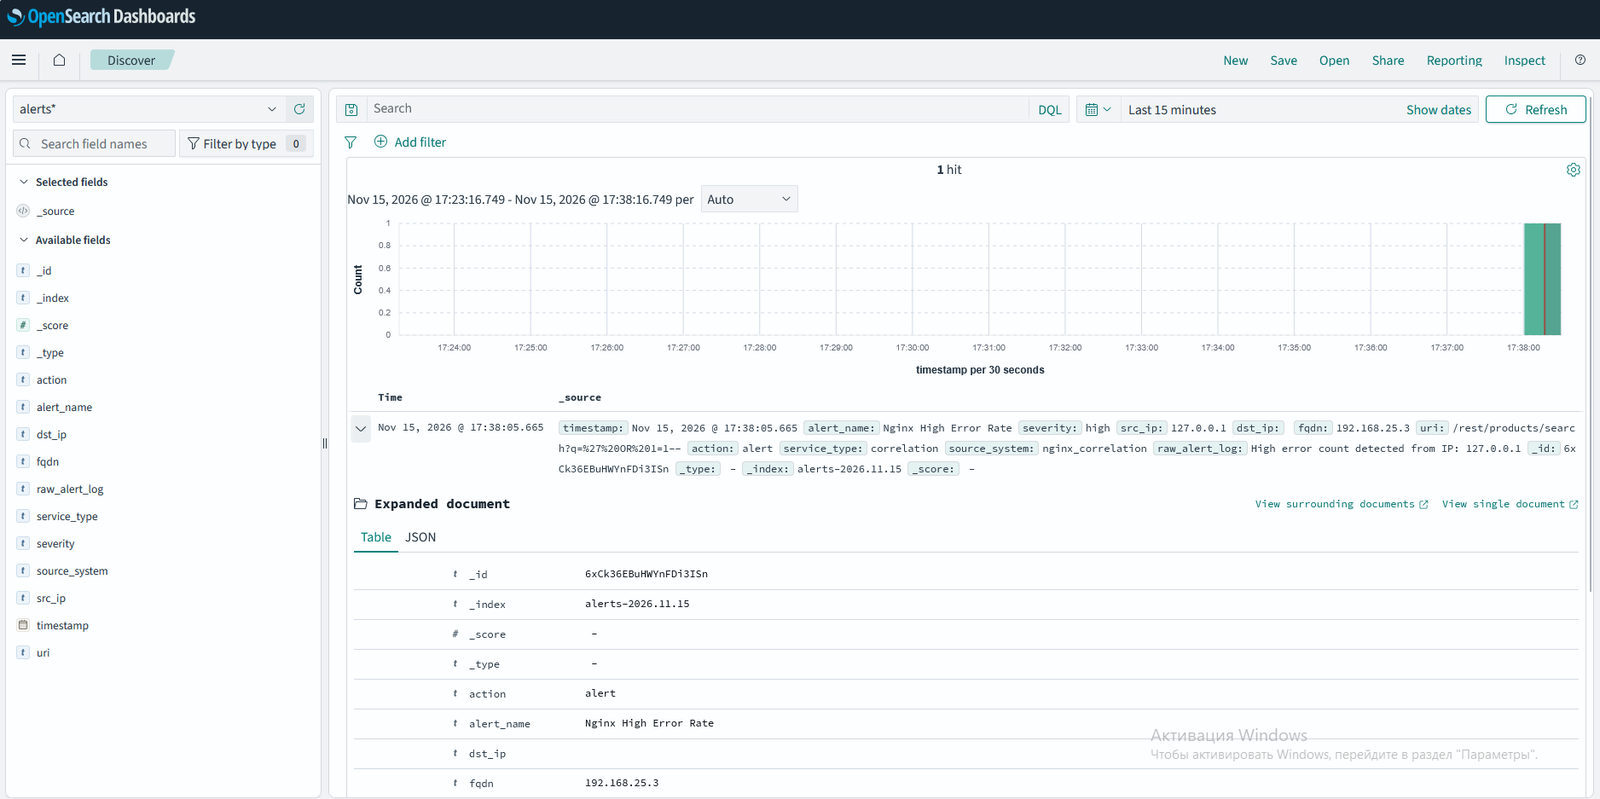
Alerte selon la règle Nginx dans OpenSearch :
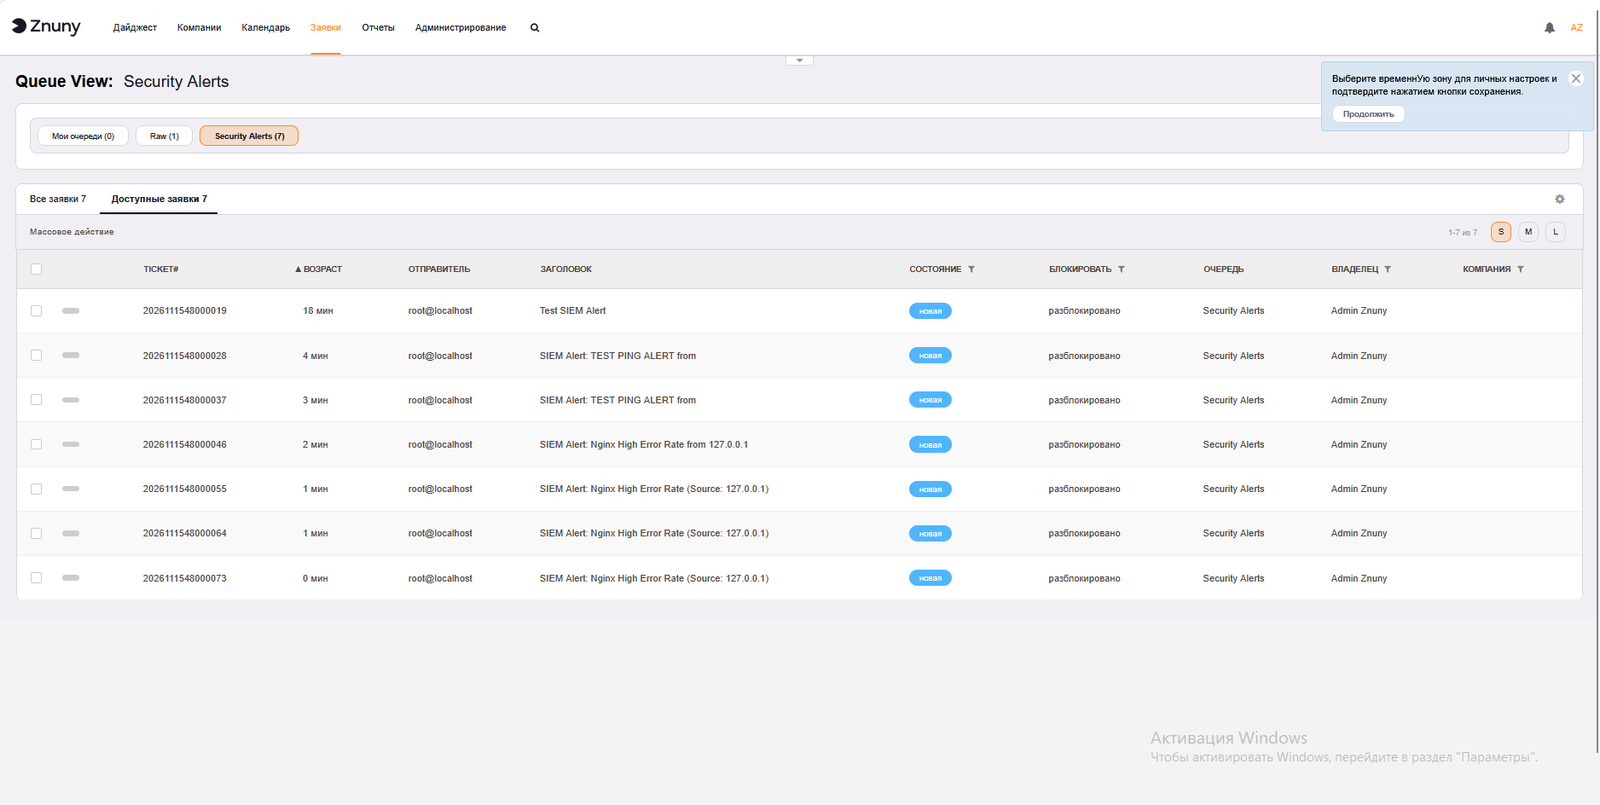
Obtention d'alertes dans l'ITSM pour la gestion des cas :
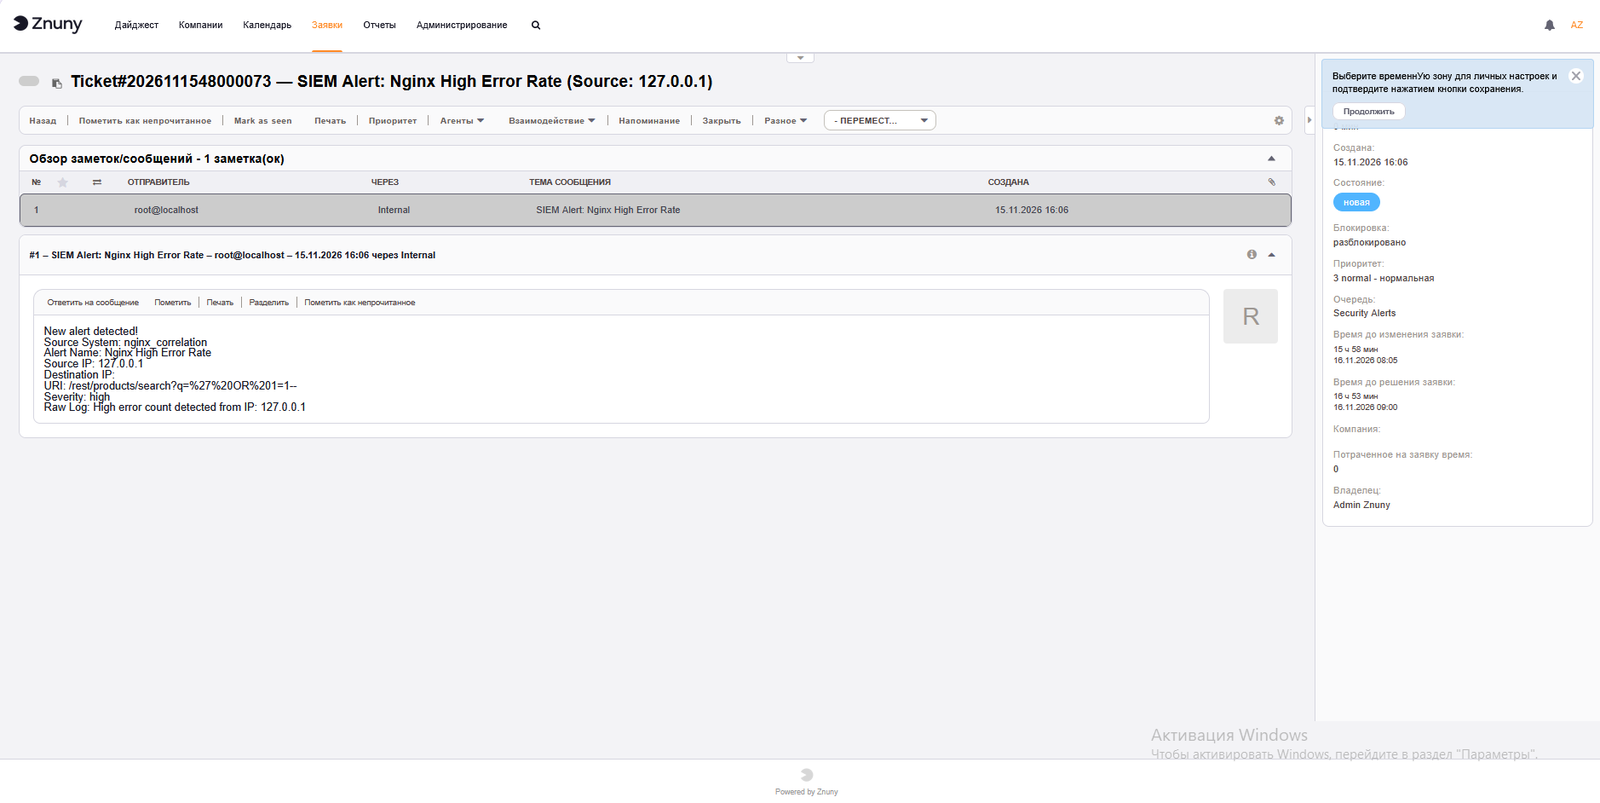
Alerte dans l'ITSM :
Belov Sergey - @cybersec_road







