Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LogsTotal — Détection Sigma multi-moteurs auto-hébergée pour les journaux d'événements | Kitploit
Outils/GitHubGitHub/wagga40/logstotal
Outils DéfensifsGestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésCriminalistique NumériqueRenseignement sur les MenacesDétection d'IntrusionRéponse aux IncidentsAnalyse de Journaux
GitHubwagga40/logstotal

LogsTotal

Détection Sigma multi-moteurs auto-hébergée pour les journaux d'événements
Voir le dépôt
9123il y a 17h 16mPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Site web
Partager

LogsTotal

LogsTotal logo

LogsTotal est une plateforme d'analyse de journaux auto-hébergée. Déposez un fichier de journal — EVTX ou Event XML Windows, JSON Winlogbeat/EVTX, auditd, syslog, un export journald, Sysmon pour Linux — et plusieurs moteurs de détection exécutent des règles Sigma dessus et rapportent ce que chacun a trouvé : résultats groupés par gravité, contexte MITRE ATT&CK, entités impliquées, et des outils d'analyste par-dessus.

Aucun compte n'est nécessaire pour soumettre un fichier ou consulter les résultats publics.

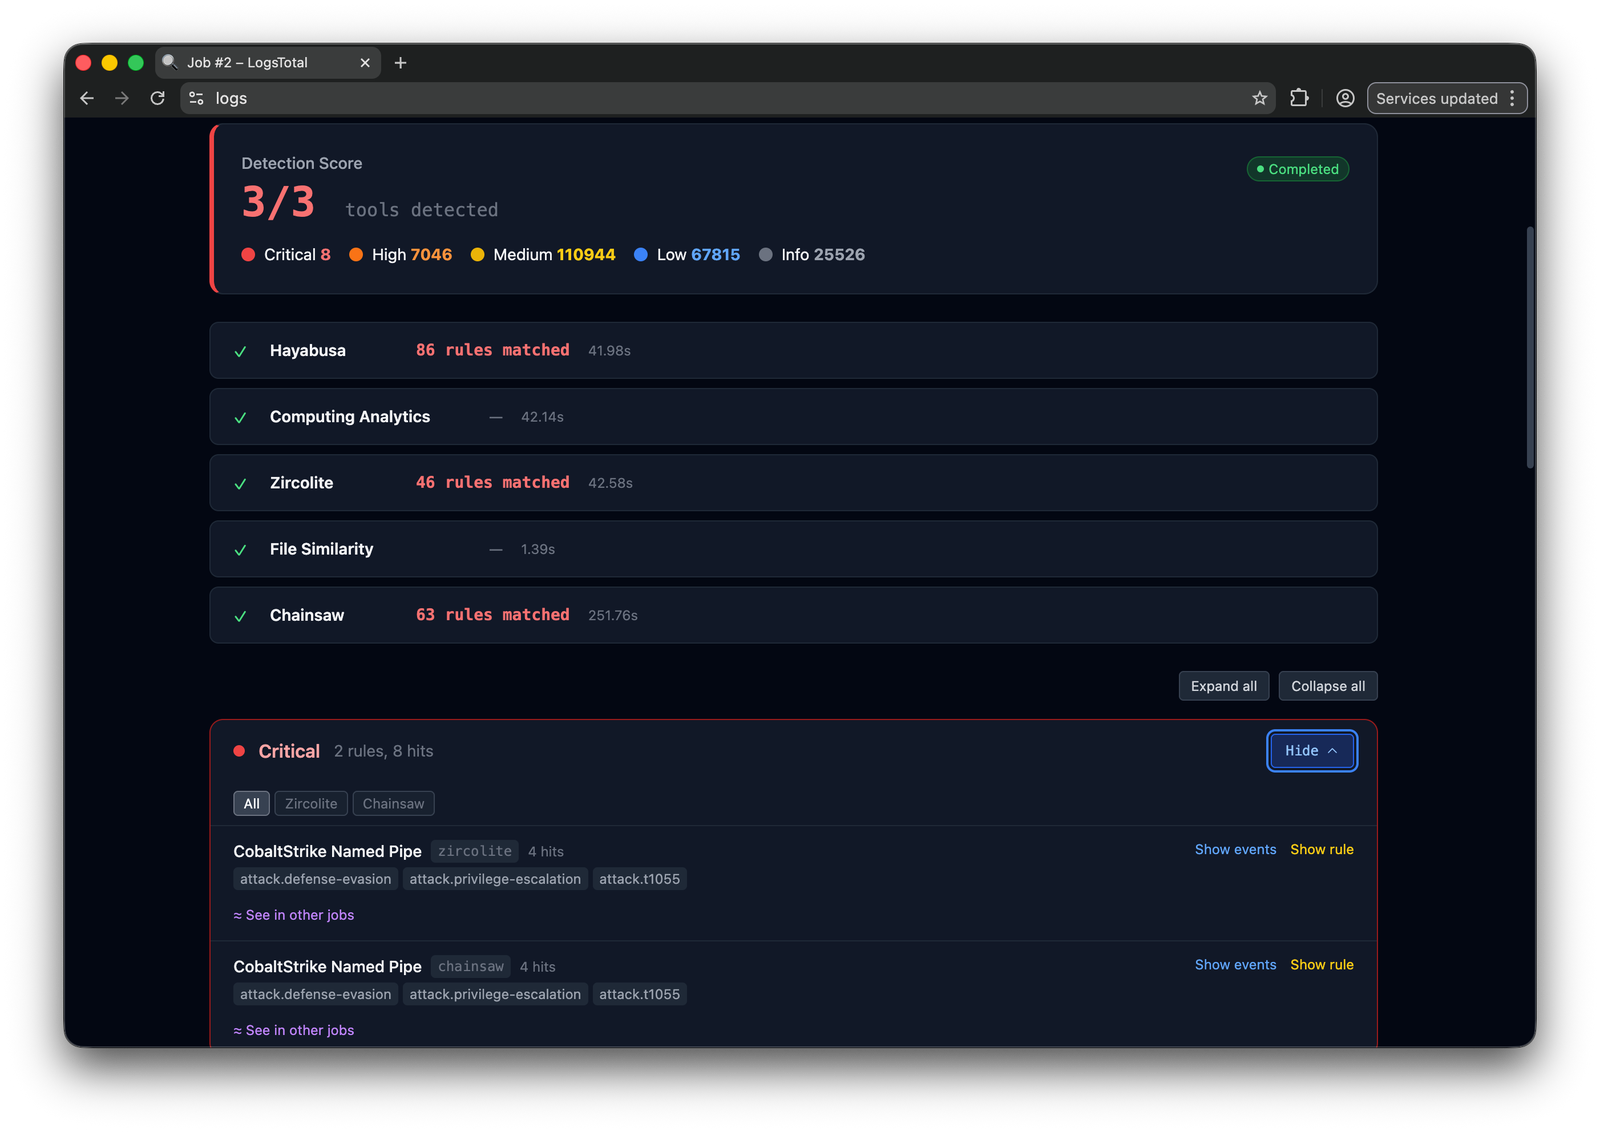
Moteurs de détection : Zircolite, Chainsaw, Hayabusa, ChopChopGo et RSigma. En ajouter un autre nécessite une entrée de catalogue et un adaptateur, avec un mappage de sortie typé, pour un binaire ou une image Docker — voir Ajout d'un adaptateur d'outil.

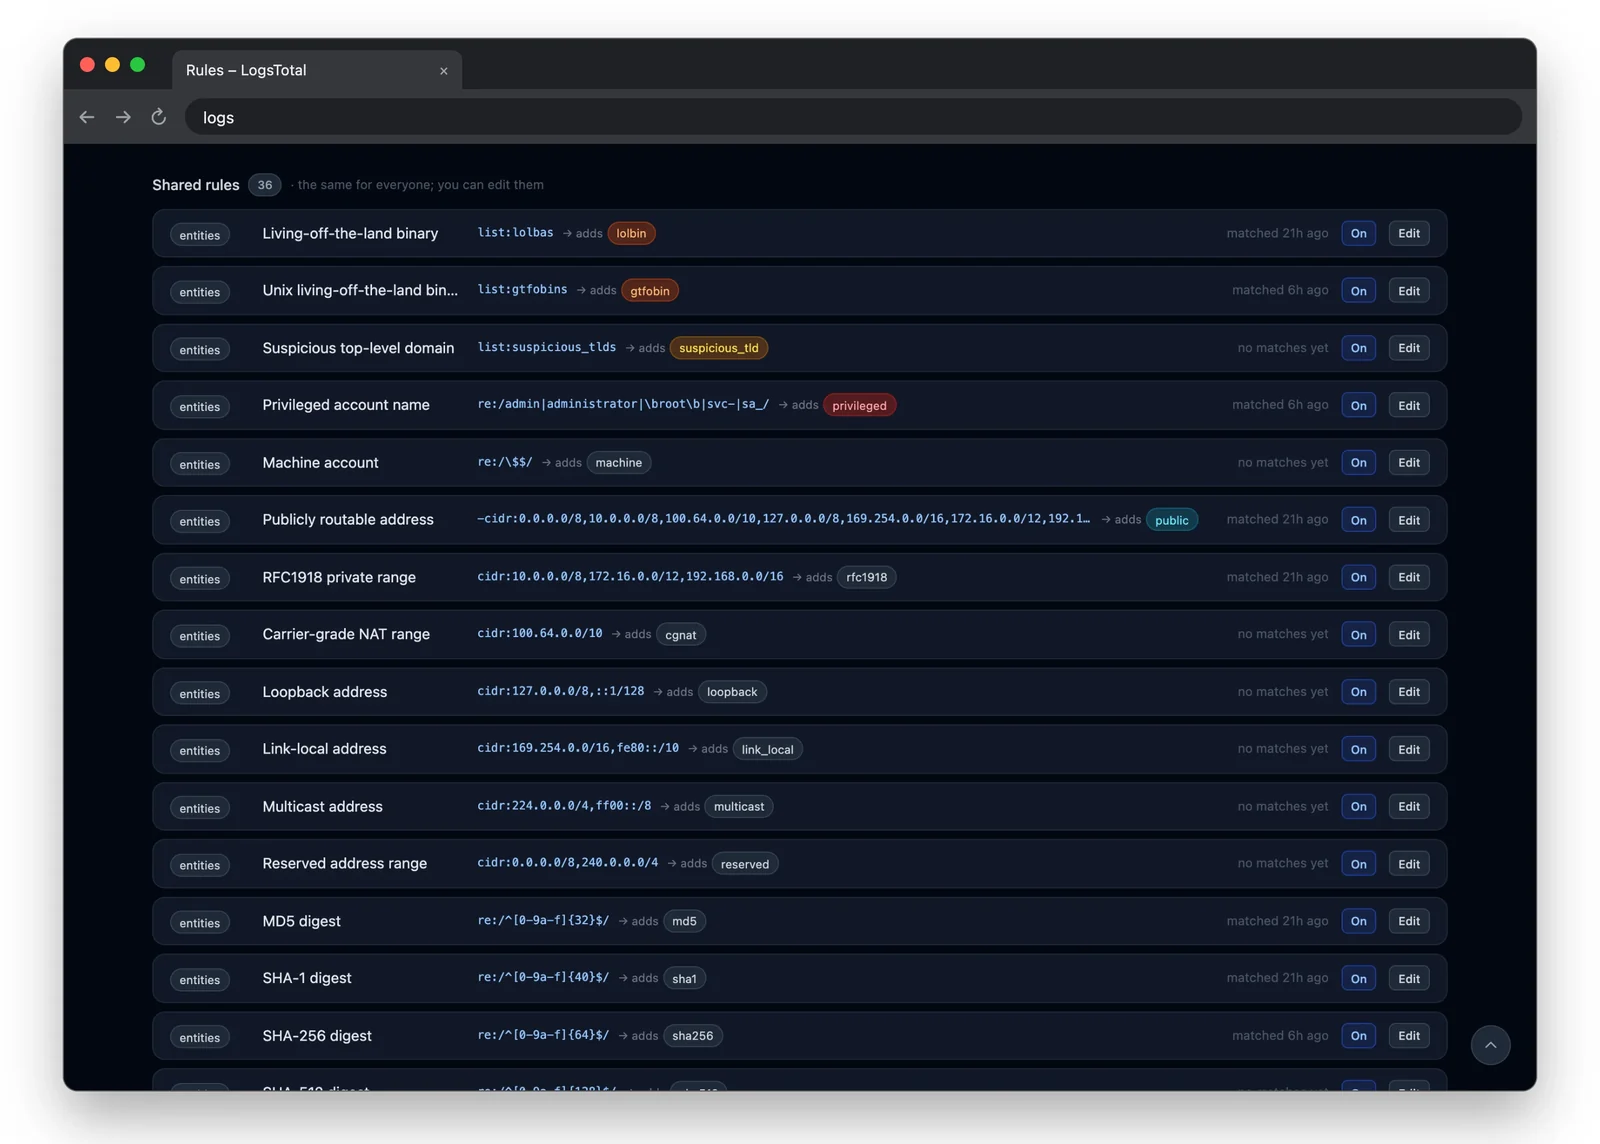
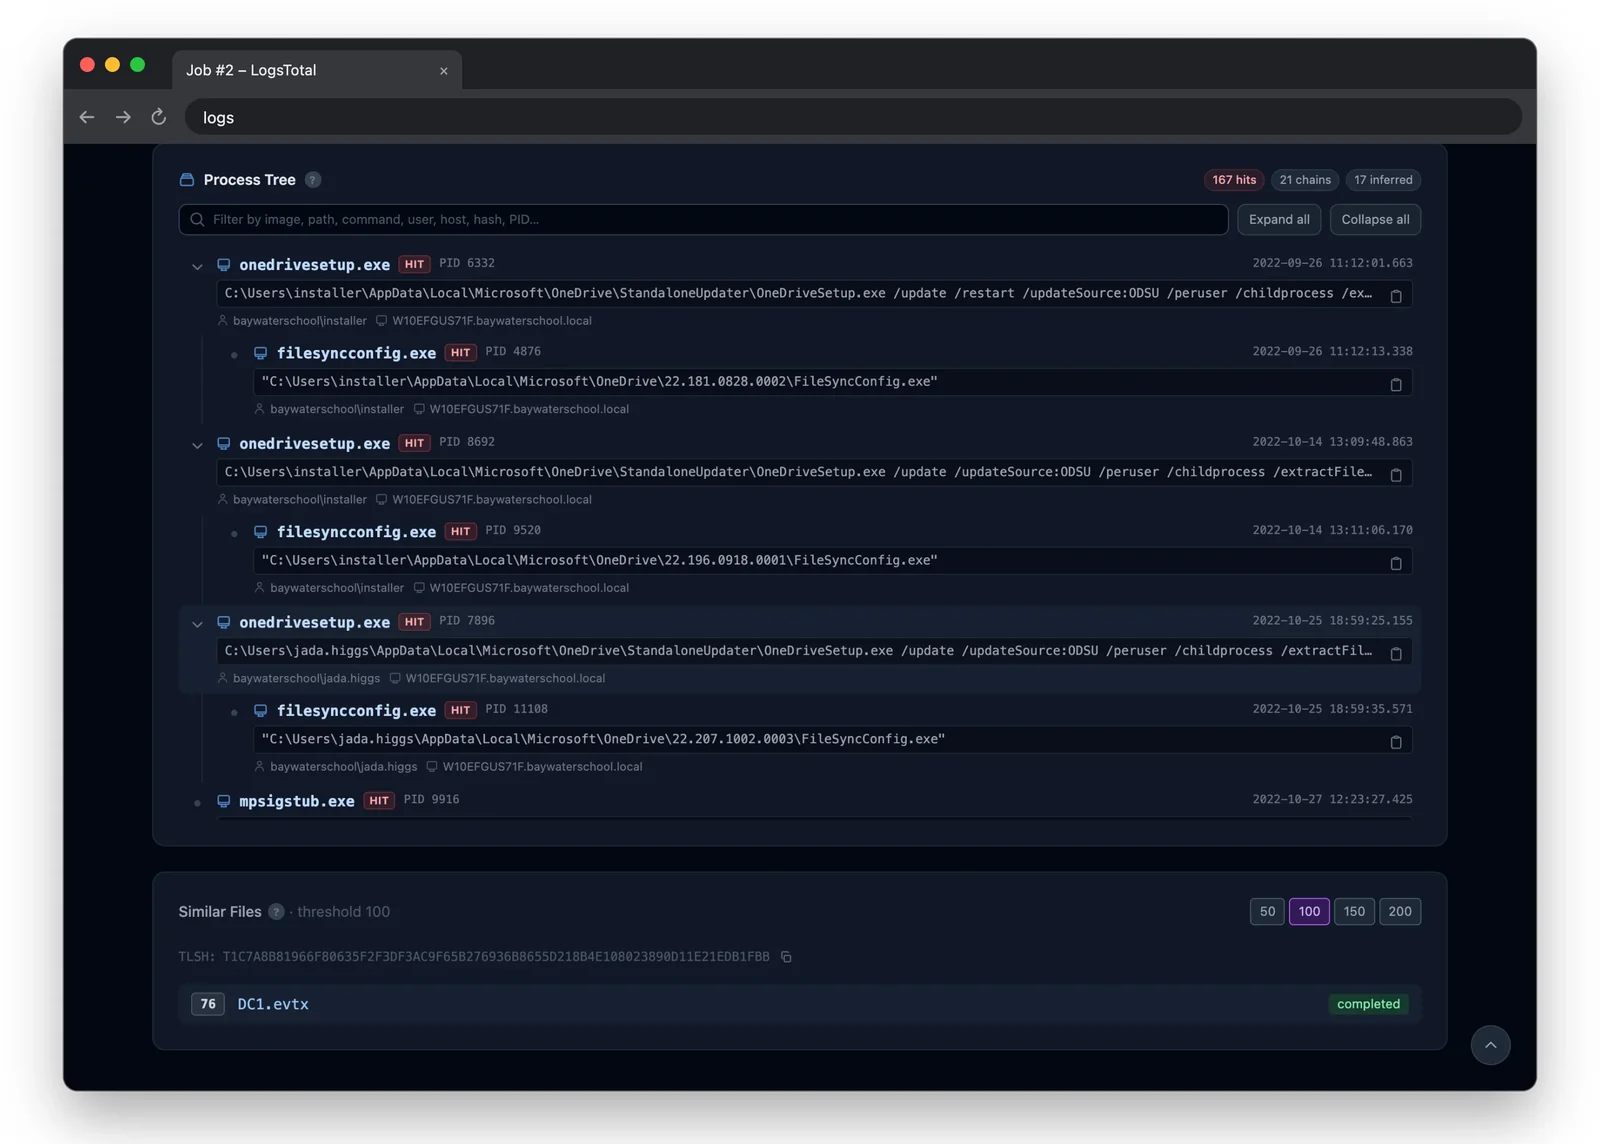
Captures d'écran

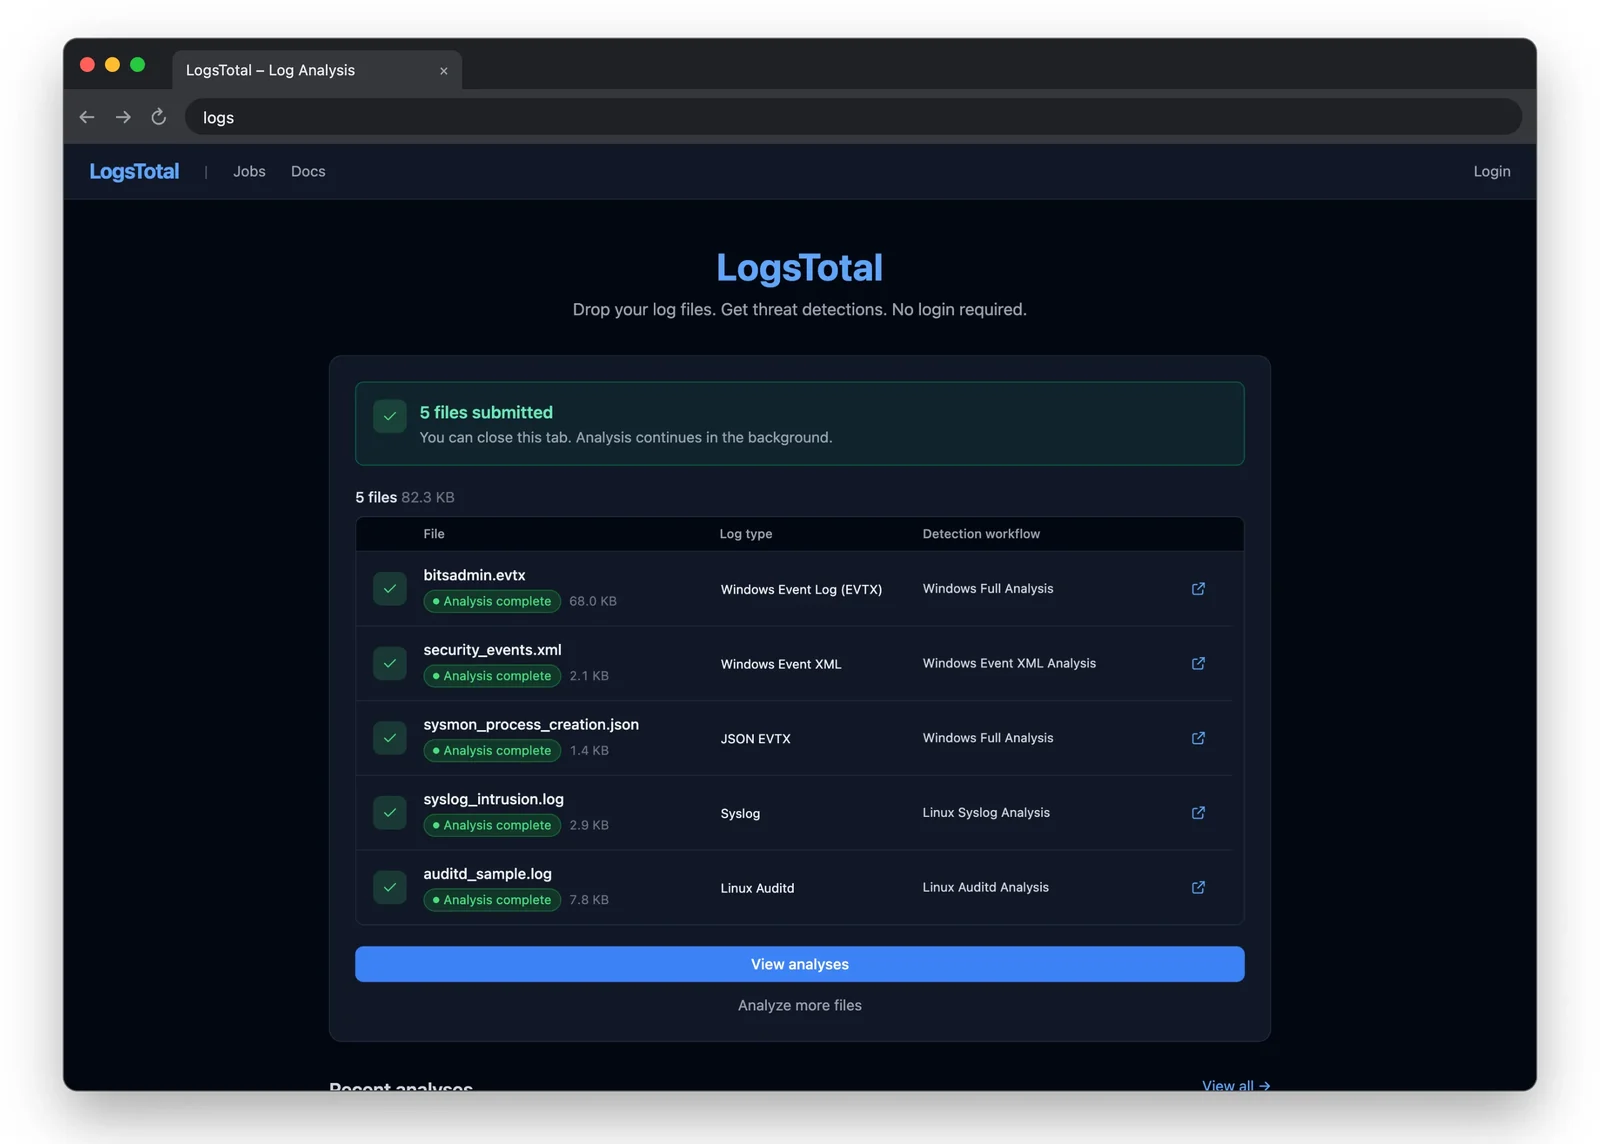
Téléversement et flux de travailDétectionAnalytique
Écran principalRésultatsAnalyse
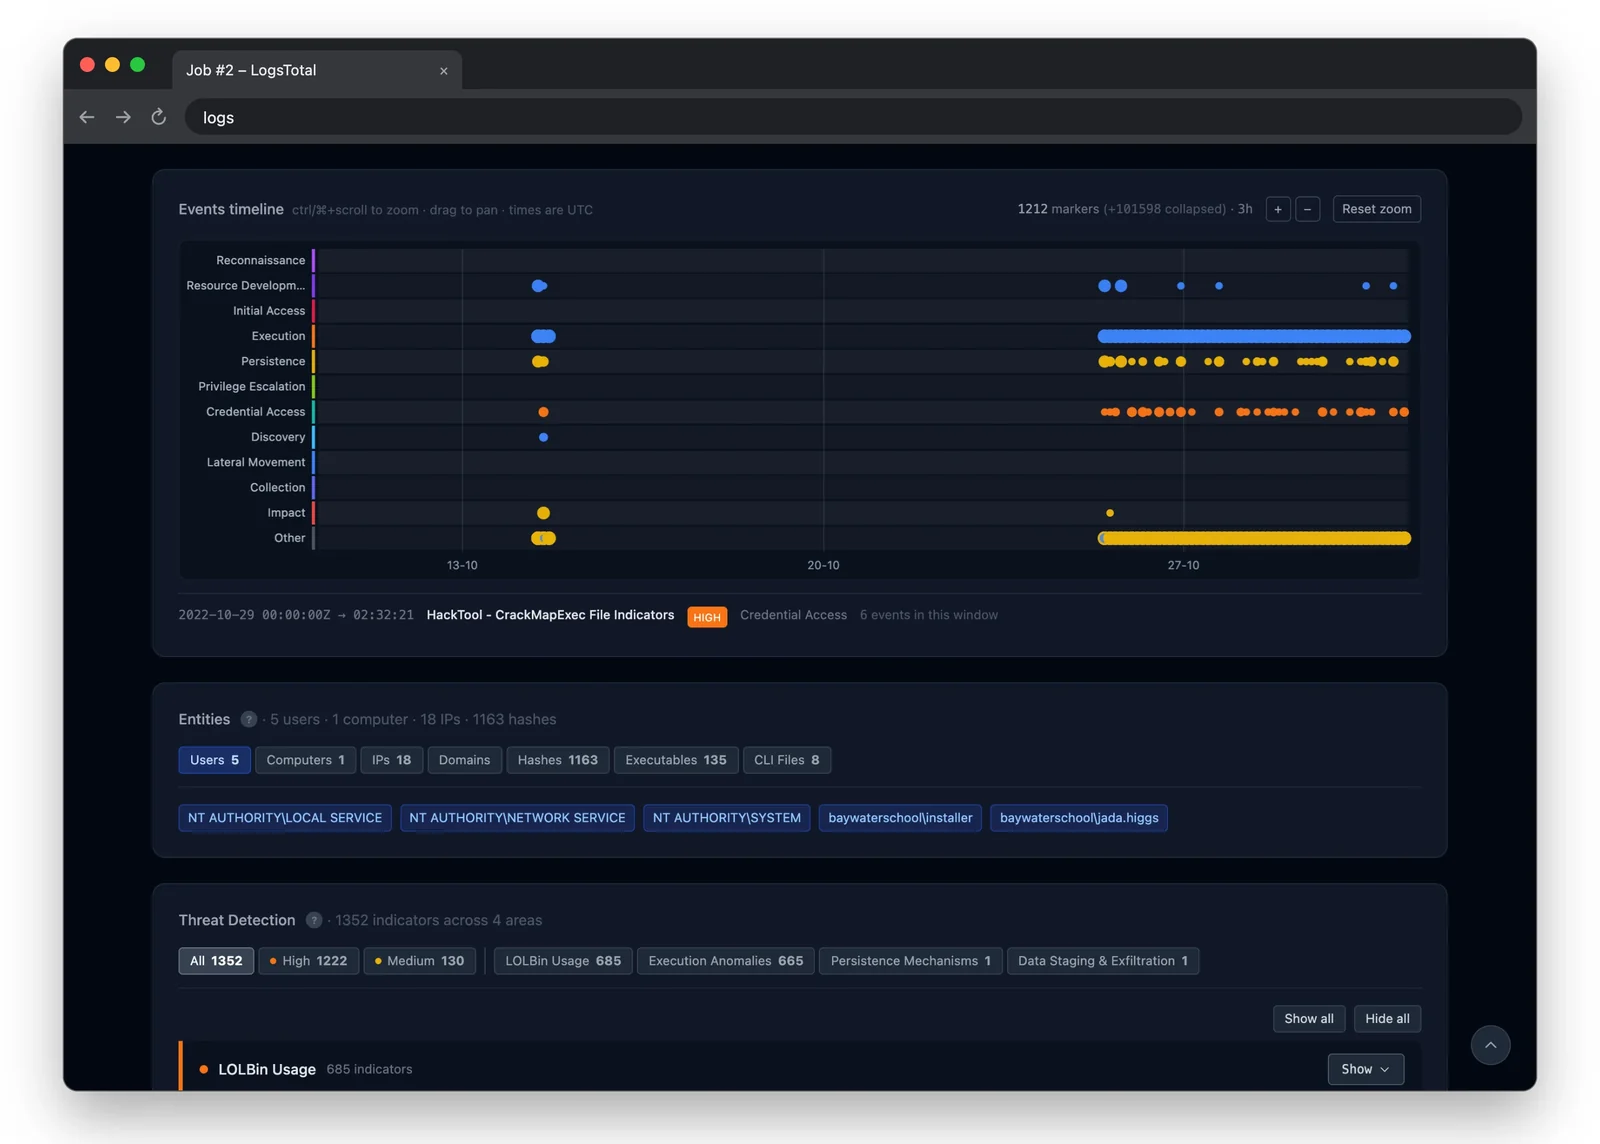
Chronologie des événementsRèglesArborescence des processus

Ce que vous obtenez

  • Déposez un journal, obtenez un rapport de détection. Cinq moteurs sont disponibles ; le flux de travail et le type de journal déterminent quels moteurs s'exécutent. Le type de journal est détecté au dépôt.
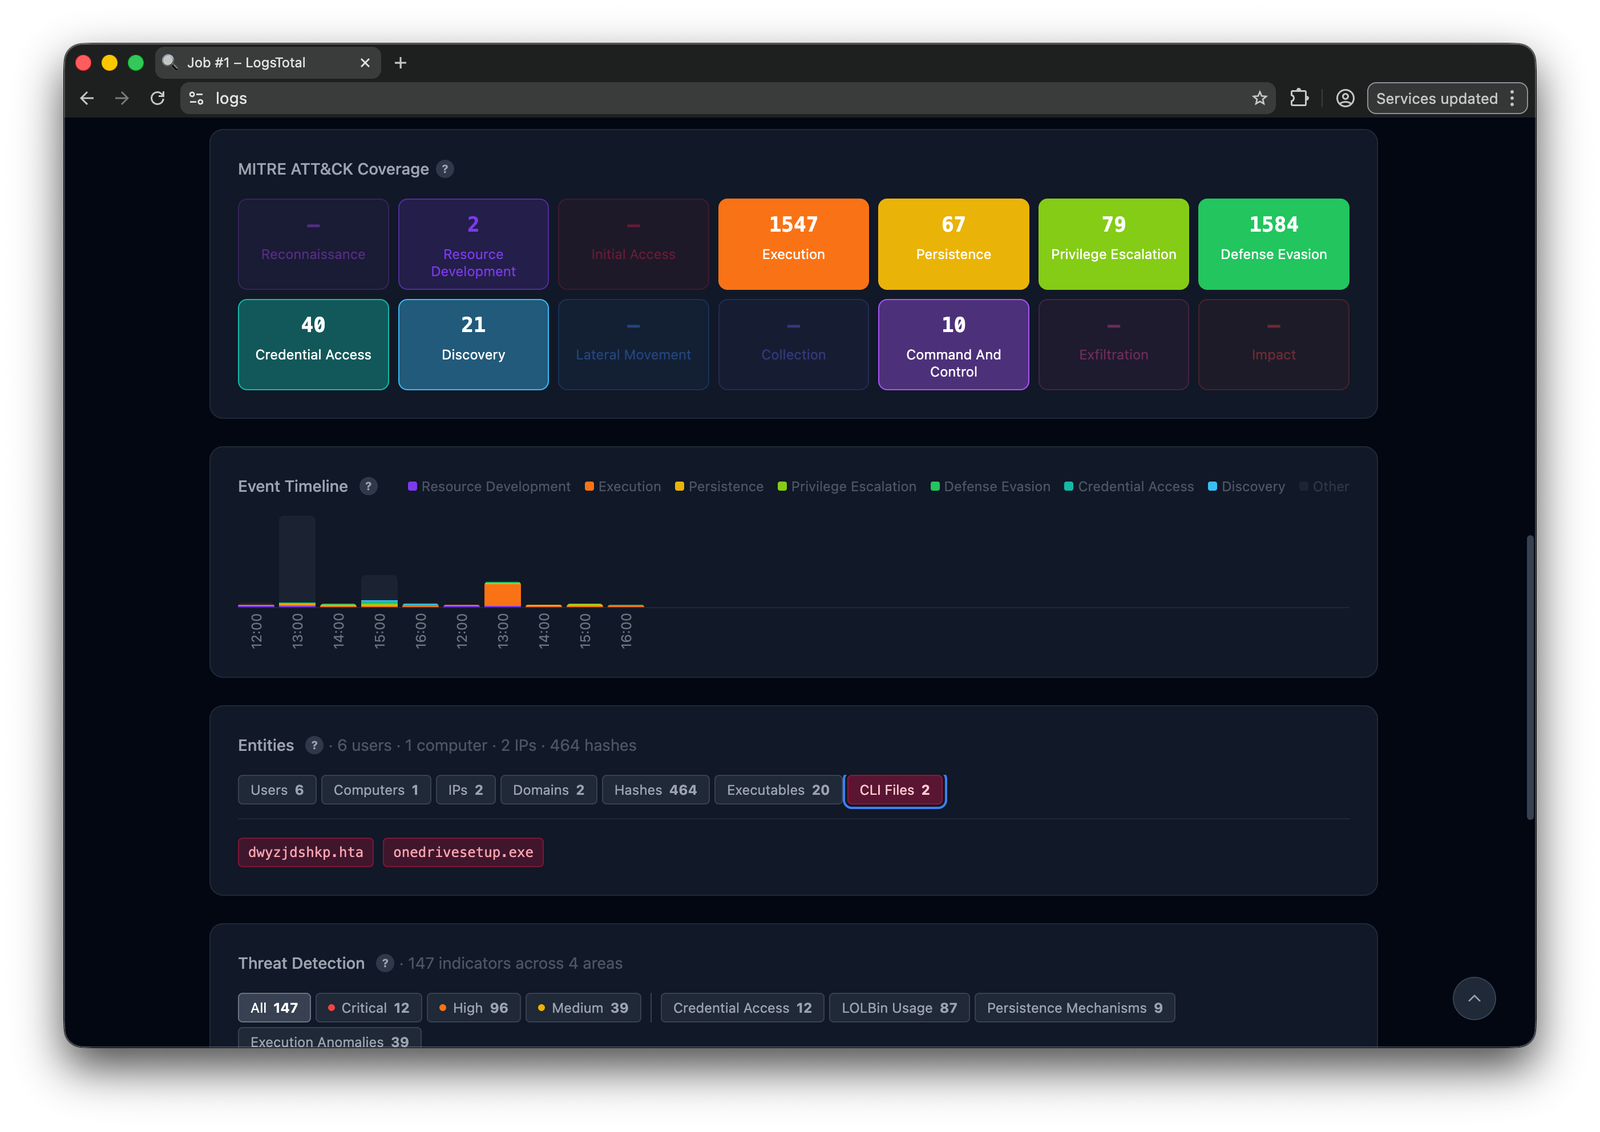
  • Contexte MITRE ATT&CK — une carte thermique des tactiques par tâche.
  • Deux chronologies — un histogramme d'activité horaire par tactique, et une chronologie par alerte zoomable.
  • Explorez chaque événement, pas seulement ceux qui correspondent : recherche, histogramme zoomable, valeurs de champs, empilement (combinaisons les plus rares en premier) et export CSV/NDJSON sur un index que LogsTotal construit à partir de chaque téléversement.
  • Arborescences de processus à partir de chaque création de processus dans le journal, détections marquées.
  • Extraction et pivotement d'entités, et dossiers d'investigation.
  • Un graphe de relations avec détection de communautés, recherche de chemins, coloration des menaces et export GraphML.
  • Règles — votre propre couche de détection par-dessus ce que produit une analyse, avec étiquetage automatique, alertes et webhooks signés.
  • Exportez vers le reste de votre pile — flux IOC (CSV/JSON/STIX/MISP), bundles STIX, événements MISP, packs IOC dans le presse-papiers.
  • Similarité floue — correspondance TLSH entre téléversements, plus corrélation de règles entre tâches.

Modèle d'accès

FonctionnalitéAdminMembreUtilisateurAnonyme
Téléversement et tâchesouiouiouioui
Soumissions privéesouiouiouinon
Explorer chaque événement d'une tâcheouiouises propres tâchesnon
Renseignement (entités, dossiers, règles)ouiouinonnon
Pages et flux de travail d'administrationouinonnonnon

Les administrateurs attribuent les rôles à l'adresse /admin/users.

Prérequis

  • Ubuntu ou Debian (les plateformes testées), avec Docker Engine et le plugin Compose.
  • 7z (p7zip-full), rsync et curl.
  • Python 3.11 ou ultérieur sur l'hôte, bibliothèque standard uniquement, pour les scripts auxiliaires.
  • Rien pour les commandes elles-mêmes : ./logstotal embarque sa propre version épinglée de Task.
  • Un navigateur de bureau, de 1024 px de large ou plus, pour les personnes qui l'utilisent.

La liste complète, avec les commandes d'installation, se trouve dans Prérequis.

Démarrage rapide

Téléchargez logstotal-<version>.7z depuis la page des versions. Sur l'hôte :

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart crée .env, génère chaque secret — y compris le mot de passe administrateur, affiché une seule fois, alors conservez-le — construit et vérifie la pile, la démarre, puis attend qu'elle réponde. Il est possible de le relancer sans risque.

Ouvrez ensuite http://<host>:8000 et connectez-vous avec ADMIN_EMAIL depuis .env et le mot de passe affiché. La version pas à pas, PostgreSQL et la suite à donner se trouvent dans Installation sur un seul hôte.

Pour mettre à jour, exécutez ./logstotal upgrade depuis le même répertoire : il télécharge la dernière version et l'applique. ./logstotal upgrade:rollback restaure la version précédente, sur cet hôte ou sur chaque hôte d'une flotte. Chaque rollback consomme son instantané, donc l'exécuter deux fois revient à reculer de deux versions. Voir Mise à jour et rollback.

Documentation

La documentation administrateur est publiée à l'adresse https://wagga40.github.io/LogsTotal/, et chaque version la fournit dans docs/ :

  • Prérequis, puis installation sur un seul hôte, HTTPS avec Caddy, installation en flotte ou installation hors ligne
  • Configuration — chaque variable d'environnement
  • Santé, journaux et vérifications du premier jour
  • Mise à jour et rollback
  • Sécurité et Limitations connues
  • Commandes — chaque commande ./logstotal
Télécharger l’outil