 loseys/awesome-c2-frameworks
Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des implants, des listeners, des payloads et des fonctionnalités d'évasion.


Les meilleurs outils C2 de 2026 pour les opérations red team. Avertissement : ce projet est destiné aux professionnels de la sécurité effectuant un travail et des études autorisés.
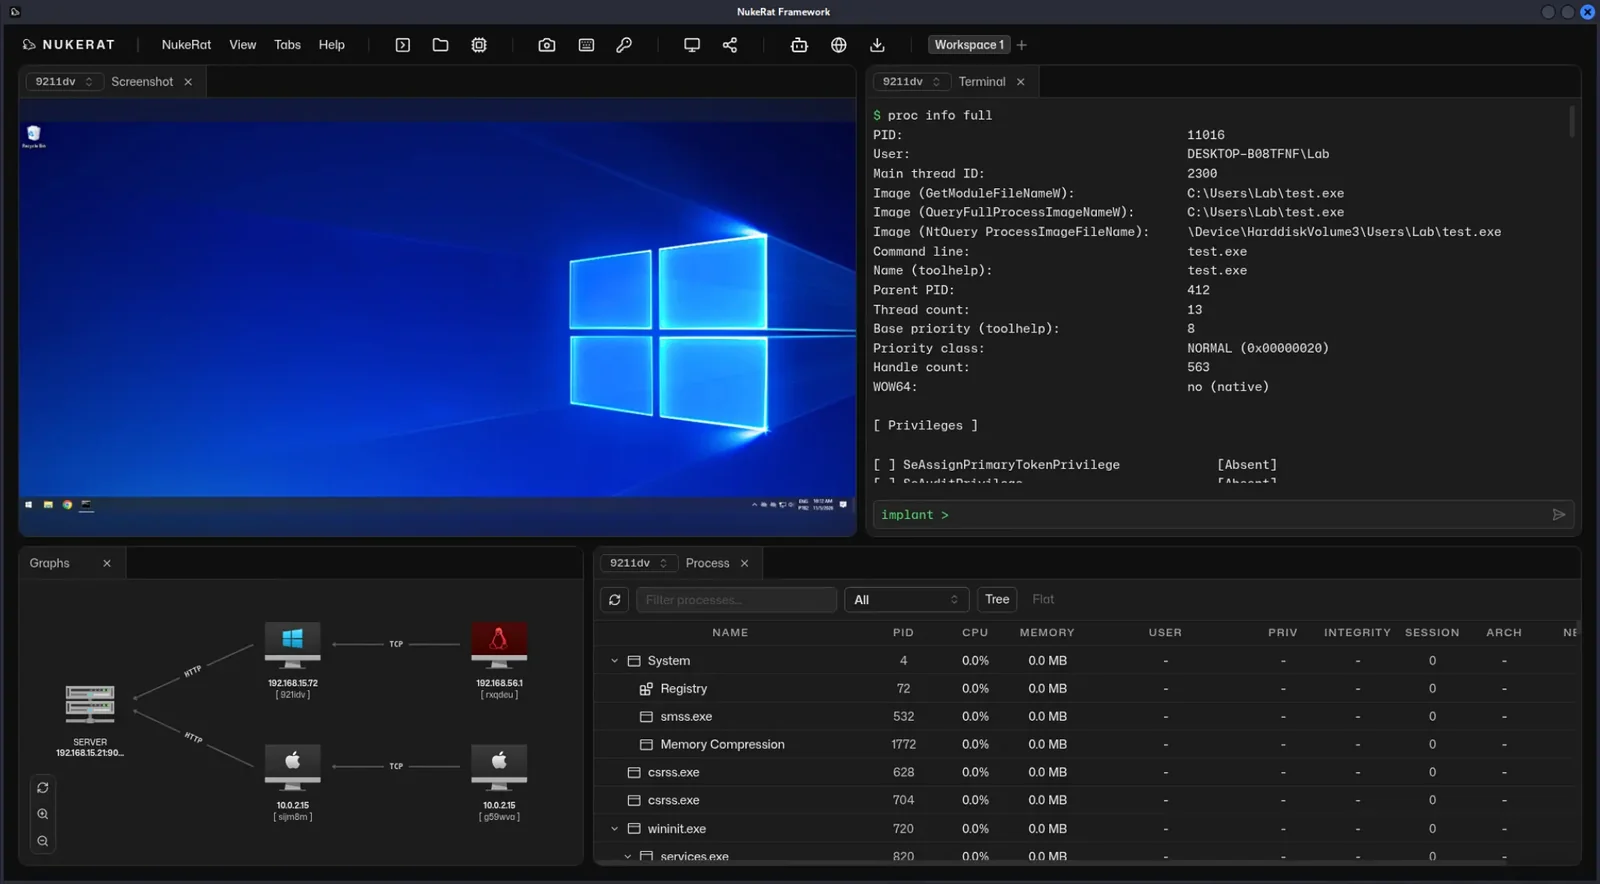
NukeRat est un framework de post-exploitation et un C2 pour les opérations red team avancées. Le README s'articule autour d'un arsenal d'utilitaires BOF et .NET, d'implants pour Windows, Linux et macOS, et de rapports sur les commandes, les IOC et les hôtes compromis.
Il est livré avec une évasion à l'exécution comprenant des appels système indirects, du stack spoofing et un sleep mask.
Tutoriel : https://www.youtube.com/watch?v=3dOcPoVXv30
[!NOTE] Cliquez ci-dessous pour voir plus de détails.
| Dépôt | nukeratframework/nukerat |
| Langage principal | TypeScript, tel que rapporté par GitHub. L'arborescence contient également un point d'entrée Python, un serveur, un client et des implants. |
| Licence | GPL-3.0. Le README mentionne également des composants sous MIT (SGN, utilitaires cryptographiques Nim) et une copie de référence LOLBAS sous GPLv3. |
| Créé | 6 novembre 2026 |
| Dernier push | 14 novembre 2026 |
| Étoiles / forks | 263 / 65 |
| Langues de la documentation | Anglais, espagnol, coréen, chinois simplifié, russe, persan, japonais |
Docs · Armory · Avertissement. La page d'accueil de la documentation décrit les BOF et les outils .NET du dépôt officiel, exécutés depuis le client, ainsi que des builds stageless et loader. Les topics du dépôt incluent également active-directory, edr-bypass et lateral-movement. Ces trois restent des topics. Le tableau des fonctionnalités ne leur consacre aucune ligne, ce ne sont donc pas des catégories.
| Catégorie | Selon les termes du projet | Source |
|---|---|---|
| Armory | Plus de 550 utilitaires BOF et .NET adaptés. | README |
| C2 via plateformes externes | C2 personnalisé avec des plateformes externes. Les exemples cités sont Telegram et Discord. | README |
| Évasion à l'exécution | Une ligne de fonctionnalité portant ce nom. | README |
| Injections | Une ligne de fonctionnalité pour les modes d'allocation. | README |
| Living off the land | Intégration avec plus de 240 binaires Windows natifs, cités comme LOLBAS. | README |
| Évasion statique | Une ligne de fonctionnalité pour la personnalisation des PE. | README |
| Implants | Multiplateforme : Windows, Linux et macOS, avec support ARM. | README |
| BOF Linux | Implants Linux décrits comme compatibles avec les BOF Linux. | README |
| IA | Intégration avec des agents. Les exemples cités sont DeepSeek et des agents locaux. | README |
| Rapports | Commandes exécutées, IOC et hôtes compromis. | README |
| Client | La documentation indique que les outils de l'armory sont prêts à être exécutés depuis le client. Le README inclut une galerie. | Docs |
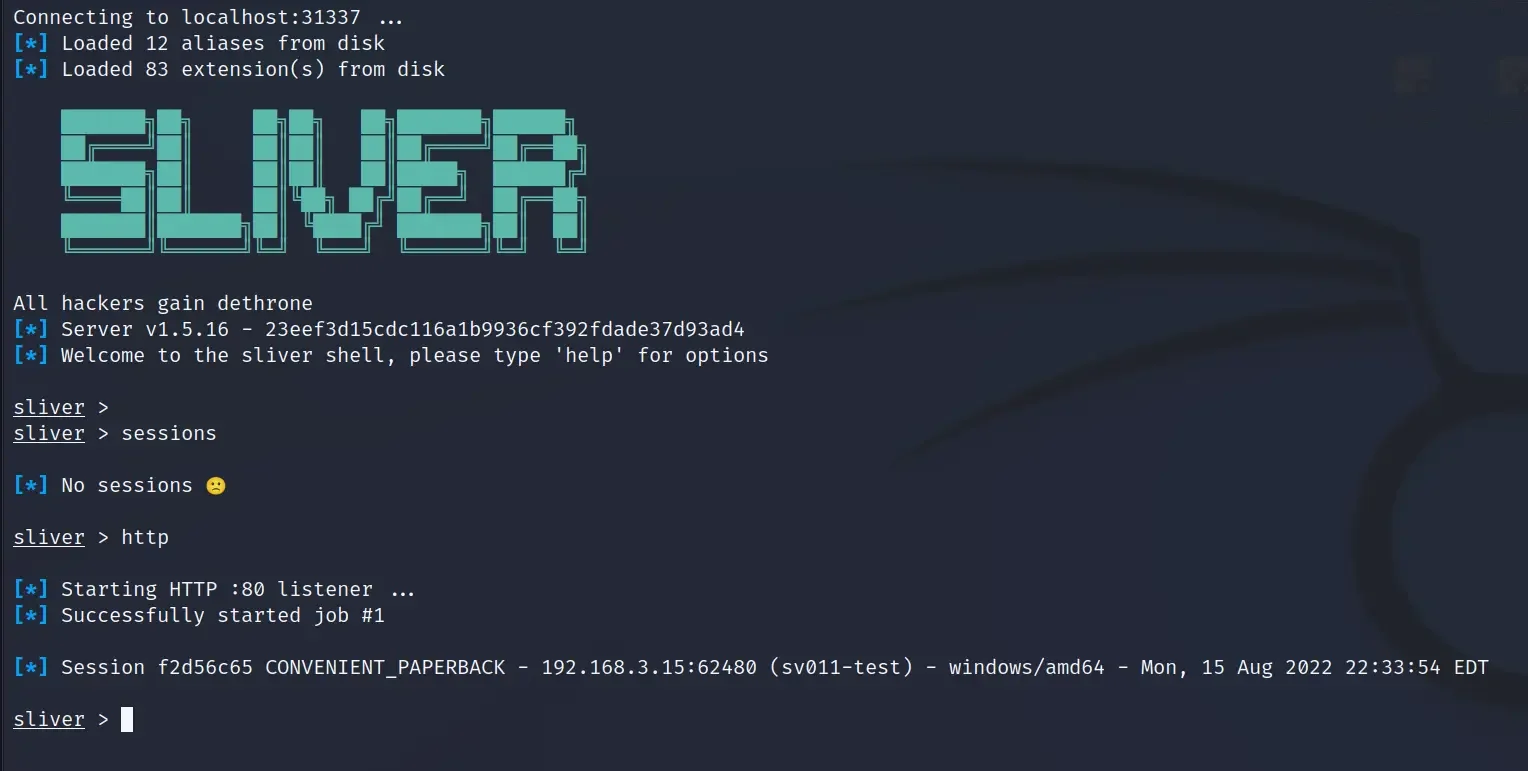
Sliver est le framework de Bishop Fox pour l'émulation d'adversaires et le travail red team autorisé. Le serveur et le client fonctionnent sous Windows, Linux et macOS, et les implants prennent officiellement en charge ces trois mêmes systèmes, avec un C2 via mutual TLS, WireGuard, HTTP(S) et DNS.
[!NOTE] Cliquez ci-dessous pour voir plus de détails.
| Langage principal | Go |
| Licence | GPL-3.0 |
| Dernier push | 14 novembre 2026 |
| Étoiles / forks | 12 337 / 1 674 |
Le README indique que les implants sont compilés dynamiquement avec des clés de chiffrement asymétrique uniques par binaire, et qu'ils prennent en charge les payloads natifs et shellcode, le chargement réflectif en espace utilisateur, l'encodage de shellcode intégré, et l'exécution BOF/COFF sur amd64 et arm64.
| Catégorie | Selon les termes du projet | Source |
|---|---|---|
| Transports | Mutual TLS, WireGuard, HTTP(S) et DNS. | README |
| Implants | Windows, Linux et macOS. BOF/COFF sur amd64 et arm64 pour ces trois systèmes. | README |
| Clés par build | Clés de chiffrement asymétrique uniques par binaire. | README |
| Formes de payload | Payloads natifs et shellcode, chargement réflectif en espace utilisateur, encodage de shellcode intégré. | README |
| Armory | La page Armory décrit un gestionnaire de paquets pour les alias et les extensions, incluant les BOFs et l'outillage .NET. L'index de l'armory liste 22 alias et 157 extensions. Les alias encapsulent des assemblys .NET ou des bibliothèques partagées. Les extensions sont des BOFs ou des bibliothèques natives. Les paquets s'installent sur le client et ne sont pas partagés entre opérateurs en mode multijoueur. Les paquets signés proviennent de l'organisation GitHub Sliver Armory. | Docs |
| Store IA | La même page Armory décrit un store côté serveur distinct pour un agent IA, distinct de l'Armory client. | Docs |
| Émulation d'adversaire | Le nom donné au projet par le README lui-même. | README |
Havoc est un framework de command-and-control post-exploitation malléable par @C5pider. Le client est une interface Qt multiplateforme, le teamserver est en Go, et l'agent phare est Demon, écrit en C et en assembleur. GitHub marque le dépôt comme archivé.
[!NOTE] Cliquez ci-dessous pour voir plus de détails.
Site : havocframework.com. Wiki : Havoc wiki.
| Langage principal | Go |
| Licence | GPL-3.0 |
| Dernier push | 18 décembre 2025 |
| Étoiles / forks | 8 501 / 1 272 |
| État du dépôt | Archivé, dans l'API GitHub. |







