Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
begal-c2 — Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre des fichiers via Telegram et envoie des commandes à distance pour la webcam, les captures d'écran et le microphone. | Kitploit
Outils/GitHubGitHub/xsanflip/begal-c2
Outils de PhishingExfiltration de DonnéesPost-ExploitationSécurité WebCommandement et ContrôleApprentissage et ÉducationRed TeamingDéveloppement de Charges UtilesCheval de Troie d'Accès à Distance
GitHubxsanflip/begal-c2

begal-c2

Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre des fichiers via Telegram et envoie des commandes à distance pour la webcam, les captures d'écran et le microphone.

840il y a 4 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Voir le dépôt

B.E.G.A.L - C2 v2.0 (Documentation finale)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) est un panneau de Command and Control (C2) interactif basé sur le web, construit avec Python (Flask & Socket.IO). Cette plateforme est spécifiquement conçue pour faciliter la recherche en cybersécurité, les simulations de Red Teaming et à des fins éducatives afin de comprendre comment les malwares/botnets modernes opèrent pour exfiltrer des données et contrôler des cibles (bots) à distance.
Screenshot From 2026-06-14 21-39-44

⚠️ AVERTISSEMENT JURIDIQUE & CLAUSE DE NON-RESPONSABILITÉ (TRÈS IMPORTANT)

CE PROJET A ÉTÉ CRÉÉ UNIQUEMENT À DES FINS ÉDUCATIVES ET DE RECHERCHE EN CYBERSÉCURITÉ.

Tout usage abusif de cet outil à des fins d'activités illégales, d'attaques non autorisées de systèmes, de vol de données ou d'autres cybercrimes est STRICTEMENT INTERDIT. L'auteur, les développeurs et les contributeurs déclinent toute responsabilité pour toute perte, dommage ou action juridique découlant de l'utilisation de ce logiciel.

Vous êtes entièrement responsable de vos propres actions. En utilisant cet outil, vous acceptez de respecter toutes les lois applicables :

  • Loi indonésienne : Conformez-vous à la loi sur l'information et les transactions électroniques (UU ITE), en particulier les articles relatifs à l'accès illégal et à l'interception de systèmes électroniques.
  • Droit international : Soumis aux réglementations internationales en matière de cybercriminalité et à votre juridiction locale (telles que le Computer Fraud and Abuse Act/CFAA aux États-Unis, le Computer Misuse Act au Royaume-Uni, les réglementations RGPD, etc.). N'utilisez cet outil que sur des systèmes que vous possédez ou sur des systèmes pour lesquels vous avez obtenu une autorisation écrite (Rules of Engagement) du propriétaire du système.

✨ Fonctionnalités et fonctions principales

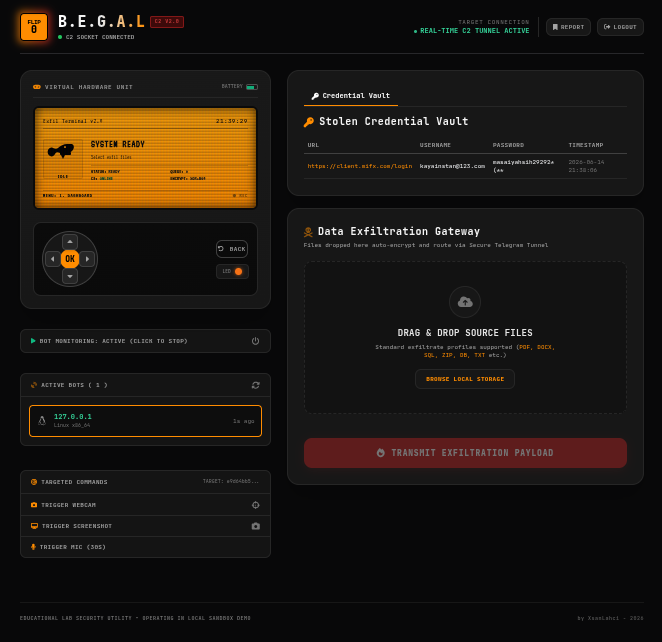
  1. Tableau de bord C2 en temps réel : Surveillance en temps réel des statuts des bots/cibles infectés via WebSockets, avec une visualisation simple par cartographie géographique.
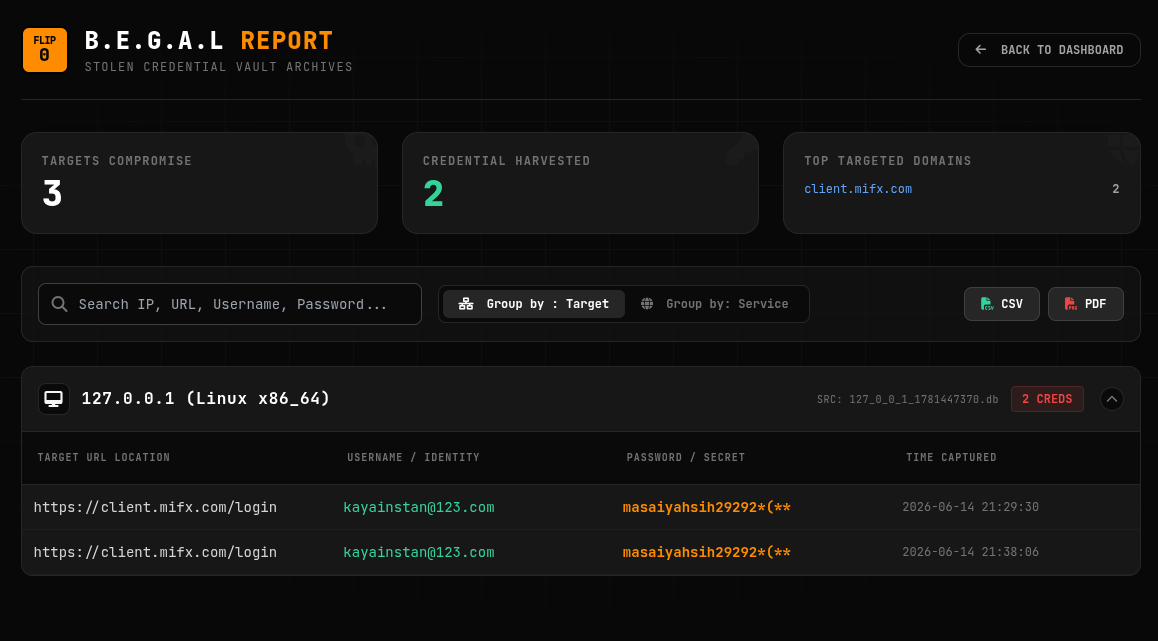
  2. Coffre d'identifiants volés : Le système intercepte, stocke et résume automatiquement les identifiants (noms d'utilisateur/mots de passe) saisis par la cible dans une interface de coffre épurée.
  3. Configuration dynamique (YAML) : Les paramètres sensibles ne sont plus codés en dur dans le script ; ils sont désormais configurés via un fichier config.yaml pour une meilleure sécurité et une personnalisation plus facile.
  4. Commandes distantes ciblées : Modules d'exécution distante spécifiques, tels que :
    • Trigger Webcam (Accéder à la caméra de la cible)
    • Trigger Screenshot (Capturer l'écran du bureau de la cible)
    • Trigger Mic (Enregistrer l'audio de la cible)
  5. Passerelle d'exfiltration : Une interface de téléversement par glisser-déposer conçue pour exfiltrer des fichiers locaux via un tunnel Telegram sécurisé.
  6. Stockage persistant et rapports : Stockage sécurisé des données dans des bases de données SQLite par session de cible, qui sont ensuite résumées dans une fonctionnalité de rapport dédiée (URL : /report).
Screenshot From 2026-06-14 21-40-13

⚙️ Configuration dynamique (config.yaml)

Dans la dernière version de B.E.G.A.L, le système de paramètres a été rendu dynamique grâce à un fichier de configuration YAML. Si ce fichier n'existe pas, le système le générera automatiquement (avec les valeurs par défaut) lors de la première exécution de begal-fixed.py.

Ouvrez le fichier config.yaml créé dans le même répertoire et ajustez les paramètres suivants :

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN : le jeton API de votre bot Telegram (à créer via @BotFather).
  • CHAT_ID : l'ID du canal/groupe Telegram utilisé comme tunnel d'exfiltration de données.
  • XOR_KEY : une clé cryptographique symétrique utilisée pour obscurcir la transmission de données entre le bot et le serveur C2. Assurez-vous que cette valeur correspond à celle de l'extension de navigateur.
  • BCRYPT_PASSWORD_HASH : le hash pour la connexion au C2 (mot de passe par défaut : datalost1337).
  • DEFAULT USERNAME C2 : flipper

🕷️ Intégration avec l'extension de navigateur (garuda-vpn)

B.E.G.A.L est conçu pour fonctionner en tandem avec un « agent » ou une charge utile. Dans ce dépôt, l'agent prend la forme d'une extension de navigateur malveillante (addon) déguisée en garuda-vpn.

Fonctionnement de l'intégration :

  1. Installation de l'agent : le dossier garuda-vpn contient la charge utile malveillante (par exemple background.js, content.js et manifest.json). Cette extension doit être installée sur le navigateur cible (par exemple via le mode Load unpacked dans Chrome/Edge).
  2. Injection et interception : une fois installée, cette extension va (discrètement en arrière-plan) détourner les fonctions du navigateur pour enregistrer les saisies clavier (identifiants de connexion), journaliser l'historique des URL et se tenir prête à recevoir des commandes distantes.
  3. Télémétrie dissimulée : les données collectées par l'agent garuda-vpn seront chiffrées à l'aide de la XOR_KEY et transmises silencieusement (beaconing) aux points de terminaison de l'API du C2 B.E.G.A.L (tels que /api/v1/collector).
  4. Exécution de commandes : l'agent ouvre activement des connexions ou interroge en continu le C2 B.E.G.A.L. Lorsque vous cliquez sur le bouton « Trigger Webcam » du panneau web, le C2 transmet le signal à l'extension garuda-vpn, qui force alors l'exécution de l'API de la webcam sur le navigateur cible.

Comment tester :

  1. Lancez le panneau C2 (python3 begal-c2.py).
  2. Ouvrez un navigateur Google Chrome / Chromium.
  3. Saisissez chrome://extensions dans la barre d'URL. Activez le Mode développeur.
  4. Cliquez sur Load unpacked et sélectionnez le dossier garuda-vpn.
  5. Revenez au tableau de bord B.E.G.A.L ; vous devriez voir votre navigateur cible connecté et listé dans le panneau Active Bots.

🚀 Installation et exécution du C2

  1. Assurez-vous d'avoir installé les dépendances Python :
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. Exécutez le script du serveur C2 :
    python3 begal-c2.py
    
  3. Accédez au tableau de bord via un navigateur à l'adresse : http://127.0.0.1:31337 (Identifiant par défaut : flipper, mot de passe datalost1337)
Télécharger l’outil