
UnifiedThreatHunting
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathuntingDocumente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 ivancabrera02/srhollow
Extrait les secrets LSA et les clés DPAPI des ruches du registre Windows via des copies shadow VSS existantes ou nouvellement créées, avec un parseur…
 vqkro/higernes
une boîte à outils OSINT passive en python et c++ : noms d'utilisateur, e-mails, domaines, adresses IP, téléphones, hachages. sans clés, sans…
 cyb3rmik3/prompt-injection-email-samples
Jeu de test .eml ouvert pour évaluer la manière dont les contrôles de sécurité des e-mails et les assistants de boîte aux lettres IA gèrent…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 ankhcorp/nuke.sh
Script de reconnaissance passive et de cartographie de la surface d'attaque basé sur Bash, utilisant uniquement des API publiques et des outils Linux…
 radkawar/aws-firmware-dump
Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
Couche furtive pour Selenium Chrome qui modifie l'empreinte du navigateur et les signaux d'automatisation afin d'éviter la détection des bots et de…
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
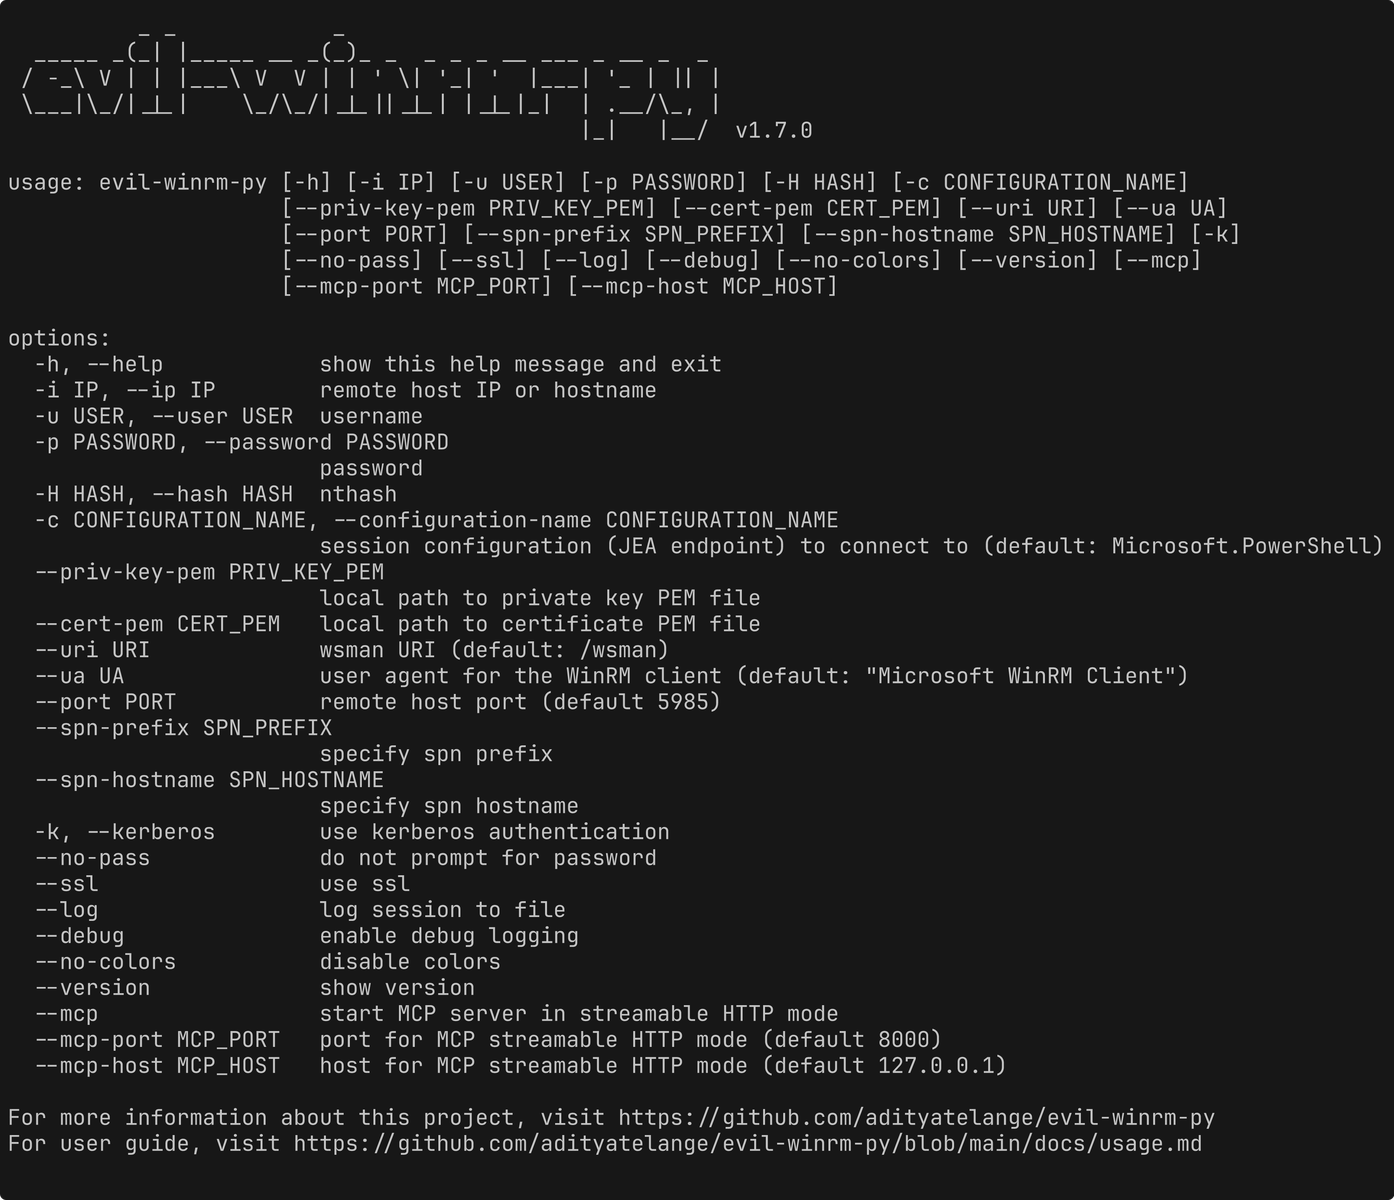 adityatelange/evil-winrm-py
Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)
 monad-developers/ultrafuzz
Fuzzing de contrats intelligents agentique de bout en bout et chasse aux menaces
 nu11secur1ty/cisco
Boîte à outils d'audit de sécurité pour les équipements réseau Cisco, axée sur l'examen de la configuration, la détection de vulnérabilités et les…
 viralmaniar/vulnvault
Base de connaissances orientée développeur sur les vulnérabilités de sécurité des applications, avec des exemples de code non sécurisé vs sécurisé,…
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…