

LazZzy_Dump
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpExtrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 usebruno/bruno
IDE open source pour explorer et tester des API (alternative légère à Postman/Insomnia)
 innotecsystem/device-reversing
Ce dépôt contient des write-ups de reversing de dispositifs.
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
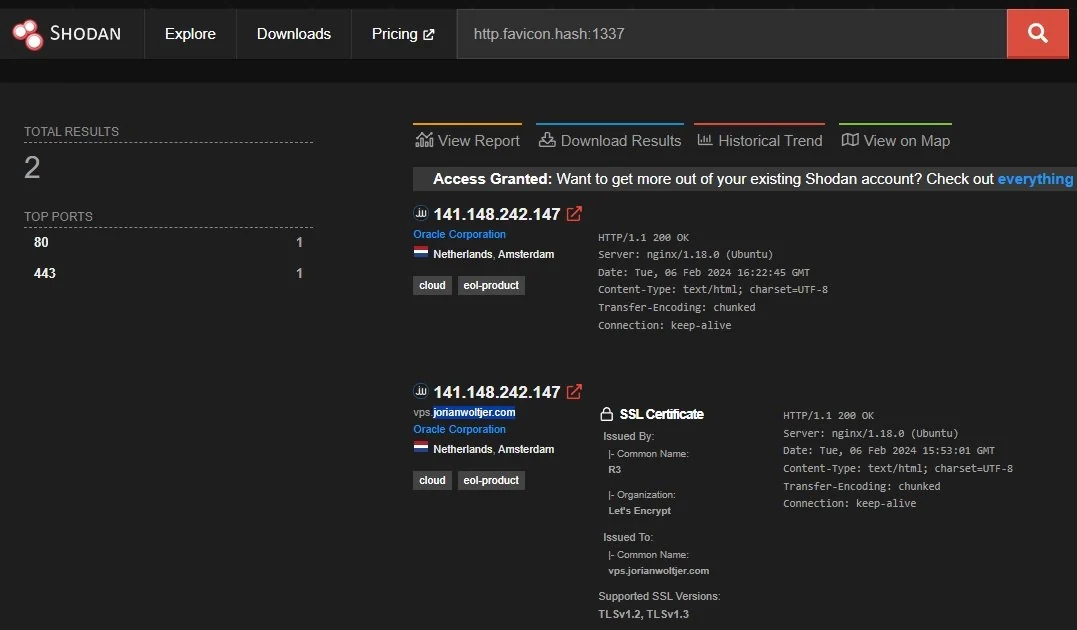 jorianwoltjer/shodan-favicon-preimage
Générer un favicon qui produit n'importe quel hash cible sur Shodan
 superkhung/luadec-tplink
Version modifiée de luadec pour décompiler le firmware LUA du TP-Link Archer C7.
 viruscamp/luadec
Décompilateur Lua pour Lua 5.1, 5.2 et 5.3
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
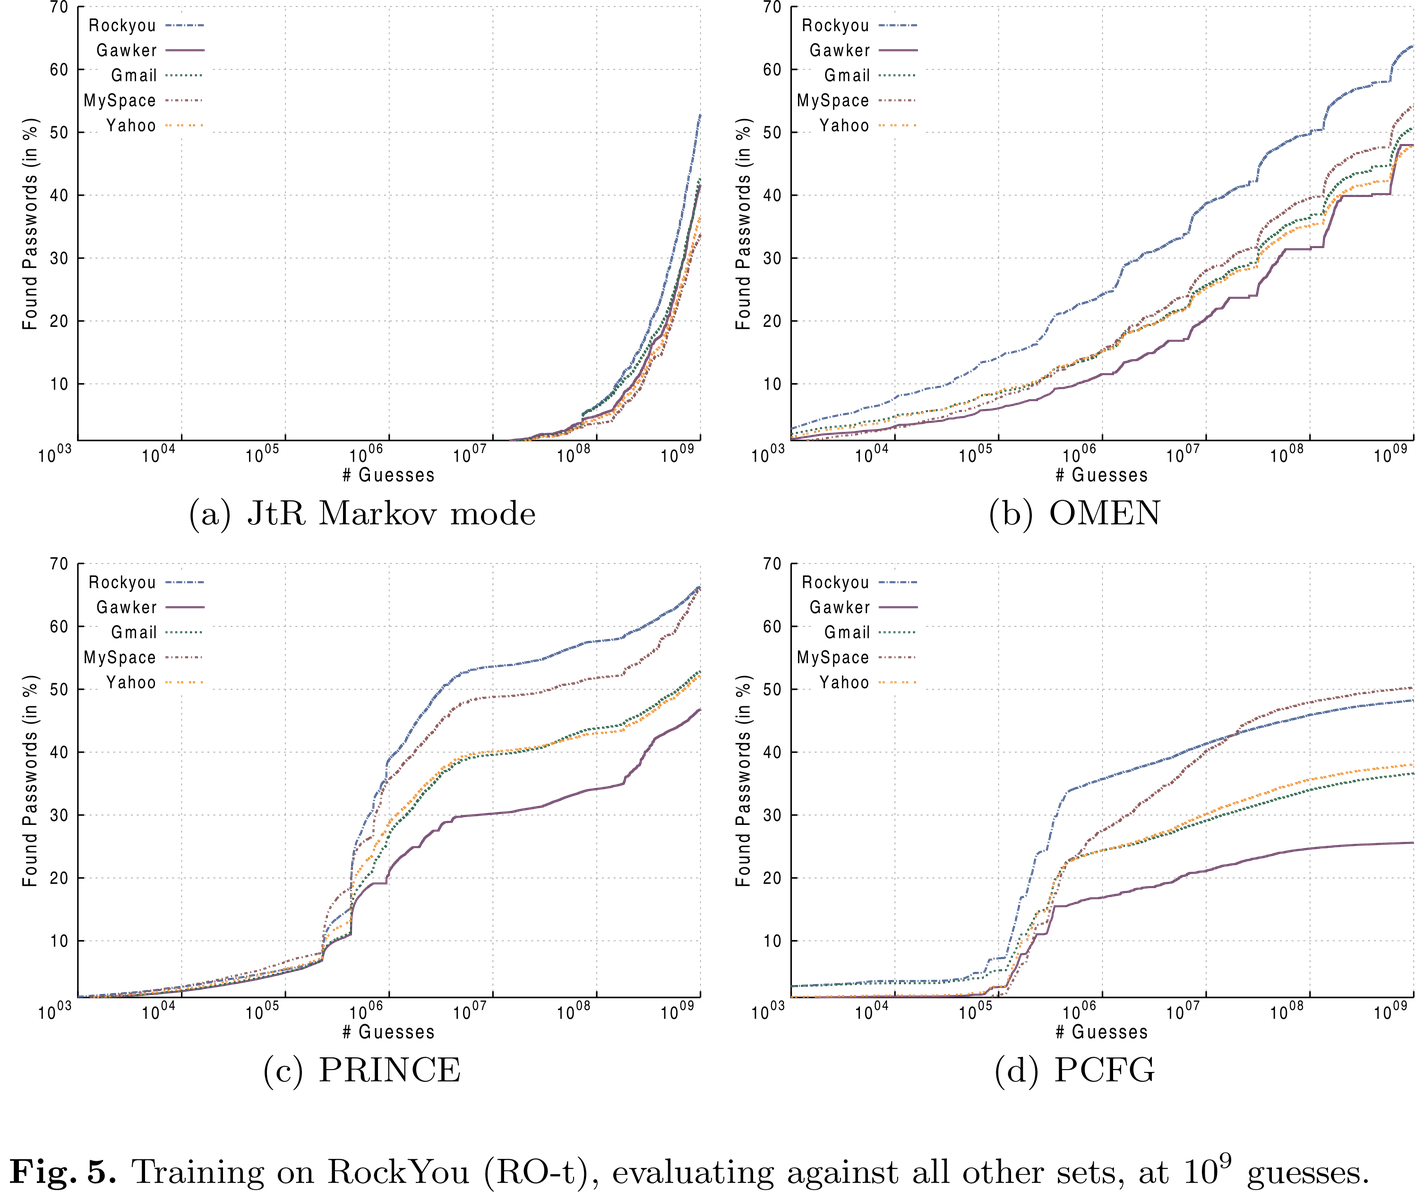 rub-syssec/omen
Générateur de mots de passe basé sur un modèle de Markov en C qui énumère les candidats par probabilité, générant les mots de passe les plus…
 99designs/aws-vault
Un coffre-fort pour stocker et accéder en toute sécurité aux identifiants AWS dans les environnements de développement
 karaaslanlabs/kl-security-key
Authentificateur FIDO2/WebAuthn expérimental basé sur RP2040 avec attestation packed et interopérabilité documentée Windows/Entra
 mrechofi/greedos_v2
Un outil DoS multi-vecteurs pour les Red Teamers en cybersécurité.
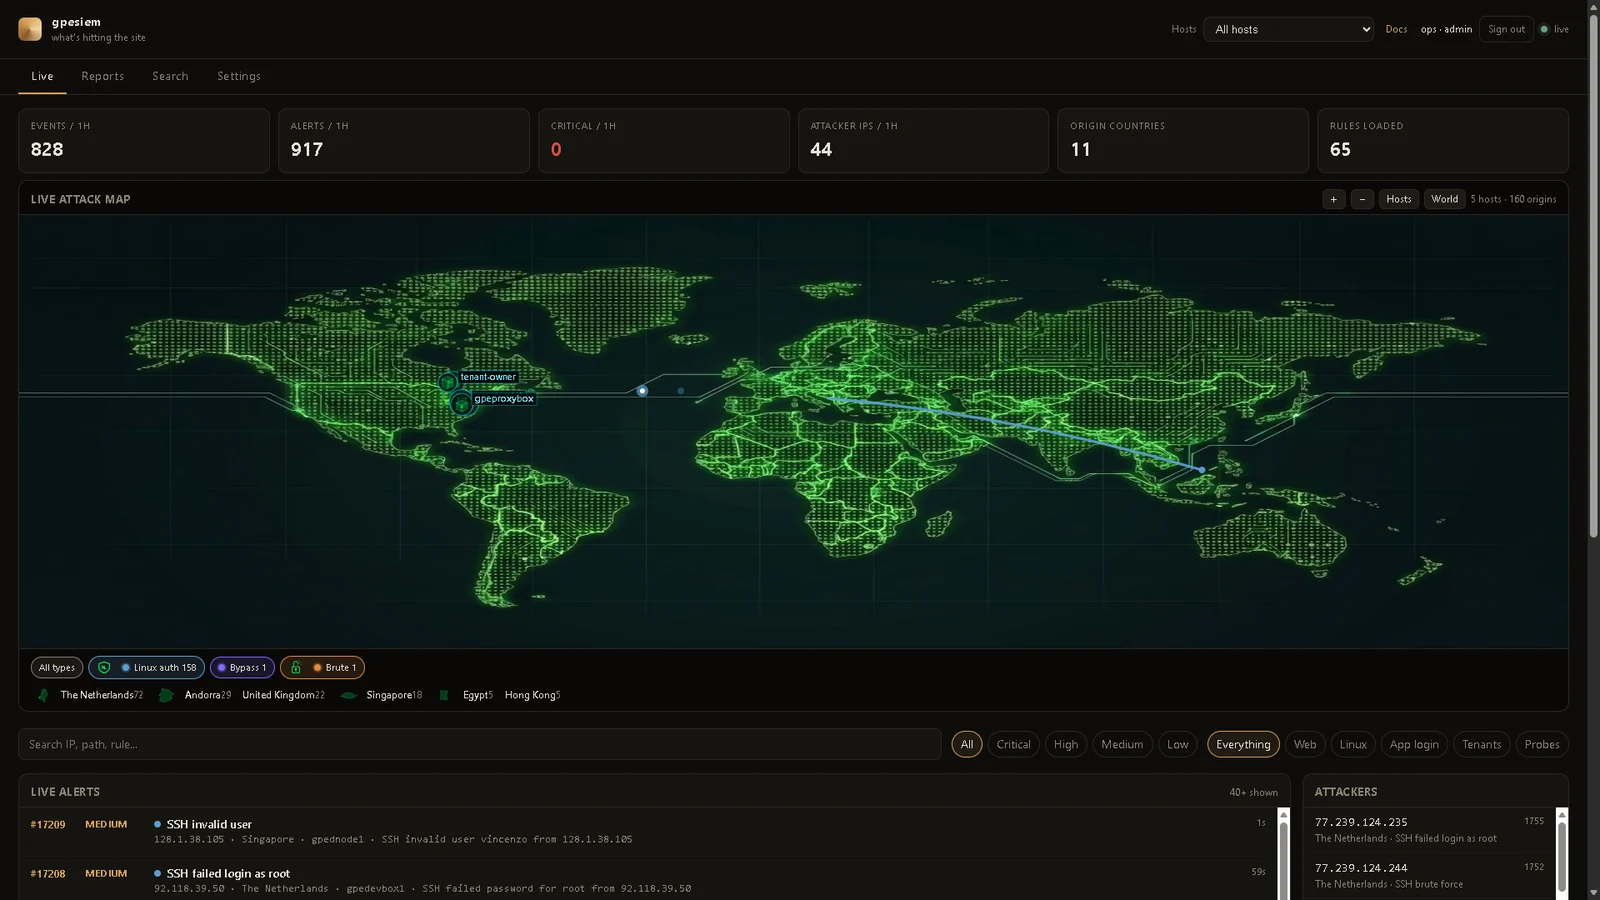 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 soufianecyber/quantum-safe-migration
Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.
 st0rn/siglens
Windows artifact analysis toolkit that maps AV detections to PE offsets, sections, RVA/VA and strings, with YARA, AMSI, capa and multi-engine…