Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références croisées en quelques millisecondes sans prétraitement.
Version Rust : Ce projet a été réécrit à l'identique en Rust sous le nom de rust_ASC. La version Rust est 10× plus rapide et prend en charge la décompilation complète des APK : avec 16 threads, elle décompile un APK de 383 Mo en seulement 4 secondes.
Si votre flux de travail est écrit en Python, vous pouvez continuer à intégrer ce projet ; il reste le décompilateur Android Python le plus rapide disponible. Si vous n'avez besoin que d'un binaire, veuillez utiliser rust_ASC.
ASC et rust_ASC seront maintenus en parallèle, afin que les utilisateurs puissent choisir le style d'intégration qui convient le mieux à leur flux de travail.
Lors de la décompilation d'APK Android massifs, la procédure standard consiste à attendre. Nous attendons que les outils consomment des gigaoctets de RAM, gonflent entièrement les artefacts et passent des dizaines de minutes à construire de lourds index globaux et des références croisées... Tout cela uniquement pour garantir des recherches de code rapides par la suite, mais voici la contradiction. Un artefact compilé est déjà hautement structuré ; les décompilateurs modernes ne l'exploitent jamais, ils gaspillent d'énormes quantités de temps et de mémoire à reconstruire une base de données gonflée de relations de code sur des données déjà structurées. Cette approche d'ingénierie défie le bon sens. Quand je peux extraire directement n'importe quelle relation de code depuis l'APK en quelques millisecondes, ce prétraitement a-t-il encore une quelconque valeur ?
Plutôt que de forcer les décompilateurs à un lourd prétraitement, nous choisissons d'interroger directement l'artefact compilé comme une base de données. Nous avons construit un moteur sans état et sans surcoût qui extrait et recherche le code à la demande en quelques millisecondes. Dans cette présentation, nous explorerons l'ingénierie sous-jacente nécessaire pour contourner les goulots d'étranglement traditionnels. Nous démontrerons comment abandonner le gonflage complet en sondant directement dans le flux de bits Deflate, en construisant des tables de correspondance Huffman denses pour extraire les métadonnées essentielles sans toucher aux blocs de données non pertinents. En outre, nous expliquerons les détails d'optimisation du compilateur R8, en particulier comment la relocalisation déterministe des constantes et la déduplication des instructions laissent derrière elles des dispositions physiques hautement concentrées ; nous exploitons ce comportement du compilateur pour exécuter des recherches de code inter-DEX ultra-rapides. Pour mapper ces décalages de bytecode bruts vers des méthodes, nous avons conçu une primitive de localisation d'instructions en O(1), atteignant une résolution de méthode en temps constant sans construire de lourdes tables de correspondance. Enfin, lorsqu'il atteint une cible, Droid ASC extrait uniquement les bytecodes spécifiques et leurs dépendances, reconstruisant dynamiquement un DEX minimal et cohérent entièrement en mémoire pour une décompilation instantanée.
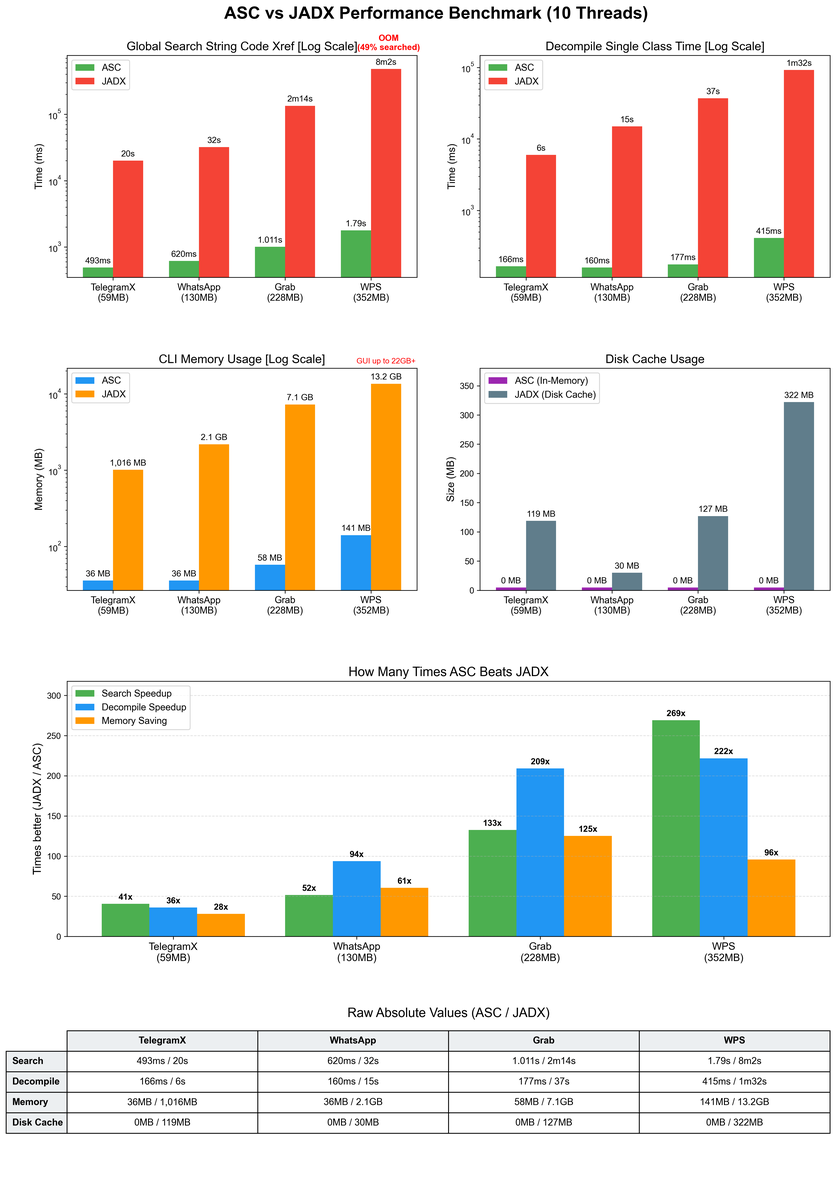
Nous démontrerons cette architecture en direct sur un APK commercial de 352 Mo. Droid ASC exécute des recherches globales de références croisées en 1,79 seconde et décompile les classes cibles en 177 millisecondes en n'utilisant que 141 Mo de RAM. En traitant l'artefact comme une base de données en lecture seule et en opérant sans aucun prétraitement, nous ramenons le décompilateur à son essence première. Ce n'est plus un outil d'indexation gonflé, mais un moteur de décompilation à la demande ultra-rapide qui redéfinit fondamentalement notre façon d'analyser le code compilé.
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
Valeurs absolues brutes, mesurées avec 10 threads sur quatre cibles APK de taille croissante :
Recherche globale de xref de chaînes
| Outil | TelegramX (59 Mo) | WhatsApp (130 Mo) | Grab (228 Mo) | Lark (352 Mo) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC est de 62x à 302x plus rapide que JADX pour la recherche globale de xref de chaînes.
Décompilation d'une seule classe
| Outil | TelegramX (59 Mo) | WhatsApp (130 Mo) | Grab (228 Mo) | Lark (352 Mo) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC est de 38x à 304x plus rapide que JADX pour la décompilation d'une seule classe.
Utilisation mémoire du CLI
| Outil | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1 016MB | 2,1GB | 7,1GB | 13,2GB |
ASC utilise 28 à 125 fois moins de mémoire que JADX pour une utilisation en CLI.
Utilisation du cache disque
| Outil | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC reste entièrement en mémoire avec zéro cache disque, tandis que JADX écrit jusqu'à 322MB.
Remarque : JADX manque de mémoire sur la cible la plus volumineuse (Lark) pendant la recherche globale (~49 % analysés), tandis qu'ASC termine chaque cible.
Comme le montre le benchmark, ASC est 62 fois plus rapide que JADX sur des APK d'environ 50MB, et 302 fois plus rapide sur des APK d'environ 300MB, avec une empreinte mémoire minime. Les agents peuvent associer ASC pour analyser des dizaines, voire des centaines d'APK à la fois, même sur des machines peu puissantes. Le MCP JADX est plus en difficulté ici : JADX seul utilise plusieurs GB rien que pour le préchargement, ce qui rend le passage entre des centaines d'APK peu pratique.
# from PyPI
pip install droidasc

# or from source
pip install .
Après l'installation, la commande CLI droidasc est disponible globalement :
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit









