 sunbk201/ua3f
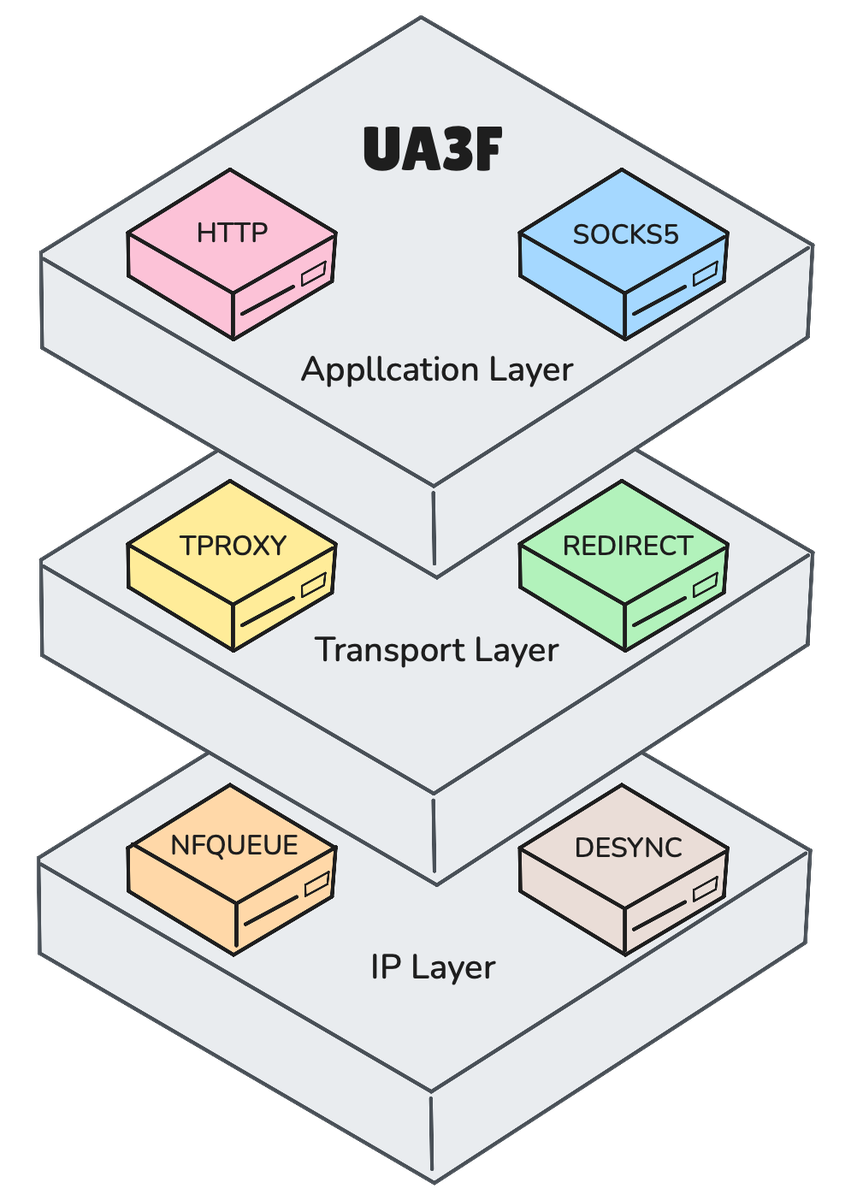
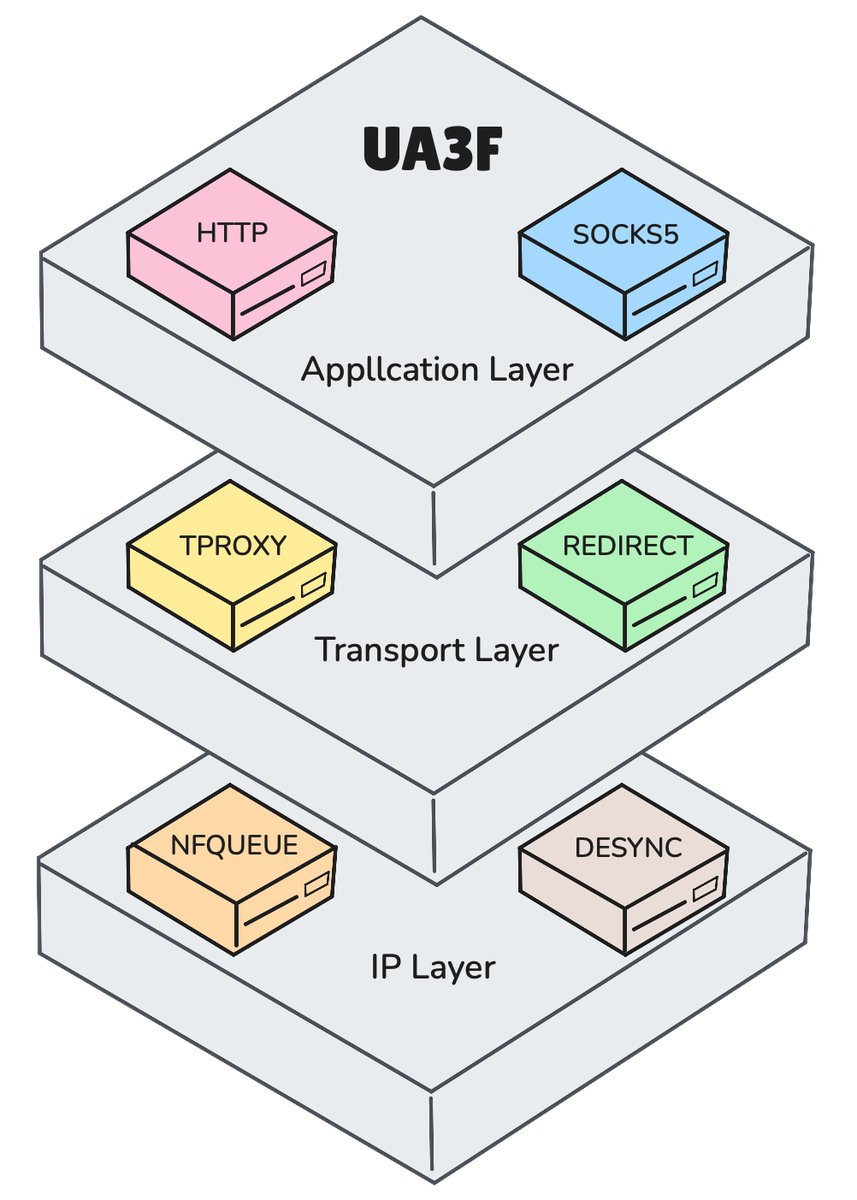
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture d'en-têtes/corps basée sur des règles et désynchronisation DPI.


English | 简体中文
UA3F est un proxy de réécriture HTTP(S) qui, en tant que service HTTP, SOCKS5, TPROXY, REDIRECT ou NFQUEUE, réécrit efficacement et de manière transparente le trafic HTTP(S) (par exemple le User-Agent).
UA3F prend en charge plusieurs méthodes d'installation :
Fichiers binaires et paquets d'installation
La page Release fournit déjà des fichiers binaires et des paquets d'installation opkg/apk pour les architectures courantes ; il suffit de télécharger le paquet correspondant à votre plateforme et de l'installer manuellement.
Déploiement Docker :
Exécution en tant que proxy SOCKS5 :
docker run -p 1080:1080 sunbk201/ua3f -f FFF
Compilation depuis les sources :
Compiler et construire le binaire UA3F :
git clone https://github.com/SunBK201/UA3F.git && cd UA3F
go build -o ua3f main.go
Compilation et installation sur OpenWrt :
git clone https://github.com/openwrt/openwrt.git && cd openwrt
git checkout openwrt-24.10
./scripts/feeds update -a && ./scripts/feeds install -a
git clone https://github.com/SunBK201/UA3F.git package/UA3F
make menuconfig # 勾选 Network->Web Servers/Proxies->ua3f
make download -j$(nproc) V=s
make -j$(nproc) || make -j1 || make -j1 V=sc
# make package/UA3F/openwrt/compile -j1 V=sc # 单独编译 UA3F 安装包
Voir la documentation détaillée sur UA3F
Démarrer UA3F avec la configuration par défaut :
ua3f
Démarrage avec un fichier de configuration spécifié :
ua3f -c /path/to/config.yaml
Générer le fichier de configuration du modèle :
ua3f -g
Les paramètres de configuration détaillés en ligne de commande sont décrits dans la documentation de configuration, et des exemples de fichiers de configuration sont disponibles dans les exemples de configuration
UA3F prend en charge la page Web OpenWrt LuCI ; vous pouvez ouvrir Services -> UA3F pour effectuer les configurations associées.
Pour un tutoriel d'utilisation rapide, voir : Tutoriel d'utilisation de UA3F compréhensible même par un singe
opkg install sudo
sudo -u nobody /usr/bin/ua3f
Les utilisateurs de shellclash/shellcrash sont invités à utiliser la commande suivante pour démarrer :
sudo -u shellclash /usr/bin/ua3f
# 如果上面命令报错执行下面该命令
sudo -u shellcrash /usr/bin/ua3f
Paramètres de démarrage en ligne de commande associés :
-c <config path> : chemin personnalisé du fichier de configuration-g : génère un fichier de configuration modèle config.yaml dans le répertoire courant-m <mode> : mode de service, prend en charge HTTP, SOCKS5, TPROXY, REDIRECT, SOCKS5 par défaut-b <bind addr> : adresse d'écoute de liaison personnalisée, 127.0.0.1 par défaut-p <port> : numéro de port, 1080 par défaut-l <log level> : niveau de journalisation, info par défaut, optionnel : debug, emplacement des journaux par défaut : /var/log/ua3f.log-x : stratégie de réécriture, prend en charge GLOBAL, DIRECT, RULE, GLOBAL par défaut-f <UA> : UA personnalisé, FFF par défaut-r <regex> : correspondance regex personnalisée pour User-Agent, vide par défaut, signifie que tous les User-Agent seront réécrits-s : remplacement partiel, remplace uniquement la partie correspondant à la regex-z : règles de réécriture, au format json string, effectif uniquement en mode de stratégie de réécriture RULEUA3F intègre un contrôleur API Server, fournissant des interfaces de requête et de contrôle pour l'état de fonctionnement de UA3F, les règles de configuration et d'autres informations, activable via le paramètre --api-server :
ua3f --api-server <addr:port>
Consultez la documentation de l'API : Documentation de l'API UA3F
UA3F prend en charge 5 modes de service différents ; les caractéristiques et les cas d'utilisation de chaque mode sont les suivants :
| Mode de service | Principe de fonctionnement | Dépend de Clash, etc. | Compatibilité | Peut fonctionner en parallèle avec Clash, etc. |
|---|---|---|---|---|
| HTTP | Proxy HTTP | Oui | Élevée | Oui |
| SOCKS5 | Proxy SOCKS5 | Oui | Élevée | Oui |
| TPROXY | netfilter TPROXY | Non | Moyenne | Oui |
| REDIRECT | netfilter REDIRECT | Non | Moyenne | Oui |
| NFQUEUE | netfilter NFQUEUE | Non | Faible | Oui |
UA3F prend en charge 3 stratégies de réécriture différentes :

