
neko-master
 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
network-mappinginformation-gatheringnetwork-security+3
4.1k
foru17/neko-masterUn tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 philippeabraxas-jpg/responsible-alliance-protocol
La sécurité ne peut pas être une instruction de prompt. TBP fournit une frontière externe au niveau de la couche d'exécution pour les agents…
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 withsecureopensource/chainsaw
Recherchez et traquez rapidement les artefacts forensiques Windows
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
Analysez et suivez les jetons OAuth 2.0, OIDC et Microsoft Entra ID à partir des captures de Burp, mitmproxy ou Chrome DevTools. Visualisez les…
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
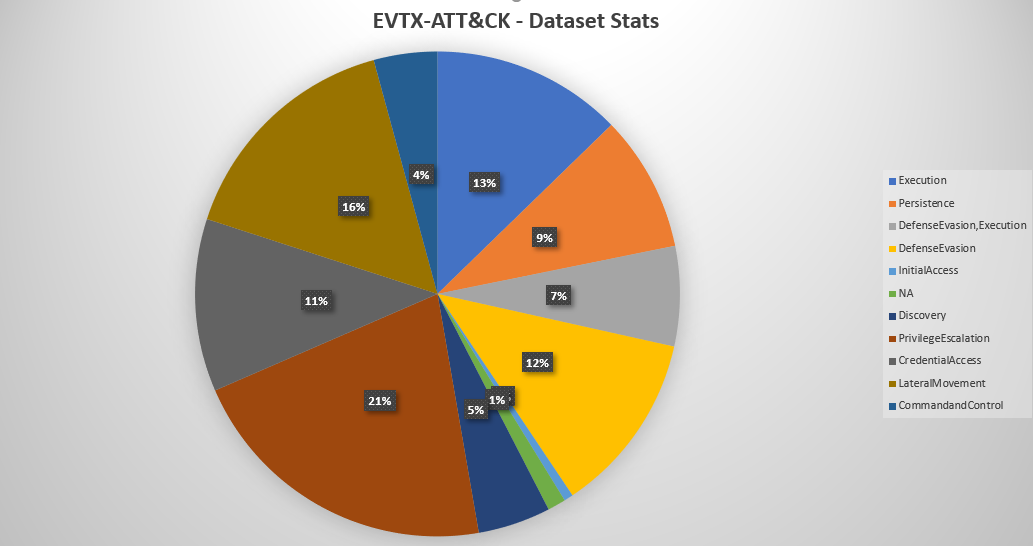 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 withsecurelabs/remotepspy
Outil de surveillance en temps réel pour les sessions PowerShell distantes utilisant ETW pour capturer et décoder le protocole WinRM/PSRP,…
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…