

 karim852/kage-dfir-toolkit
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des sockets et des comptes, l'enrichissement des indicateurs et un score de risque calibré.


Pointez Kage vers un hôte Windows suspect et il exécute tout le triage en une seule chaîne : CyLR collecte les artefacts, Hayabusa corrèle les journaux d'événements avec Sigma, THOR Lite recherche les correspondances YARA, VirusTotal et AbuseIPDB qualifient les indicateurs, et le fournisseur d'IA de votre choix rédige le rapport. Chaque étape diffuse en direct, scelle ce qu'elle a produit, et peut être rejouée seule.
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
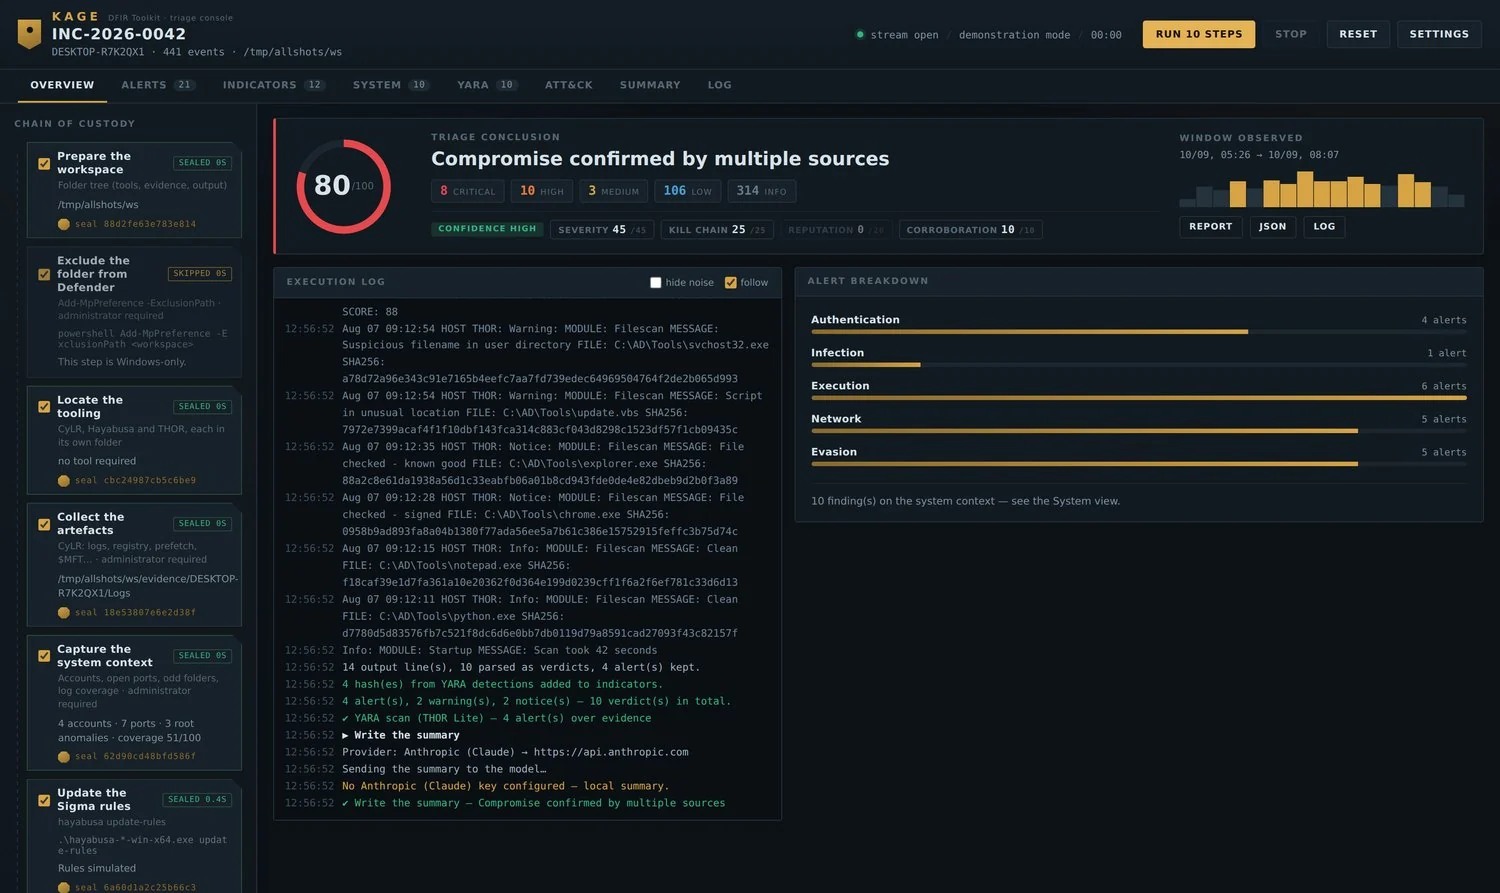
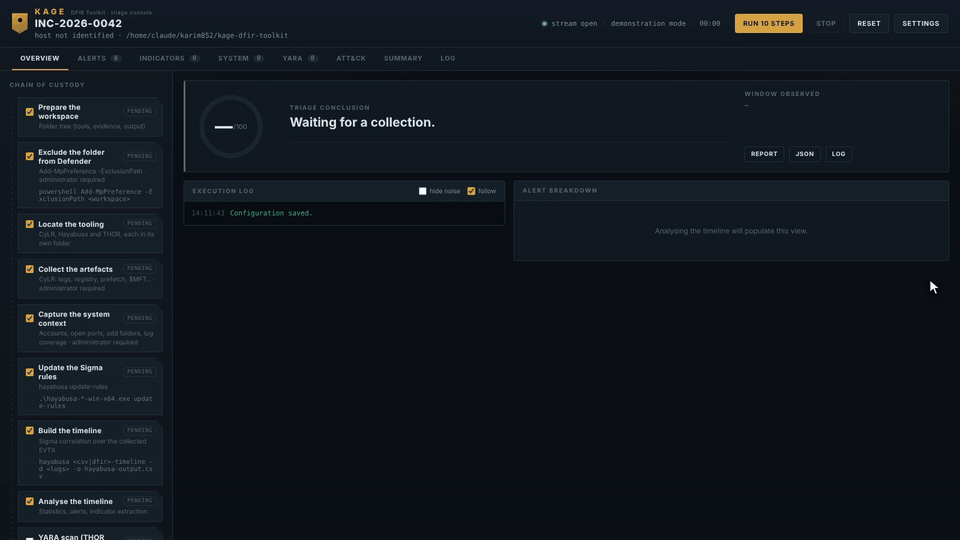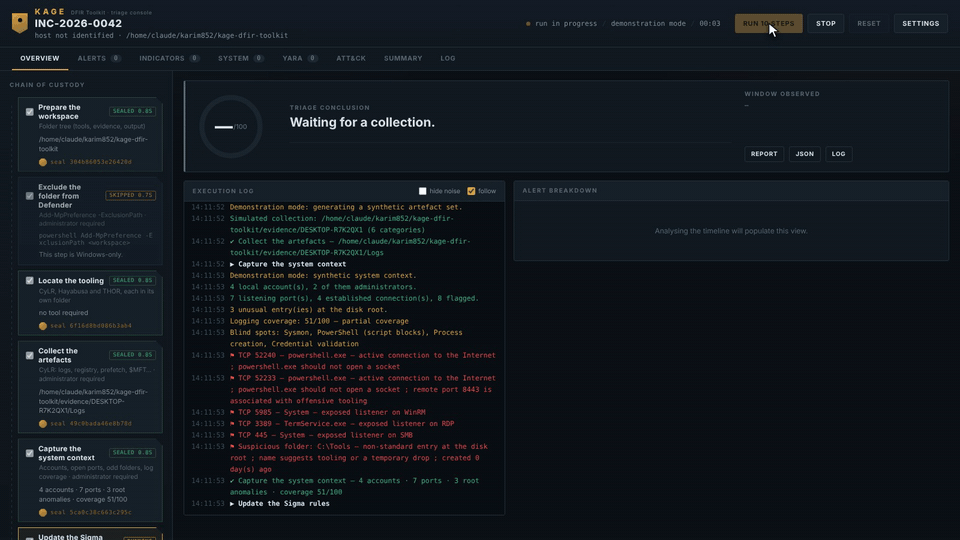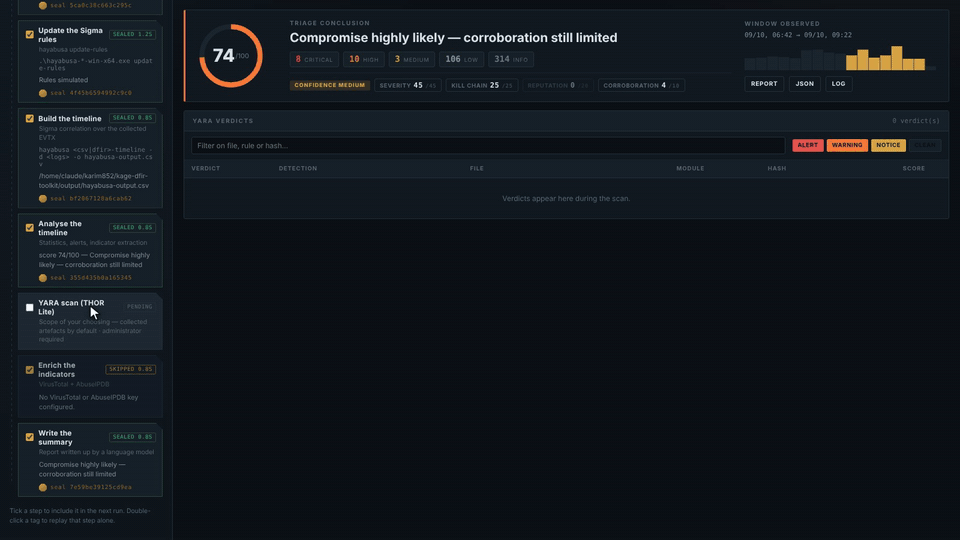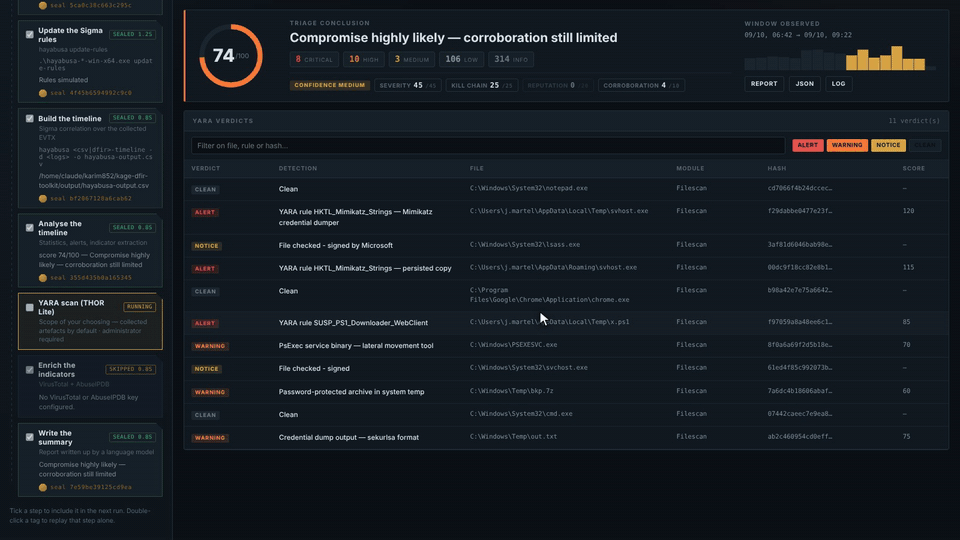
L'aperçu : onze étapes scellées à gauche, le journal d'exécution
en flux, et le score décomposé en ses quatre composantes.
| OS | Windows 10 / 11 ou Windows Server |
| Python | 3.10+ depuis python.org, installé pour tous les utilisateurs |
| Droits | Administrateur |
| Disque | quelques Go libres pour la collecte |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py indique ce qui est prêt et ce qui manque.
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
Ou faites un clic droit sur launch.bat → Exécuter en tant qu'administrateur, ce qui gère le
virtualenv, l'installation et ouvre le navigateur pour vous.
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
L'espace de travail est l'endroit depuis lequel vous avez lancé. Rien à configurer. Les outils, les preuves et les résultats atterrissent tous à côté de la console.
python -m dfirconsole --demo
Le mode démonstration construit une intrusion synthétique — pièce jointe malveillante, PowerShell encodé, Defender désactivé, vol d'identifiants, persistance, C2, copies shadow supprimées — et exécute toute la chaîne dessus. Rien sur votre machine n'est touché. La meilleure façon d'apprendre l'interface avant un incident réel.
Lancez en tant qu'administrateur, ouvrez http://127.0.0.1:8787, et vérifiez que la barre d'état affiche live run · Windows et non demonstration mode.
Cliquez sur Settings :
| Champ | Exemple | Pourquoi c'est important |
|---|---|---|
| Référence du cas | INC-2026-0042 | nomme le rapport, le journal et l'archive |
| Analyste | N. Delaunay | apparaît dans l'en-tête du rapport |
Laissez Workspace folder vide, il détecte le dossier de lancement tout seul. Cliquez sur Save.
La colonne de gauche est la chaîne de possession. Chaque étape a une case à cocher ; toutes sont cochées par défaut sauf l'analyse YARA.
Pour une première exécution, décochez tout sauf :
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
Cliquez sur Run 4 steps. Environ une minute. Cela télécharge CyLR et Hayabusa et confirme que votre élévation fonctionne réellement avant que quoi que ce soit de long ne commence.
Une fois ces quatre étapes scellées, cochez le reste :
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
Cliquez sur Run et observez le flux du journal d'exécution. Chaque étape terminée reçoit un sceau — un SHA-256 que vous pourrez vérifier plus tard.
| Où | Ce que vous obtenez |
|---|---|
| Overview | score de risque avec ses quatre composantes, alertes par famille |
| Alerts | chaque alerte, filtrable par sévérité et par famille |
| System | comptes, sockets liés aux processus, dossiers inhabituels, couverture des journaux |
| Indicators | hashes, IP et domaines extraits de la timeline |
Cliquez sur n'importe quelle ligne de tableau pour ouvrir le volet de lecture : chaque champ, la ligne de commande
complète, toutes les données brutes. ← → pour naviguer entre les éléments, Esc pour fermer.
Avec les clés API configurées :
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
Sans clés, les deux sont marqués ignorés et un rapport local est produit à la place — même structure, aucun appel réseau.
En haut à droite du tableau de bord :
💡 Rejouer une seule étape : double-cliquez sur son tag dans la colonne de gauche. Utile lorsque Hayabusa échoue mais que la collecte est correcte — pas besoin de collecter deux fois.
