
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LOLRMM — Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de détection Sigma et accès API pour la chasse aux menaces et la prévention. | Kitploit
Outils/GitHubGitHub/magicsword-io/lolrmm
Outils DéfensifsGestion des Indicateurs de Compromission (IOC)Flux et Agrégateurs de MenacesRenseignement sur les MenacesApprentissage et ÉducationRed TeamingRéponse aux IncidentsRessources OrganiséesAnalyse de Journaux
GitHubmagicsword-io/lolrmm

LOLRMM

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de détection Sigma et accès API pour la chasse aux menaces et la prévention.

40689132il y a 2 joursVérifié par Kitploit
Voir le dépôtSite web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

LOLRMM - Living Off the Land Remote Monitoring and Management 🖥️🔍

CI build RMM Tools

Bienvenue sur LOLRMM (Living Off the Land Remote Monitoring and Management), un projet communautaire qui fournit une liste organisée d'outils de gestion et de surveillance à distance (RMM) et d'accès à distance susceptibles d'être détournés par des acteurs malveillants. Notre mission est d'aider les professionnels de la sécurité à rester informés sur ces outils et leur potentiel de détournement, en offrant à la communauté un catalogue utilisable pour la chasse aux menaces, la détection et la création de politiques de prévention.
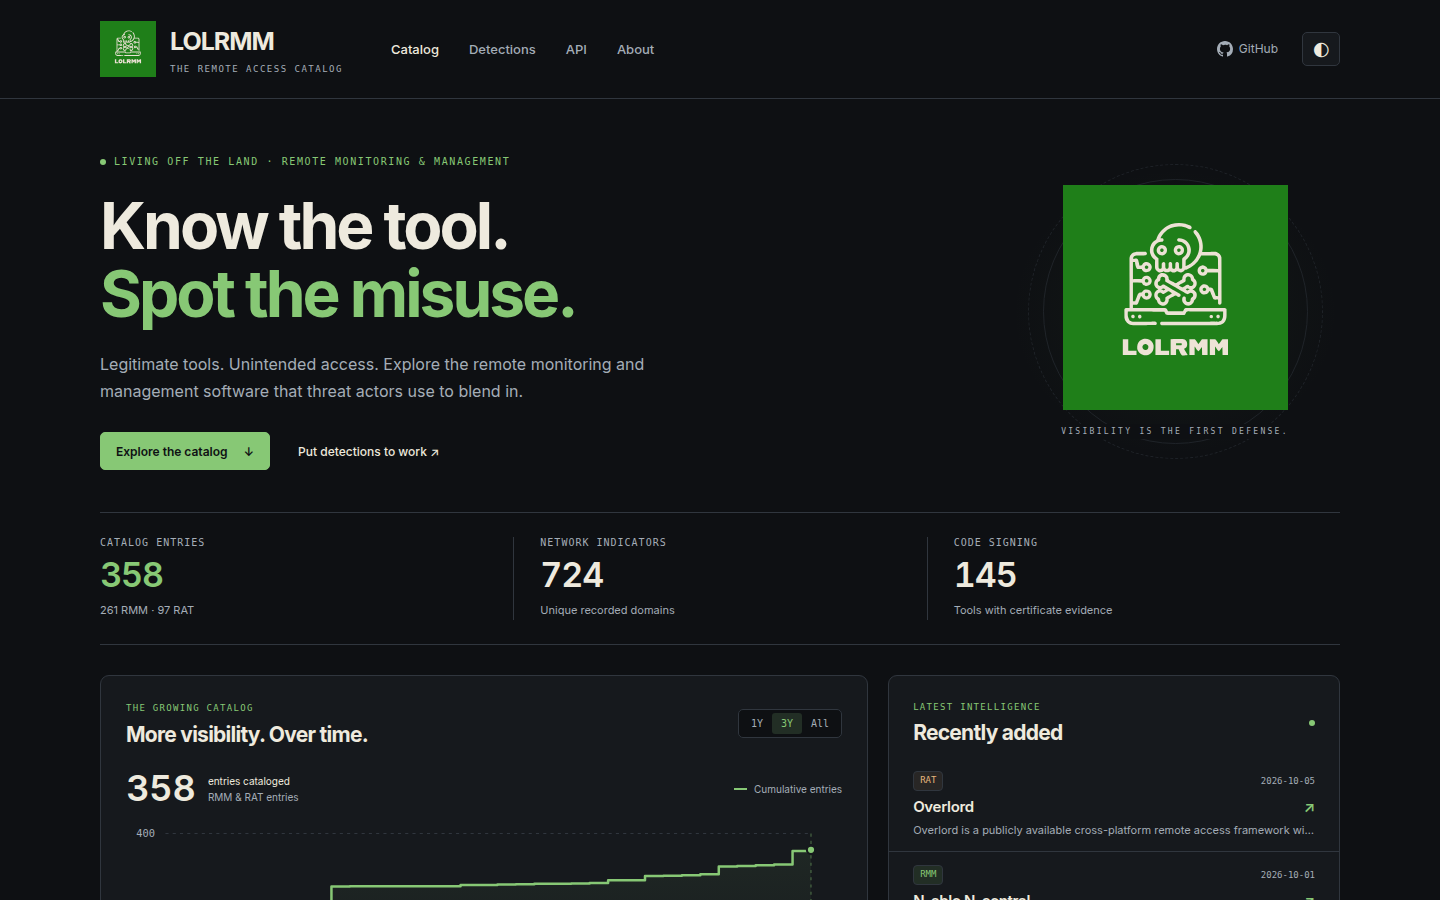
LOLRMM Homepage

🌟 Fonctionnalités clés

  • Site statique rapide propulsé par Astro sur lolrmm.io – parcourez le catalogue, filtrez par plateforme, recherchez par nom/domaine/artefact et explorez les détails des outils. Le contenu du catalogue est rendu en HTML statique ; la recherche interactive et les filtres utilisent JavaScript
  • Instantané du catalogue (2026-10-06) : 358 entrées classées en 261 RMM et 97 RAT, 724 motifs de domaines distincts enregistrés et 145 outils avec preuves de certificat. Consultez le site en direct pour les totaux actuels ; la classification du catalogue à elle seule n'établit pas un usage malveillant
  • Graphique de croissance cumulative montrant l'expansion du catalogue au fil du temps
  • Enregistrements sources YAML structurés décrivant les détails clés de chaque outil :
    • Nom de l'outil, description, auteur et horodatages
    • Détails techniques (site web, métadonnées PE, privilèges requis, etc.)
    • Systèmes d'exploitation et capacités pris en charge
    • Vulnérabilités connues et chemins d'installation
    • Artefacts laissés sur le disque, dans les journaux d'événements, le registre ou le réseau
    • Méthodes de détection (y compris les règles Sigma, Splunk, Defender et Sysmon)
    • Références et remerciements
  • API JSON et CSV pour un accès programmatique – récupérez le catalogue complet, les domaines réseau ou les enregistrements individuels d'outils sans clé API requise
  • Guide découvrable par LLM sur lolrmm.io/llms.txt pour les assistants IA et l'automatisation de la recherche
  • Détections Sigma générées sous detections/ avec des indicateurs de processus et DNS automatiquement dérivés des entrées du catalogue

🚀 Pour commencer

Pour commencer à travailler avec LOLRMM :

  1. Parcourez le catalogue sur lolrmm.io – explorez par plateforme, filtrez par type d'outil ou recherchez des artefacts spécifiques
  2. Clonez le dépôt pour travailler directement avec les enregistrements sources YAML
  3. Récupérez via l'API pour intégrer les données du catalogue dans vos workflows de chasse aux menaces et de détection

Utilisation de l'API

Récupérez le catalogue complet au format JSON ou CSV (aucune clé API requise) :

# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json

Consultez lolrmm.io/api/ pour la documentation complète de l'API et des flux supplémentaires.

Support 📞

Veuillez utiliser le suivi des problèmes GitHub pour soumettre des bugs ou demander des fonctionnalités.

🤝 Contribuer et créer des PR

Restez impliqué dans la communauté LOLRMM en vérifiant régulièrement les mises à jour et en contribuant au projet. Votre participation aidera à garantir que le projet reste à jour et encore plus précieux pour les autres.

Si vous souhaitez contribuer, veuillez suivre ces étapes :

  1. Forkez le dépôt
  2. Créez une nouvelle branche pour vos modifications
  3. Effectuez vos modifications et committez-les sur votre branche
  4. Poussez vos modifications vers votre fork
  5. Ouvrez une Pull Request (PR) contre le dépôt upstream

Pour des instructions plus détaillées, veuillez consulter le fichier CONTRIBUTING.md (si disponible). Pour créer un nouveau fichier YAML pour un outil RMM, utilisez les modèles YAML fournis dans le répertoire yaml.

🚨 Détection Sigma

LOLRMM fournit des règles de détection Sigma pour vous aider à détecter efficacement les menaces potentielles liées aux outils RMM. Pour explorer ces règles en détail, naviguez vers le répertoire detections/sigma/.

Bonne chasse ! 🕵️‍♂️

🏗️ Compilation et tests en local

Prérequis

  • Python 3.12+ (PyYAML, ou l'environnement Poetry existant)
  • Node.js 22.19+

Le site web utilise désormais Astro. Depuis la racine du dépôt :

python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev

Visitez http://localhost:4321. Les commandes dev/build régénèrent automatiquement les données et les exports de détection depuis /yaml. Pour compiler et vérifier le site web statique :

npm run check
npm run build
npx playwright install chromium
npm test

La sortie est écrite dans website/dist/. Consultez website/README.md pour les routes de données, la méthodologie des graphiques, la configuration analytique et les détails de déploiement.

Rejoignez-nous dans notre quête pour créer un environnement numérique plus sûr et plus sécurisé pour les organisations du monde entier. Avec LOLRMM à vos côtés, vous serez bien équipé pour comprendre et traiter les risques potentiels associés aux outils RMM dans le paysage cybernétique en constante évolution.

🤖 GitHub Actions

Objectif

Les fichiers de workflow GitHub dans le répertoire .github/workflows automatisent diverses tâches et processus pour l'intégration continue, la livraison continue et d'autres activités de maintenance du projet. Ces fichiers de workflow exploitent GitHub Actions pour exécuter des étapes prédéfinies en fonction de déclencheurs spécifiques tels que les pushs de code, les pull requests ou les intervalles planifiés.

Objectifs clés

  • Automatiser les tests : Garantir que toutes les modifications de code passent les tests nécessaires avant la fusion dans la branche principale.
  • Intégration continue : Compiler et valider automatiquement le projet dans différents environnements et configurations.
  • Contrôles de qualité du code : Exécuter des outils d'analyse statique pour maintenir la qualité du code et le respect des normes de codage.
  • Déploiement : Gérer le processus de déploiement vers divers environnements, en assurant des versions fluides et fiables.
  • Mise à jour des badges : Mettre à jour automatiquement les badges du projet pour refléter l'état actuel, comme le nombre de Remote Monitoring and Management (RMM)

Configuration du bot de données générées

Le workflow de données générées utilise une GitHub App limitée au dépôt pour ouvrir ou actualiser les PR automation/generated-data. Définissez la variable de dépôt GENERATED_DATA_APP_CLIENT_ID et le secret Actions GENERATED_DATA_APP_PRIVATE_KEY pour cette app. Son installation nécessite les permissions d'écriture Contents et Pull requests pour ce dépôt.

Le jeton de l'app permet aux PR de données générées de démarrer la CI automatiquement. Ces PR passent toujours par la revue normale et les protections de branche. Pages compile des données de catalogue fraîches indépendamment lorsque les modifications atteignent main.

Télécharger l’outil