

blackhat-python3
 eonraider/blackhat-python3
Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…
osintcode-analysisexploitation+8
2.4k
eonraider/blackhat-python3Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…
 daffainfo/allaboutbugbounty
Tout sur le bug bounty (bypasses, payloads, etc.)
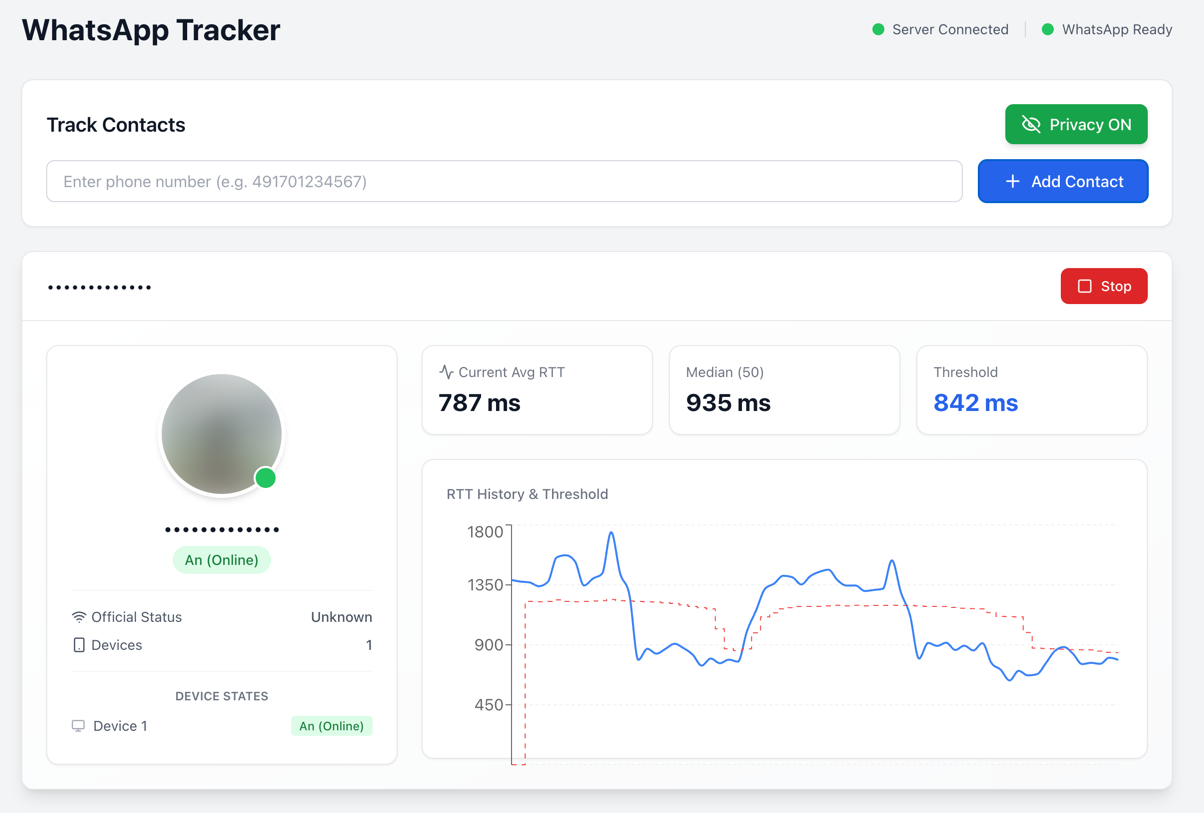 gommzystudio/device-activity-tracker
Un numéro de téléphone peut révéler si un appareil est actif, en veille ou hors ligne (et plus encore). Cette POC démontre comment les accusés de…
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalade de privilèges Linux automatique via l'exploitation de cibles faciles, p. ex. gtfobins, pwnkit,…
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 andresriancho/w3af
Scanner de sécurité d'applications web open-source qui identifie et exploite plus de 200 vulnérabilités, notamment XSS, injection SQL et exécution de…
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 threat9/routersploit
Framework d'exploitation pour appareils embarqués
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 shuvonsec/claude-bug-bounty
Kit de chasse aux bogues propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
 peewpw/exploithosting
Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.