Fscan
English
Outil de scan complet pour réseaux internes, scan de vulnérabilités automatisé en une seule commande.
Version : 2.2.2
Fonctionnalités
Capacités de scan
- Découverte d'hôtes - Détection de présence ICMP/Ping, prise en charge des statistiques de présence sur de grands segments réseau B/C
- Scan de ports - Scan TCP full-connect, 133 ports courants intégrés, prise en charge des groupes de ports (web/db/service/all)
- Identification de services - Reconnaissance intelligente des protocoles, prise en charge de plus de 20 empreintes de services
- Détection Web - Titre de site, empreinte CMS, intergiciel Web, identification WAF/CDN (plus de 40 empreintes)
Capacités de brute force
- Brute force de mots de passe faibles - 28 types de services (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis, etc.)
- Collision de Hash - Prise en charge de l'authentification NTLM Hash (SMB/WMI)
- Connexion par clé SSH - Prise en charge de l'authentification par clé privée
- Dictionnaire intelligent - Plus de 100 mots de passe faibles courants intégrés, prise en charge de la substitution de variable {user}
Détection de vulnérabilités
- Vulnérabilités critiques - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- Accès non autorisé - Détection d'accès non autorisé Redis/MongoDB/Memcached/Elasticsearch, etc.
- Scan POC - Intégration de POC de vulnérabilités Web, prise en charge du format POC Xray
- DNSLog - Prise en charge de la détection par exfiltration DNSLog
Exploitation de vulnérabilités
- Exploitation Redis - Écriture de clé publique, écriture de tâche planifiée, écriture de WebShell, RCE par réplication maître-esclave
- Exploitation MS17-010 - Injection de ShellCode, prise en charge de l'ajout d'utilisateur, exécution de commandes
- Exécution de commandes SSH - Exécution automatique de commandes après authentification réussie
Modules locaux
- Collecte d'informations - Informations système, variables d'environnement, informations de contrôleur de domaine, configuration des cartes réseau
- Obtention d'identifiants - Vidage mémoire (MiniDump), enregistrement clavier, export du registre
- Maintien de privilèges - Service Systemd, service Windows, tâche planifiée, éléments de démarrage, LD_PRELOAD
- Reverse Shell - Shell direct, shell inversé, service proxy SOCKS5
- Détection d'antivirus - Identification des logiciels de sécurité installés sur l'hôte cible
- Nettoyage de traces - Outil de nettoyage des journaux
Entrées/Sorties
- Entrée de cibles - IP/CIDR/domaine/URL, prise en charge de l'import par lots depuis un fichier
- Règles d'exclusion - Prise en charge de l'exclusion d'hôtes et de ports spécifiques
- Format de sortie - Sortie multi-format TXT/JSON/CSV
- Mode silencieux - Sans bannière, sans barre de progression, sans sortie colorée
Contrôle réseau
- Prise en charge de proxy - Proxy HTTP/SOCKS5, prise en charge de la spécification de carte réseau
- Contrôle d'envoi - Limitation de débit, contrôle du nombre maximal de paquets envoyés
- Contrôle de timeout - Configuration indépendante des timeouts de port, Web et globaux
- Contrôle de concurrence - Configuration indépendante des threads de scan de ports et de scan de services
Fonctionnalités étendues
- Intégration SDK -
pkg/fscan fournit un SDK Go, intégrable dans un Agent ou une plateforme de sécurité, prise en charge du contrôle de tâche (Pause/Resume), des callbacks de progression en temps réel, de la traçabilité par TaskID
- Interface de gestion Web - Gestion visuelle des tâches de scan (compilation conditionnelle -tags web)
- Environnement de laboratoire - Environnement Docker intégré pour les tests et l'apprentissage
- Architecture à plugins - Séparation des plugins de service/Web/locaux, facile à étendre
- Prise en charge multilingue - Basculement d'interface chinois/anglais (-lang zh/en)
- Statistiques de performance - Rapport de performance au format JSON (-perf)
Journal des modifications v2.1.0
Cette mise à jour comprend 262 commits, couvrant 30 nouvelles fonctionnalités, 120 corrections, 54 refactorisations, 14 optimisations de performance, 20 améliorations de tests.
Refactorisation de l'architecture
- Élimination des variables globales - Migration vers des objets Config/State, amélioration de la sécurité concurrente et de la testabilité
- Fusion des plugins SMB - Intégration de smb/smb2/smbghost/smbinfo en un plugin unifié, ajout de smb_protocol.go
- Refactorisation de la détection de services - Implémentation d'un mécanisme de fallback de style Nmap, optimisation de la stratégie d'identification des empreintes de ports
- Refactorisation du système de sortie - Écriture disque en temps réel TXT + mécanisme de double écriture, résolution des problèmes de perte et de désordre des résultats
- Mise à niveau du framework i18n - Migration vers go-i18n, couverture complète des modules core/plugins/webscan
- Refactorisation de HostInfo - Le champ Ports passe de string à int, sécurité de typage
- Optimisation de la complexité des fonctions - clusterpoc(125→30), EnhancedPortScan(111→20)
- Audit de code - Correction des problèmes de niveau P0-P2, nettoyage du code mort
- Optimisation du système de journalisation - Nettoyage des appels LogDebug (71→18), simplification de la sortie des journaux de démarrage
- Précompilation des expressions régulières - Précompilation globale des regex, évitant les surcoûts de compilation répétée
- Optimisation mémoire - map[string]bool remplacé par map[string]struct{} pour économiser la mémoire
- Correspondance d'empreintes concurrente - Correspondance parallèle multi-goroutines, accélération de l'identification
- Réutilisation de connexion - Réutilisation du dialer global SOCKS5, évitant les handshakes répétés
- Ordonnancement à fenêtre glissante - Pool de threads adaptatif + itérateur en flux, optimisation du scan de ports
- Optimisation du cache CEL - Cache de l'environnement CEL pour le scan POC, réduction des initialisations répétées
- Extraction de variables au niveau package - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes, etc.
- Préallocation de capacité - Simplification des chaînes de conversion, remplacement de chaîne unique
- Optimisation de la sécurité concurrente - Optimisation de la granularité des verrous et de l'allocation mémoire
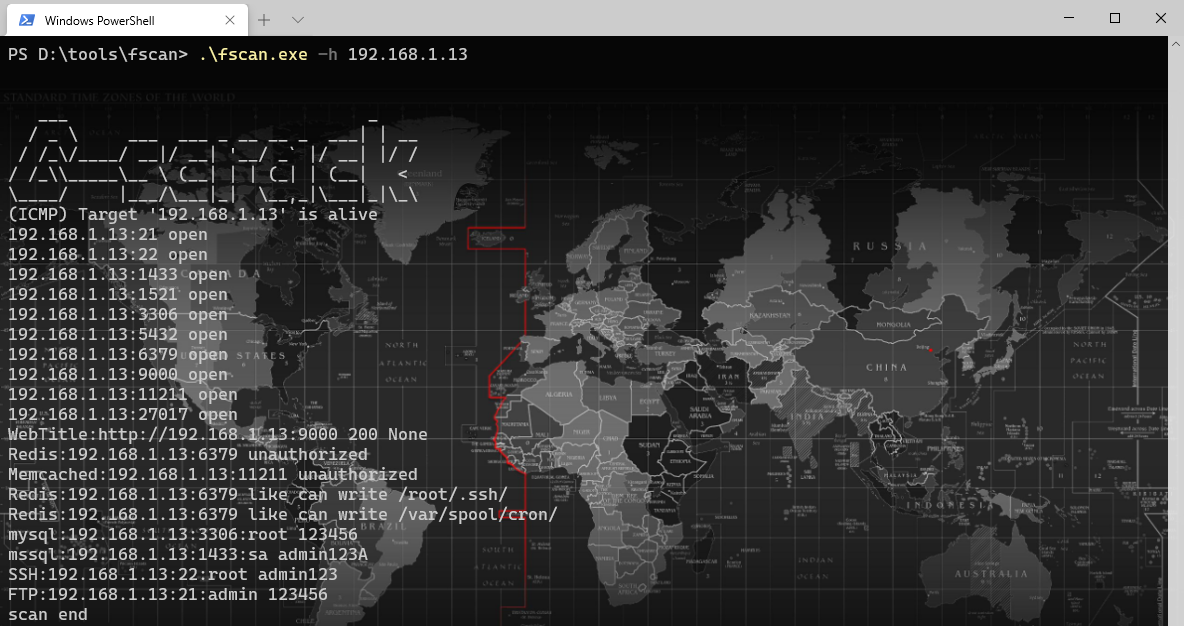

 shadow1ng/fscan
