
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan de ports, l'identification des services, la détection des actifs réseau, l'audit de mots de passe, la détection de vulnérabilités à haut risque, l'exploitation de vulnérabilités, la lecture de mots de passe et l'obtention de shell en un clic, prend en charge l'analyse par lots des segments A/B/C et inter-réseaux, prend en charge l'analyse de listes d'URL, d'hôtes, de domaines, etc. Détection des actifs réseau par 32 protocoles (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) ou méthodes pour obtenir rapidement l'adresse IP des hôtes actifs du réseau cible, le nom de l'ordinateur, le groupe de travail, les ressources partagées, l'adresse de la carte réseau, la version du système d'exploitation, le site Web, les sous-domaines, les intergiciels, les services ouverts, les routeurs, les commutateurs, les bases de données, les imprimantes, etc., de nombreux modules de détection de vulnérabilités à haut risque MS17010, Zimbra, Exchange
 k8gege/ladon




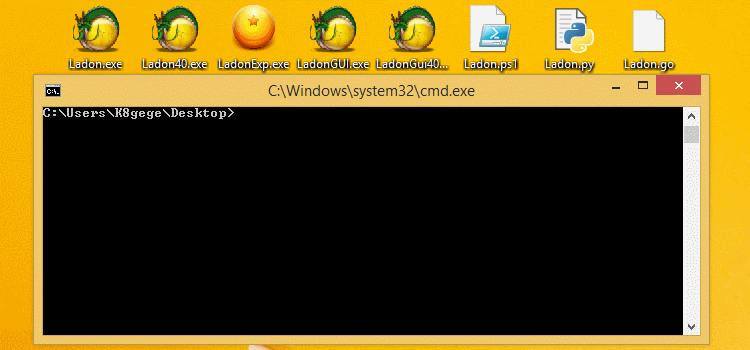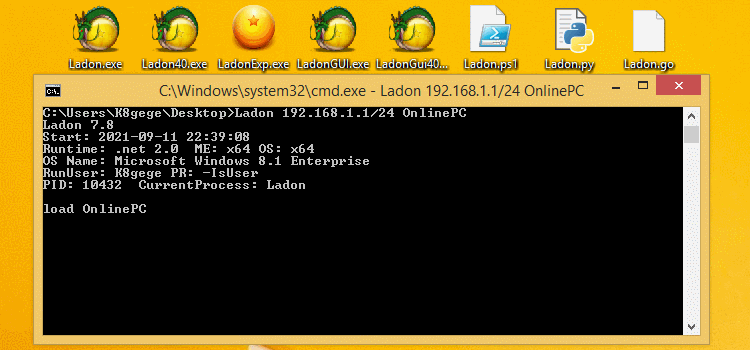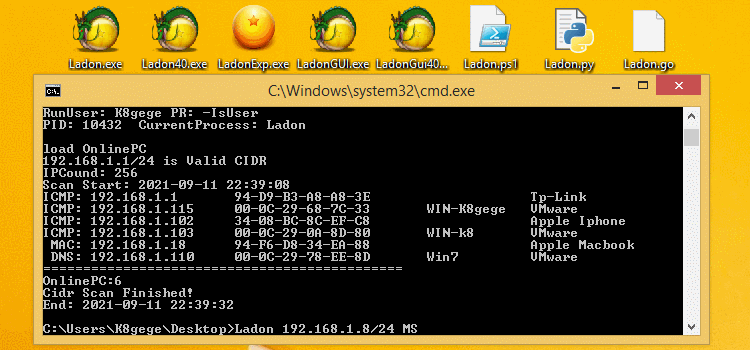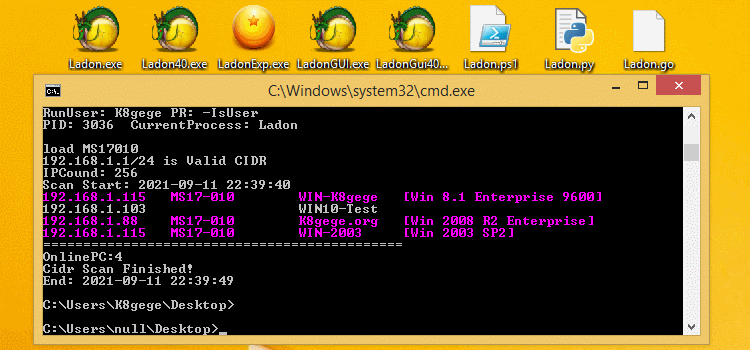
Ladon est un scanner de pénétration de grand réseau interne, outil de pénétration de domaine et outil latéral, module PowerShell, plugin Cobalt Strike, chargement en mémoire, scan sans fichier. Il contient le scan de ports, l'identification de services, la détection d'actifs réseau, l'audit de mots de passe, la détection de vulnérabilités critiques, l'exploitation de vulnérabilités, la lecture de mots de passe et le GetShell en un clic, prend en charge le scan par lots des segments A/B/C et le scan inter-segments, ainsi que le scan d'URL, d'hôtes, de listes de domaines, etc. La version 12.2 intègre 262 modules fonctionnels. Le module de détection d'actifs réseau comprend 30+ protocoles (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) ainsi que des méthodes pour obtenir rapidement les adresses IP des hôtes actifs, noms d'ordinateur, groupes de travail, ressources partagées, adresses de carte réseau, versions de système d'exploitation, sites web, sous-domaines, intergiciels, services ouverts, routeurs, commutateurs, bases de données, imprimantes, etc. La détection de vulnérabilités critiques 16+ inclut Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, série Struts2, Printer, etc. L'audit de mots de passe 25+ comprend les bases de données (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar, etc. L'exécution de commandes à distance inclut (smbexec/wmiexe/psexec/atexec/sshexec/webshell). Le module d'identification des empreintes Web peut reconnaître 135+ (applications Web, intergiciels, types de scripts, types de pages), etc. L'élévation de privilèges locale 21+ inclut SweetPotato\BadPotato\EfsPotato\BypassUAC. Les plugins POC hautement personnalisables prennent en charge les assemblages .NET, les DLL (C#/Delphi/VC), les plugins écrits en PowerShell et autres langues. Il prend en charge l'appel par lots de tout programme ou commande externe via la configuration d'un fichier INI. Le générateur EXP peut générer des POC/EXP de vulnérabilités en un clic pour étendre rapidement les capacités de scan. Ladon prend en charge le chargement en mémoire des plugins Cobalt Strike, permettant un scan sans fichier pour un déplacement latéral rapide sur le réseau interne.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Utilisation simple

Bien que Ladon soit riche en fonctionnalités, son utilisation est très simple, tout le monde peut facilement prendre en main<br>
Avec seulement un ou deux paramètres, 90% des fonctionnalités sont disponibles. Un module équivaut à un nouvel outil.

### Environnement d'exécution

#### Windows

Ladon peut être utilisé sur les systèmes Windows avec .NET 2.0 ou version ultérieure (à partir de Windows 7, .NET est intégré)<br>
Tel que Cmd, PowerShell, Cmd à distance, WebShell, etc., et chargement en mémoire via Cobalt Strike<br>
Ladon.ps1 est parfaitement compatible avec PowerShell sur Win7-Win11/2025, chargement à distance sans fichier, indépendamment de la version, pour une pénétration sans fichier.

#### LadonGo multi-plateforme prend en charge Linux, Mac, Arm, MIPS
Multi-plateforme : Linux, MacOS, Windows, routeurs, équipements réseau, etc.<br>
https://github.com/k8gege/LadonGo

### Conditions particulières

En pratique, ce n'est pas toujours fluide ; certains réseaux internes sont très lents après redirection ou ne peuvent pas être redirigés, il faut alors télécharger l'outil sur la cible<br>
Certains chevaux de Troie mettent beaucoup de temps à télécharger un programme de 2-3 Mo, voire ne peuvent pas le faire du tout ; inutile de penser à des programmes Python de plusieurs dizaines de Mo<br>
Ladon est développé en C#, la taille du programme est d'environ 500 Ko, même si le cheval est mauvais, il peut télécharger un programme de 500 Ko<br>
Si cela ne fonctionne toujours pas, on peut utiliser un chargement en mémoire à distance via PowerShell, ce que les grands programmes compilés en Python ou Go ne peuvent pas égaler.

### Mission

Un service complet, fournir aux utilisateurs un outil de scan simple à utiliser, riche en fonctionnalités et hautement flexible.

### Caractéristiques

Faible trafic de scan<br>
Petite taille du programme<br>
Fonctionnalités riches et puissantes<br>
Programme simple et facile à utiliser<br>
Prise en charge de plusieurs langues pour les plugins<br>
Multi-plateforme (Win/Kali/Ubuntu), etc.<br>
Prise en charge des plugins Cobalt Strike<br>
Prise en charge de la pénétration sans fichier via PowerShell<br>
Le générateur d'exploit peut générer un PoC en un clic<br>
Plusieurs versions adaptées à divers environnements

### Fonctions des paramètres du programme

