

Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
Le couteau suisse pour Android.
Un outil de hacking tout-en-un écrit en Python pour prendre le contrôle à distance d'appareils Android en utilisant ADB, scrcpy, Nmap et Metasploit-Framework.


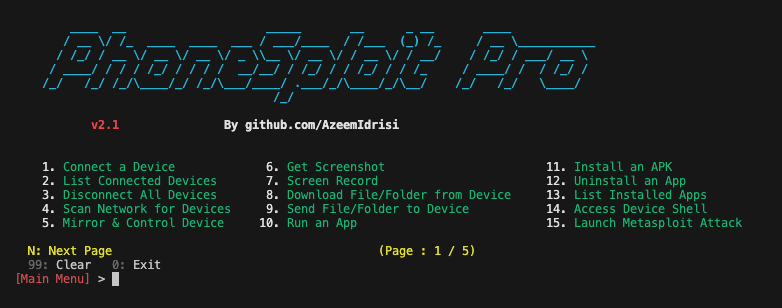
Connectez-vous via USB ou Wi‑Fi, puis contrôlez l'appareil, extrayez des données, diffusez la caméra et le microphone, gérez les applications et automatisez une compromission complète via Metasploit, le tout depuis un seul menu.
Vous n'avez plus besoin de mémoriser les commandes et les arguments, PhoneSploit Pro le fait pour vous. Choisissez un numéro et exécutez.
| Fonctionnalité | Description |
|---|---|
| Connecter un appareil | Se connecter à un appareil à distance via ADB. |
| Lister les appareils connectés | Afficher tous les appareils actuellement attachés à ADB. |
| Déconnecter tous les appareils | Déconnecter toutes les sessions ADB. |
| Sélection multi-appareils | Si plusieurs appareils ADB sont connectés (USB ou réseau), choisir l'appareil à utiliser pour la session (ANDROID_SERIAL). |
| Arrêter le serveur ADB | Arrêter le processus du serveur ADB. |
| Redémarrer le serveur ADB | Redémarrer le processus du serveur ADB. |
| Accéder au shell de l'appareil | Ouvrir un shell interactif sur l'appareil connecté. |
| Codes clavier | Envoyer des codes clavier pour contrôler l'appareil à distance. |
| Déverrouiller l'appareil | Allumer l'écran, balayer vers le haut et saisir un mot de passe si nécessaire. |
| Verrouiller l'appareil | Verrouiller l'appareil. |
| Redémarrer / reboot | Redémarrer ou rebooter l'appareil vers System, Recovery, Bootloader ou Fastboot. |


