brainproxy
Une boîte à outils de test de sécurité web rapide et pensée pour l'IA, écrite en Rust. Certains éléments d'interface sont inspirés
d'autres applications, et les règles de scan sont portées depuis OWASP ZAP (Apache 2.0, voir NOTICE). Son principal
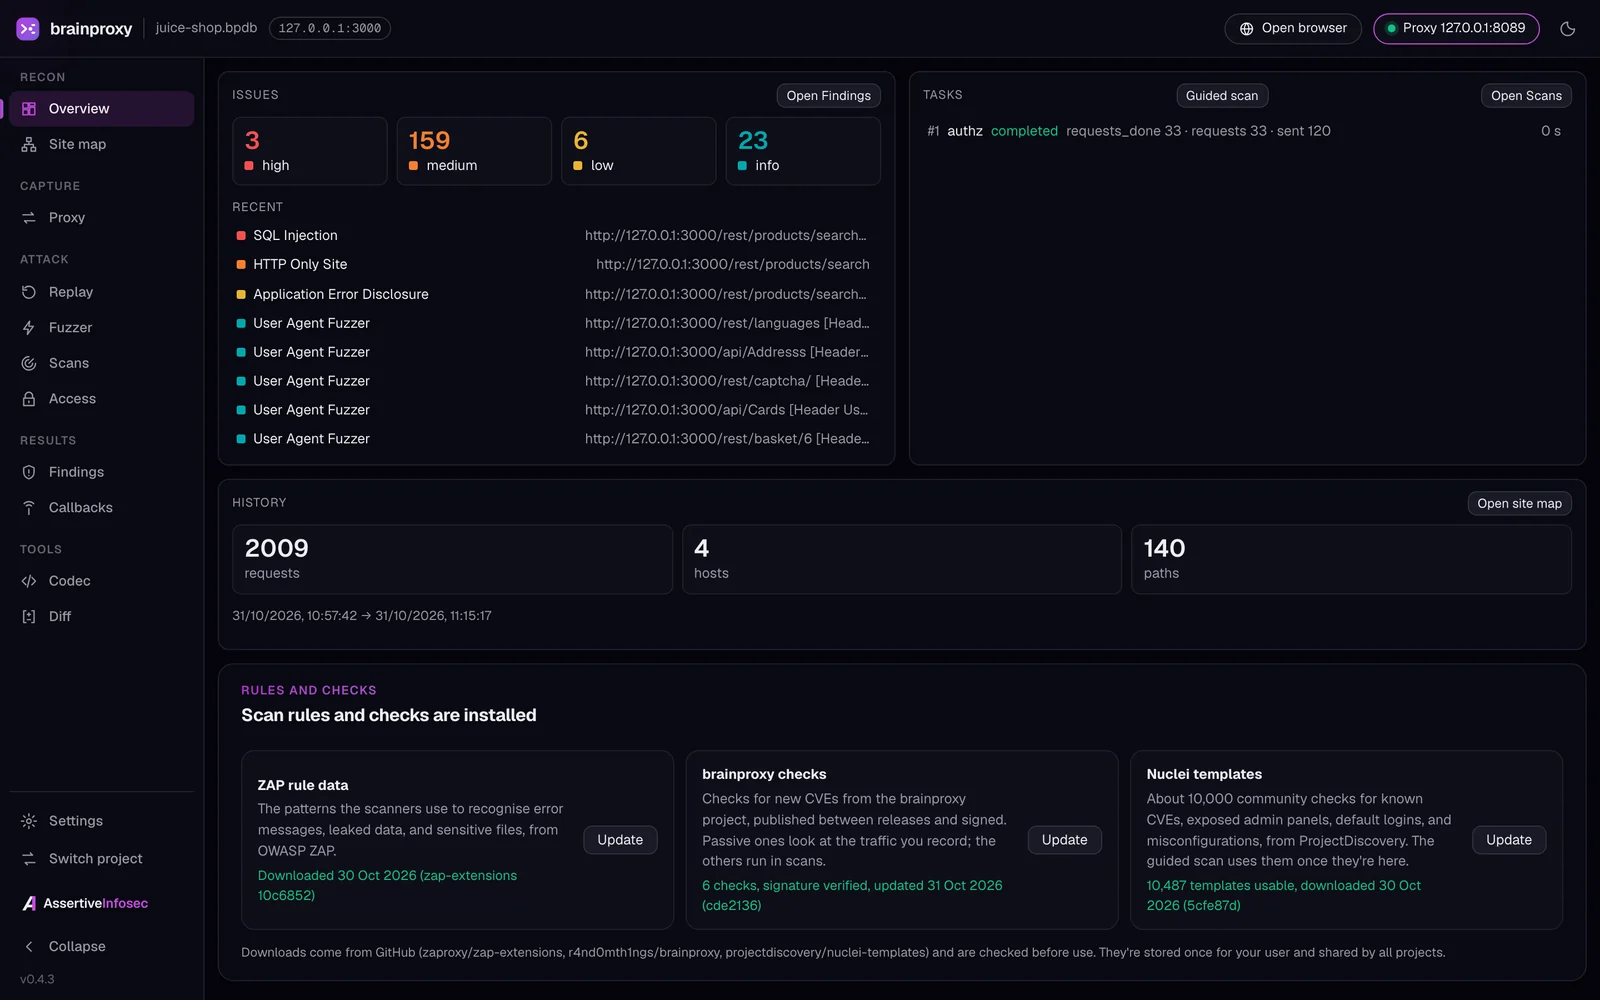
opérateur est une plateforme de pentesting par IA : Braintruder le pilote via un runner Kali. Chaque fonctionnalité est une
commande CLI non interactive avec une sortie JSON structurée, et une application de bureau pour macOS,
Linux et Windows s'exécute sur le même moteur.
Ne l'utilisez que contre des systèmes que vous êtes autorisé à tester.
Points forts
- Scan guidé. Choisissez les sites et une profondeur (Rapide, Standard, Approfondi) et la vue d'ensemble
explore, attaque et affiche les résultats. Rouvrez-la à tout moment depuis la vue d'ensemble ou
Scans › Nouveau scan.
- Scan d'API guidé. Fournissez un fichier OpenAPI 3 ou Swagger 2.0 (JSON ou YAML), une collection
Postman avec son environnement, ou un schéma ou point de terminaison GraphQL, choisissez le serveur, ajoutez une
clé d'API, un jeton bearer, OAuth 2 (client credentials, password, refresh token ou une connexion
par navigateur, renouvelé à expiration) ou un signataire de requêtes (clés HMAC, RSA, ECDSA ou Ed25519, JWT,
AWS SigV4, ou le script pre-request de la collection elle-même) si l'API en a besoin, et cochez les
opérations à tester. PUT, PATCH, DELETE et les mutations GraphQL restent désactivés jusqu'à ce que vous les activiez, et
rien n'est envoyé en dehors du périmètre de l'engagement.
- Scans ciblés. Recherchez les règles de scan ZAP et les contrôles Nuclei et brainproxy par
nom, CVE ou tag (Scans › Nouveau scan › Ciblé), choisissez-en quelques-uns et exécutez uniquement ceux-là.
- Contrôles pour les nouvelles CVE entre les versions. Les contrôles propres à brainproxy proviennent d'un flux
signé (Ed25519, vérifié avant toute installation) et se mettent à jour une fois par jour, ainsi un nouveau
contrôle CVE n'attend pas une nouvelle version de l'application. Les contrôles rapides CVE en un clic exécutent l'un
d'eux sur vos sites, comme la faille du décodeur Brotli CVE-2026-111497. PHP2Shell
(CVE-2026-109618, CVE-2026-109619) dispose de son propre contrôle intégré.
- Contrôles passifs. Les contrôles de flux et locaux avec
scope: passive examinent le trafic que vous
enregistrez et n'envoient rien, aux côtés des règles passives intégrées.
- Des scripts quand le texte ne suffit pas. Un fichier JavaScript de votre cru peut calculer le remplacement
d'une règle match-and-replace (signer chaque requête, par exemple), traiter des payloads de fuzzing, ou être
un contrôle passif qui renvoie des résultats. Il s'exécute dans un bac à sable sans accès aux fichiers ni au réseau,
sous une limite de temps et de mémoire, et uniquement lorsque vous le nommez : un agent via MCP ne peut pas.
- Des rapports lisibles. Résultats › Rapport… construit un rapport adapté à son lecteur, avec un
aperçu en direct : technique, un résumé exécutif avec posture et tendances, une passation développeur
avec une ligne curl par résultat, ou une lettre de retest de ce qui a changé depuis un jour.
Ajoutez votre entreprise, logo et couleur, évaluez les problèmes avec CVSS 4.0, et enregistrez-le en HTML, PDF,
Word ou Markdown. Les cookies de session, identifiants et jetons sont masqués, il peut donc être remis
; les mises en page enregistrées conservent les choix pour la prochaine fois.
- Voyez ce qu'un retest a corrigé. Comparez les résultats avec un scan : nouveaux dans celui-ci, toujours trouvés, ou
plus retrouvés (probablement corrigés), en ne comptant que ce que ce scan a réellement couvert.
- WebSockets. Le proxy enregistre chaque connexion et message WebSocket (fragments
réassemblés, permessage-deflate annulé), peut retenir des messages dans Intercept pour que vous les modifiiez ou les
supprimiez, et Replay ouvre de nouvelles connexions avec un handshake enregistré pour renvoyer des messages.
- Règles de scan issues d'OWASP ZAP, plus environ 10 000 templates Nuclei, toutes exécutées dans un
périmètre d'engagement en écriture unique contre lequel chaque requête est vérifiée.
Manuel
docs/MANUAL.md : installation, concepts, un premier engagement pas à pas, chaque
outil dans l'application de bureau, la ligne de commande, les agents et le dépannage.
Application de bureau
Les releases étiquetées joignent également l'interface graphique de bureau avec la CLI intégrée :
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage, et
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (par ex. brainproxy-gui-0.3.9-macos-arm64.dmg ;
les releases jusqu'à 0.3.8 n'ont pas de version dans les noms). Les applications ne sont pas encore signées : sur macOS, ouvrez
l'application une fois, puis Réglages Système → Confidentialité et sécurité → Ouvrir quand même ; sur Windows, choisissez Plus d'infos → Exécuter quand même. La
ligne de commande seule pour Windows est brainproxy-<version>-windows-x86_64.exe ; celle intégrée est
C:\Program Files\brainproxy\brainproxy.exe (.msi) ou %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). Voir
docs/GUI.md.
Pour essayer le code actuel à côté d'une release, make dev-deb (Linux) ou make dev-macos (macOS)
construit un paquet brainproxy-dev de l'application dans dist/, avec son propre nom, CLI, données d'application et
icône (make help ; docs/GUI.md, Dev packages).
 r4nd0mth1ngs/brainproxy









