
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
EmailAll — Collecte les adresses e-mail d'un domaine cible en interrogeant les moteurs de recherche, l'API GitHub, PhoneBook, Snov, Skymem et d'autres sources OSINT, en enregistrant les résultats au format JSON. | Kitploit
Outils/GitHubGitHub/taonn/emailall
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceScripting et AutomatisationCollecte d'InformationsCollecte d'EmailsRed TeamingCrawler
GitHubtaonn/emailall

EmailAll

Collecte les adresses e-mail d'un domaine cible en interrogeant les moteurs de recherche, l'API GitHub, PhoneBook, Snov, Skymem et d'autres sources OSINT, en enregistrant les résultats au format JSON.

Voir le dépôt
75612136il y a 4 ansVérifié par Kitploit
Partager

EmailAll

Un puissant outil de collecte d'e-mails

0x1 Présentation

😲 EmailAll est un puissant outil de collecte d'e-mails —— 一款强大的邮箱收集工具
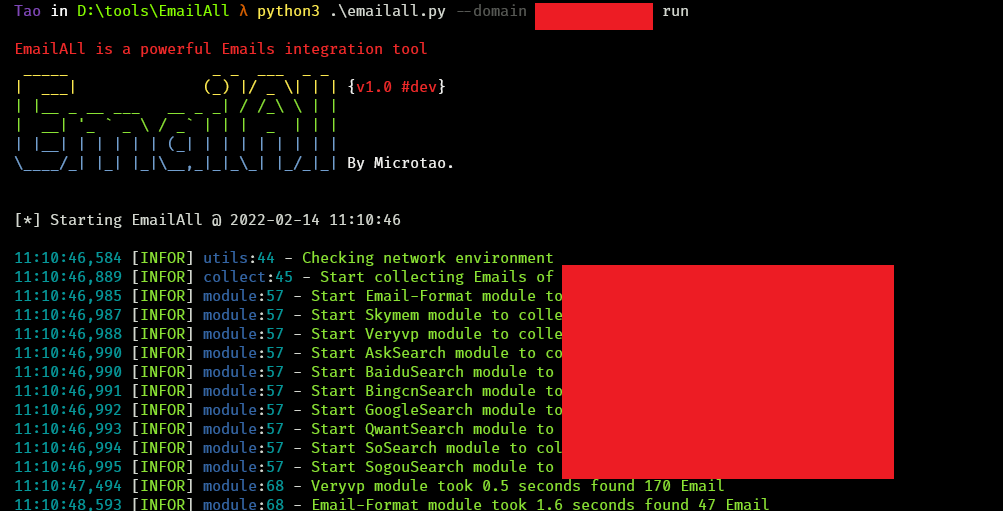
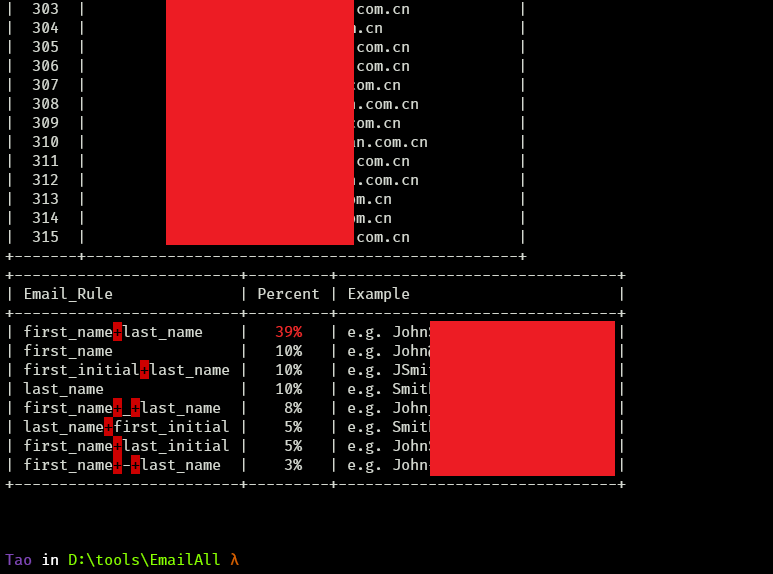
example1

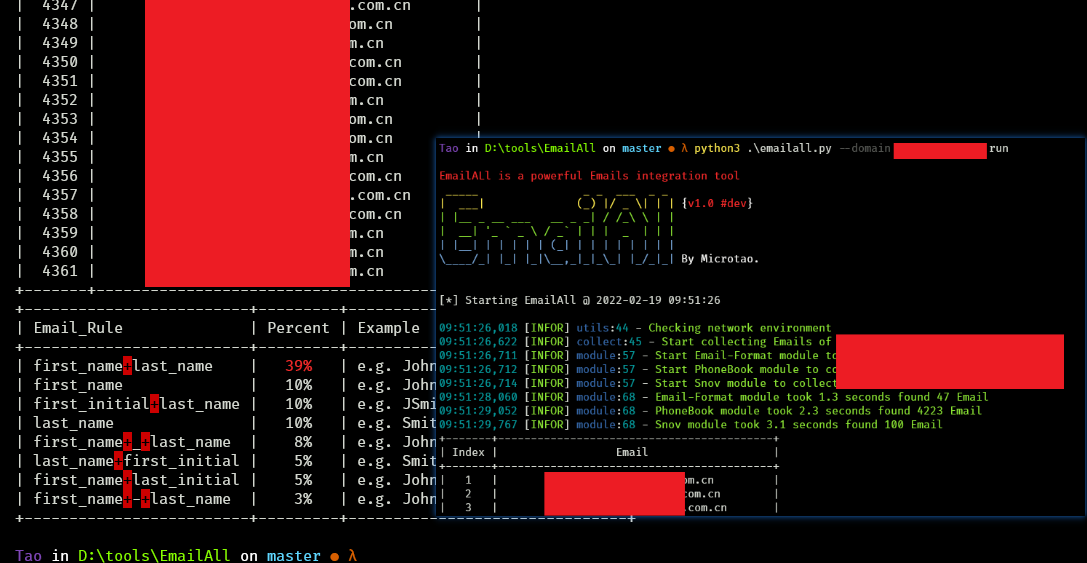
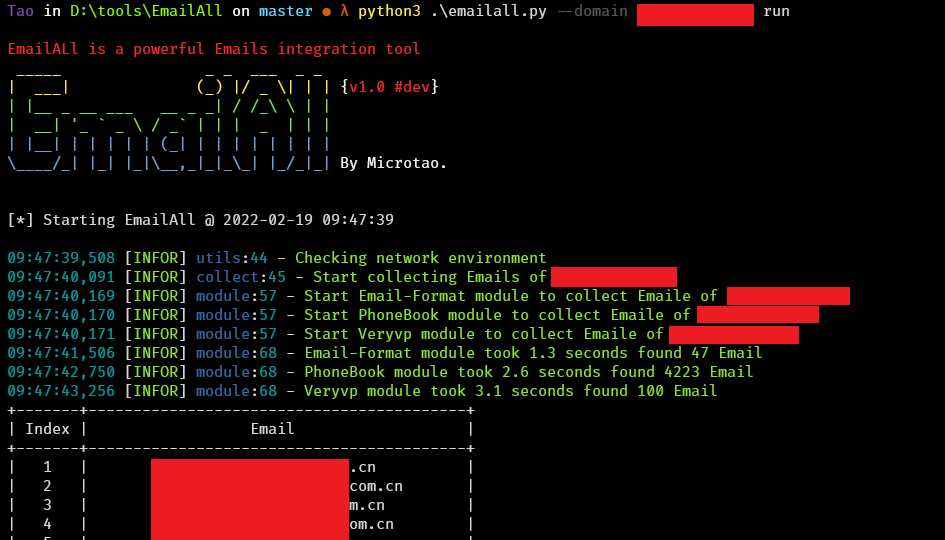
example2

PhoneBook&Snov_result

0x2 Installation et utilisation

$ git clone https://github.com/Taonn/EmailAll.git
$ cd EmailAll
$ pip3 install -r requirements.txt
EmailAll is a powerful Email Collect tool

Example:
    python3 emailall.py check
    python3 emailall.py --domain example.com run
    python3 emailall.py --domains ./domains.txt run

python3 emailall.py --domain example.com run

python3 emailall.py --domains ./domains.txt run

Les résultats finaux sont enregistrés dans le répertoire result, répartis en fichiers de données JSON par module et en un fichier récapitulatif {domain}_All.json

0x3 Configuration

La configuration du proxy se trouve dans le fichier setting.py

proxy={'http': '127.0.0.1:2333', 'https': '127.0.0.1:2333'}

La configuration de l'API se trouve dans le fichier api.py

# http://www.veryvp.com/
veryvp_username = ''
veryvp_password = ''

# https://www.github.com
github_token = ''

# https://app.snov.io/
snov_username = ''
snov_password = ''

# https://phonebook.cz/
pb_key = ''
  • Inscrivez-vous gratuitement sur les sites de veryvp et snov
  • Pour le token GitHub, il suffit d'en créer un dans les paramètres
  • Pour la clé phonebook, accédez à https://phonebook.cz/ puis consultez le code source et remplissez la valeur de API_KEY

0x4 Modules

Les principales sources de collecte d'informations sur les e-mails sont les suivantes :

  • Recherche
    • Ask
    • Baidu
    • Bing
    • Google
    • QWant
    • SO
    • Sougou
    • GithubApi
  • Jeux de données
    • Email-Format
    • Skymem
    • Veryvp
    • PhoneBook
    • Snov

2022.2.19

Mise à jour des modules PhoneBook et Snov
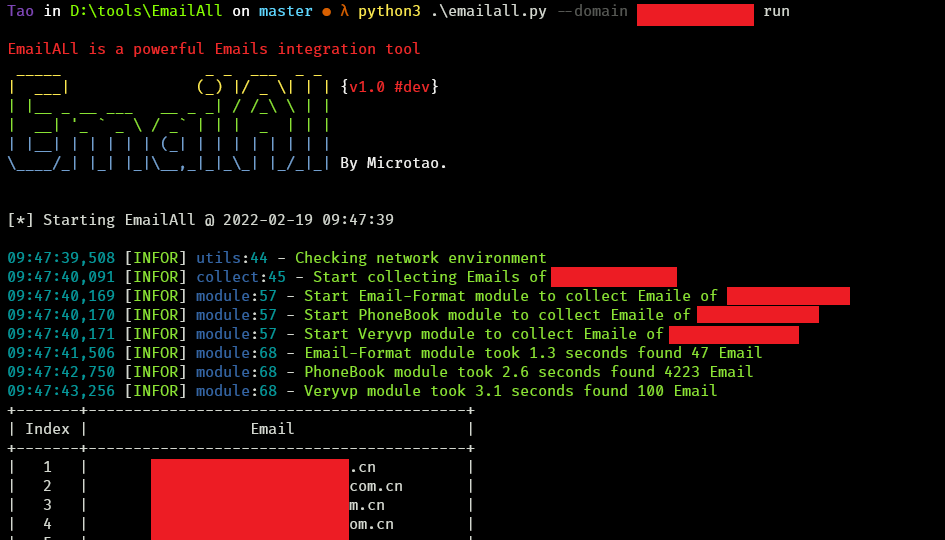
PhoneBook&Snov_result

PhoneBook&Snov_result

2022.2.16

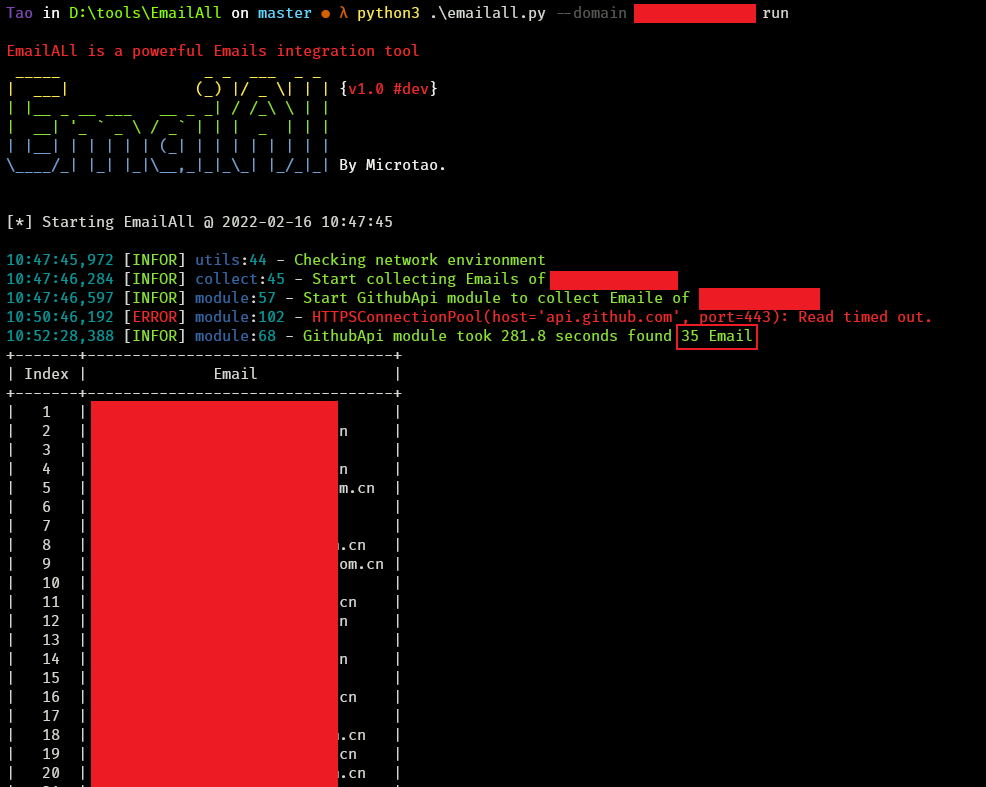
Mise à jour du module GithubApi

githubapi

D'autres mises à jour suivront ~

Pour plus d'informations, veuillez consulter changes.md

0x5 Références

Inspiré et modifié à partir des excellents outils suivants :

  • https://github.com/shmilylty/OneForAll
  • https://github.com/laramies/theHarvester
  • https://github.com/m4ll0k/Infoga

Merci à ces experts pour leur partage !!!

0x6 Remerciements

Merci aux grands projets open source disponibles en ligne !!!

  • Remerciements particuliers à Se7en pour ses compléments d'API

0x7 Clause de non-responsabilité

​ Cet outil ne peut être utilisé que dans le cadre de la construction de la sécurité d'entreprise avec une autorisation légale suffisante. Lors de l'utilisation de cet outil, vous devez vous assurer que tous vos comportements sont conformes aux lois et réglementations locales. Si vous commettez des actes illégaux lors de l'utilisation de cet outil, vous en assumerez toutes les conséquences, et tous les développeurs et contributeurs de cet outil n'assument aucune responsabilité légale ni conjointe. Sauf si vous avez lu attentivement, pleinement compris et accepté toutes les clauses du présent accord, veuillez ne pas installer ni utiliser cet outil. Votre utilisation de cet outil ou toute autre manifestation explicite ou implicite d'acceptation du présent accord est considérée comme valant lecture et acceptation des contraintes du présent accord.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →