


Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de connexion divulguées et extraction de secrets JavaScript.
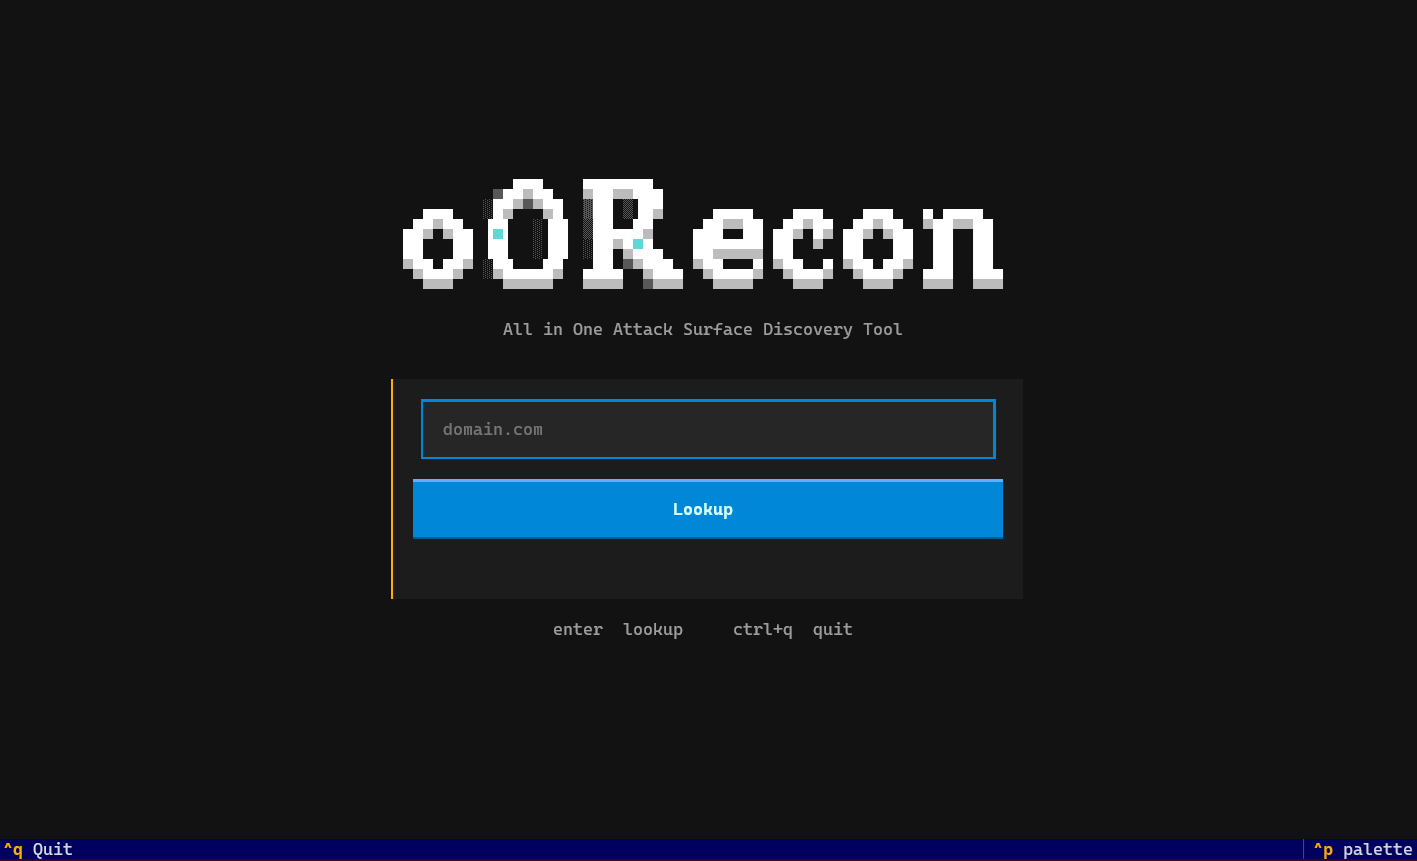
oORecon est une interface terminale Python open-source pour la reconnaissance web et la découverte de surface d'attaque. Elle aide les chasseurs de bug bounty, les testeurs d'intrusion et les chercheurs OSINT à cartographier rapidement un domaine : reconnaissance DNS, énumération de sous-domaines, scan de ports, recherche IP inversée, URLs de connexion fuitées, plus par hôte le sitemap, le brute-force de répertoires et l'extraction de points de terminaison / secrets JavaScript.
Si vous cherchez une TUI de reconnaissance tout-en-un plutôt que d'enchaîner de nombreux CLI, oORecon exécute les principales vérifications les unes après les autres après avoir saisi un domaine apex.
C'est du slop généré par IA. Chaque ligne a été générée par une IA, et aucune n'a été tapée à la main — il n'y avait pas le temps pour ça. Traitez le code comme une sortie machine et utilisez-le quand même.
oORecon est une TUI basée sur Textual qui transforme un seul domaine en un tableau de bord de reconnaissance en direct. Lors d'une recherche, elle :
Ouvrez n'importe quel hôte actif pour continuer avec la découverte de contenu (sitemaps, répertoires) et l'analyse JavaScript (points de terminaison, URLs et secrets probables avec contexte voisin).
La saisie du domaine est normalisée automatiquement : https://, les chemins, les ports et le www. initial sont supprimés afin que vous travailliez toujours à partir du domaine apex.
| Module | Ce qu'il fait |
|---|---|
| Reconnaissance DNS | Résout les enregistrements DNS A, AAAA, NS, MX, SOA et associés |
| Chercheur de sous-domaines | Noms de transparence des certificats + vérification HTTPS active (usurpation TLS Chrome) |
| Scanner de ports | Large ensemble de ports sur le domaine cible |
| Recherche IP inversée | Découverte d'hôtes partagés à partir des DNS A / AAAA |
| URL de connexion fuitée | URLs de connexion / identifiants de style stealer-log (lecture seule) |
Affiche la surface DNS du domaine recherché dans un seul tableau afin que vous puissiez voir les IPs exposées et l'infrastructure de messagerie/noms avant de scanner davantage.
Récupère les noms de certificats pour l'apex, puis vérifie chaque hôte en HTTPS. Filtrez par classe de statut (2xx / 3xx / 4xx / 5xx / down) ou par préfixe d'hôte (mixrank.com ne correspond qu'aux hôtes commençant par cette chaîne).
Exécute un large passage de ports sur le domaine que vous avez saisi (pas chaque sous-domaine) et liste les ports ouverts avec les détails de service / bannière.
Prend uniquement les adresses DNS A et AAAA de l'apex et recherche les noms d'hôtes de certificats associés, puis vérifie chacun en HTTPS pour le statut et Cloudflare. Ne s'étend pas à chaque IP de sous-domaine.
Liste les URLs de connexion fuitées liées au domaine. Le tableau est en lecture seule (pas de clic).
| Outil | Ce qu'il fait |
|---|---|
| Crawler de sitemap | robots.txt + sitemaps XML (.xml / .xml.gz) |
| Brute-force de répertoires | Découverte de contenu avec une wordlist de style SecLists |
| JS Miner | Points de terminaison et URLs depuis JavaScript ; trouvailles de type secret avec correspondance + contexte voisin |
Découvre les points de terminaison de sitemap depuis robots et les chemins courants, puis suit les index de sitemaps imbriqués. Seules les URLs de sitemap XML confirmées sont affichées.
Brute-force les chemins courants sur l'hôte. Utile pour les panneaux d'administration, les sauvegardes et les points de terminaison oubliés.
Récupère les scripts de la page, extrait les URLs/points de terminaison et analyse le corps des scripts à la recherche de clés API et secrets probables. Les lignes script / endpoint / url sont en liste seule ; les autres types ouvrent une fenêtre de détail avec la correspondance et les caractères environnants.
pip install -r requirements.txt
python main.py
Passez un domaine en ligne de commande :
python main.py example.com
Nécessite : Python 3.10+
Contrôles : Ctrl+Q quitter · Esc retour · Enter ouvrir l'hôte / le détail du secret · / filtrer les sous-domaines
