 thalesgroup/oss-analyzer
Passerelle de sécurité et de conformité open source pour GitLab CI et GitHub Actions : SBOM, vulnérabilités des dépendances, SAST, secrets, IaC et licences, sous une politique versionnée et un verdict unique. Pas de SaaS, aucun code envoyé à un tiers.

Suite d'analyse de code 100 % open source (sécurité et conformité) pour GitLab CI et GitHub Actions — SCA, SAST, secrets et licences, pilotés par une politique unique et versionnée. Dépôts polyglottes (Go, Rust, Java/JVM, Python, JS/TS, C/C++). Pas de SaaS, aucun code envoyé à un tiers.
oss-analyzer contrôle un dépôt sur sa sécurité et sa conformité en CI : il exécute les scanners, applique une politique unique et versionnée et rend un verdict unique, avec un tableau de bord HTML et des rapports de merge request.
flowchart LR
    repo["Your repository"]
    subgraph checks["Scanners: they collect, never block"]
        deps["Dependencies<br/>Syft SBOM<br/>Grype, OSV-Scanner"]
        licenses["Licenses<br/>license gate on the SBOM<br/>policy-licenses.yml"]
        code["Code<br/>Semgrep<br/>policy-semgrep.yml"]
        secrets["Secrets<br/>Gitleaks, whole git history<br/>policy-gitleaks.toml"]
        iac["Dockerfiles, IaC<br/>Trivy"]
        headers["SPDX headers<br/>REUSE"]
    end
    policy{{"Policy<br/>thresholds, modes, exceptions<br/>policy-global.yml"}}
    verdict(["One verdict: pass or block<br/>dashboard, merge request reports"])

    repo --> deps & licenses & code & secrets & iac & headers --> policy --> verdict
Les fichiers policy-* constituent vos paramètres, dans votre dossier security/ : chacun
est facultatif et complète les valeurs par défaut d'oss-analyzer (voir
Personnaliser oss-analyzer).
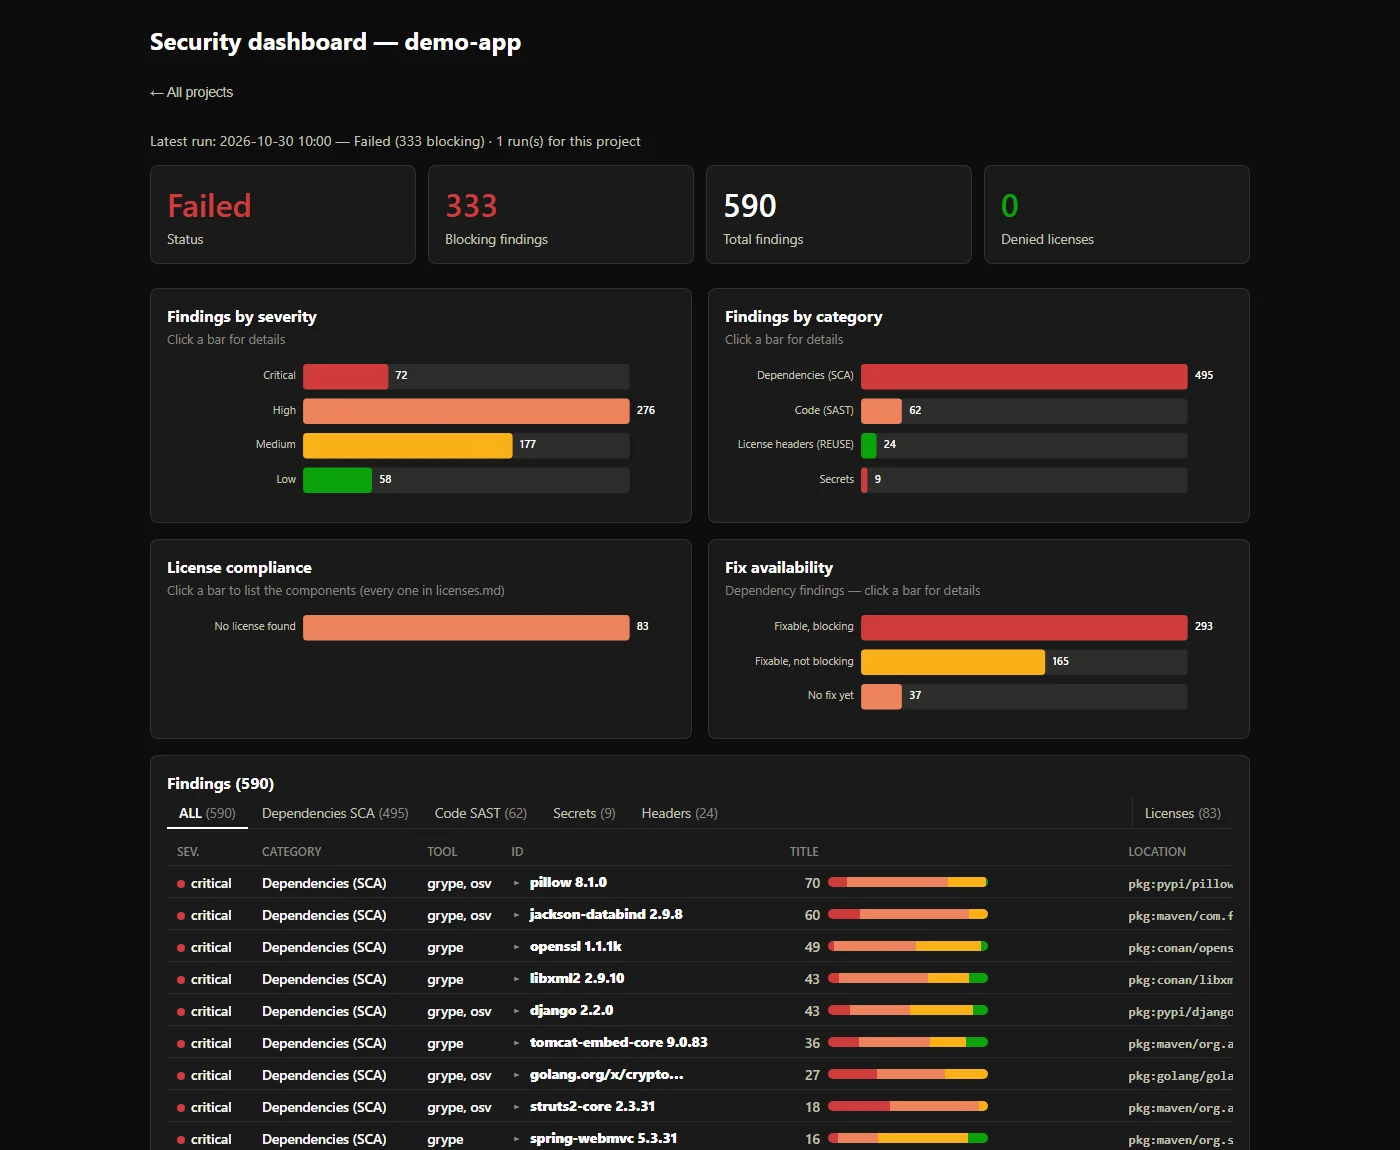
Chaque résultat aboutit dans un seul tableau de bord, ici sur un projet de démonstration délibérément vulnérable (590 résultats, dont 333 bloquants) :
Trois façons de l'exécuter, avec la même politique et le même rapport :
include:
  - component: gitlab.com/thalesgroup/oss-analyzer/[email protected]
C'est tout, sur gitlab.com : le composant est publié dans son catalogue CI/CD depuis gitlab.com/thalesgroup/oss-analyzer, une copie en lecture seule de ce dépôt. Sur une instance auto-hébergée, qui ne peut inclure que ses propres projets, dupliquez ce projet sur votre instance et incluez-le par son chemin sur votre instance ; son image reste sur registry.gitlab.com/thalesgroup/oss-analyzer (OSA_IMAGE_REPOSITORY), étiquetée avec le SHA de commit du composant. L'analyse s'exécute dans l'étape test sur les merge requests, la branche par défaut, les planifications et les tags ; osa_report_aggregate est le seul job qui peut bloquer. Le tableau de bord est lié sous le nom OSS security dashboard dans le widget de pipeline de la MR, et l'onglet Reports de la MR affiche les résultats (Security scan, Code Quality).
OSA_<TOOL>_IMAGE — voir Container images.security/policy-global.yml, policy-licenses.yml, policy-semgrep.yml, policy-gitleaks.toml, ne contenant que vos différences — voir Customizing oss-analyzer. inputs:
OSA_DISTRIBUTION_MODEL: distributed # saas | distributed | oss_library
OSA_MODE: audit # onboarding: report everything, never block
OSA_JOB_NEEDS: ["build"] # wait for your build first
OSA_MODE: audit signale tout et ne
bloque rien. OSA_GATE_SCOPE: new continue de bloquer ce qui est nouveau : sur une
merge request, seuls les éléments qui ne figurent pas déjà dans le dernier
rapport réussi de la branche cible bloquent ; ailleurs, les résultats sont signalés sans
blocage (il faut donc des pipelines de merge request). Voir
New findings only.OSA_ENABLE_MR_COMMENT: true publie le verdict,
les résultats bloquants et le lien du tableau de bord sous forme d'un seul commentaire, mis à jour par
chaque pipeline. Cela nécessite un jeton d'accès au projet (portée api, rôle
Reporter) dans une variable CI/CD masquée OSA_GITLAB_TOKEN.OSA_MAVEN_MIRROR_URL (par exemple un
dépôt distant Maven Central de votre dépôt d'artefacts), avec une variable masquée OSA_MAVEN_MIRROR_AUTH
si des identifiants sont nécessaires, résout via un miroir à la place —
voir Known pitfalls.@0.4 suit ses correctifs). L'interface
0.x peut encore changer jusqu'à la 1.0.0 : un changement cassant incrémente la
version mineure, voir CHANGELOG.md.jobs:
security:
uses: ThalesGroup/oss-analyzer/.github/workflows/security.yml@<ref>
with:
oss-analyzer-repository: ThalesGroup/oss-analyzer
oss-analyzer-ref: <ref> # the same ref as in `uses:`
Entrées, permissions et secrets : voir GitHub Actions.
Analyser une archive de projet reçue (.zip, .tar.gz) ou un dossier sans
configurer de CI :
security/scripts/analyze-archive.sh my-project.zip
Le rapport et un tableau de bord HTML sont générés sous
security-reports/<project-name>/ — voir
Usage.
La documentation complète se trouve dans security/README.md : configuration initiale, chaque entrée et paramètre, les rapports, les pièges connus. CHANGELOG.md liste les versions, les changements incompatibles en premier.
De bons scanners Open Source existent pour chaque domaine : Semgrep, Gitleaks, Syft, Grype, OSV-Scanner, Trivy, cdxgen, REUSE. Ce qui manque à une équipe, c'est rarement un scanner de plus. C'est la partie entre eux : une seule décision au lieu d'une pile de rapports, des règles écrites plutôt que mémorisées, et des licences traitées aussi sérieusement que les CVE. oss-analyzer est cette partie.







