Agent de cybersécurité hors ligne pour vos applications et vos outils de codage IA. R&D ouverte : mesurée publiquement, améliorée à chaque version.
La revue de sécurité que vous n'avez jamais eu le temps de faire. Hors ligne, basée sur des règles, et vous pouvez vérifier vous-même chaque constat.
penthera.org : vérifiez votre site en ligne en quelques secondes. Passif, rien n'est stocké.
Notes quotidiennes de Penthera : x.com/penthera_org
Qui le développe : Daan van der Zwaag, à temps partiel et en toute transparence.
Comment il se compare : face à Snyk, Socket, Semgrep, ZAP et GitHub.
Nouveau dans la 2.4 : penthera --card génère un reçu de sécurité de votre dépôt à publier, chaque surface compte un même ensemble de problèmes avec les mêmes mots, et 13 façons de masquer un constat ou de bloquer un scan sont fermées (ce qui a changé).
Depuis votre agent de codage : ajoutez Penthera (une ligne par agent), puis dites « Hey Claude, lance Penthera sur ce dépôt. »
132 règles lisibles · 6 outils MCP en lecture seule · 0 dépendance à l'exécution · 0 requête au-delà de la boucle locale dans le benchmark · MIT, sans télémétrie




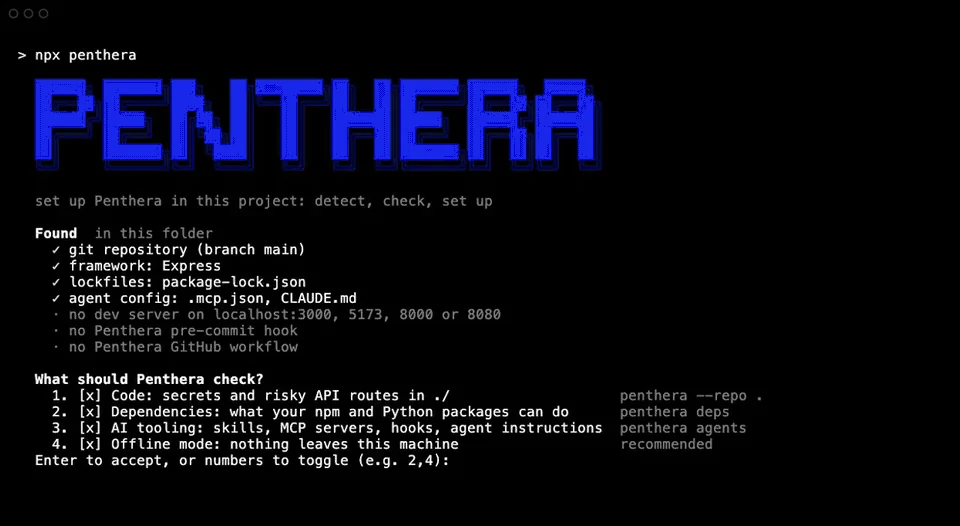
penthera ui, Simple, sombre | penthera ui, Avancé, clair |
|---|---|
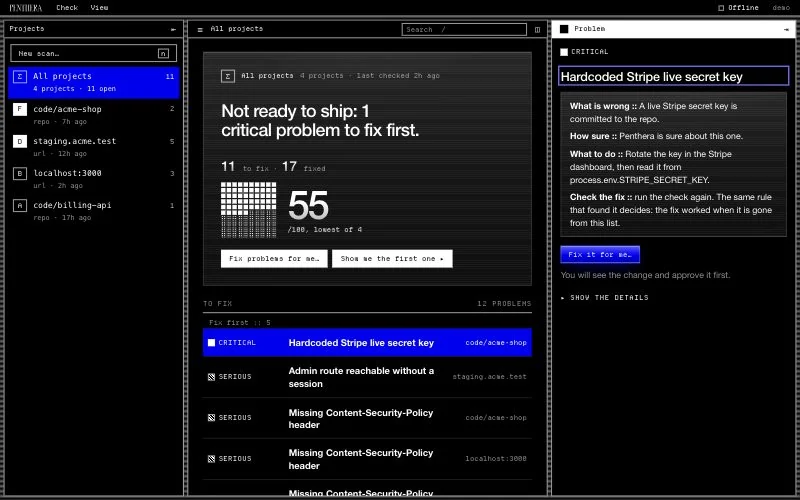 | 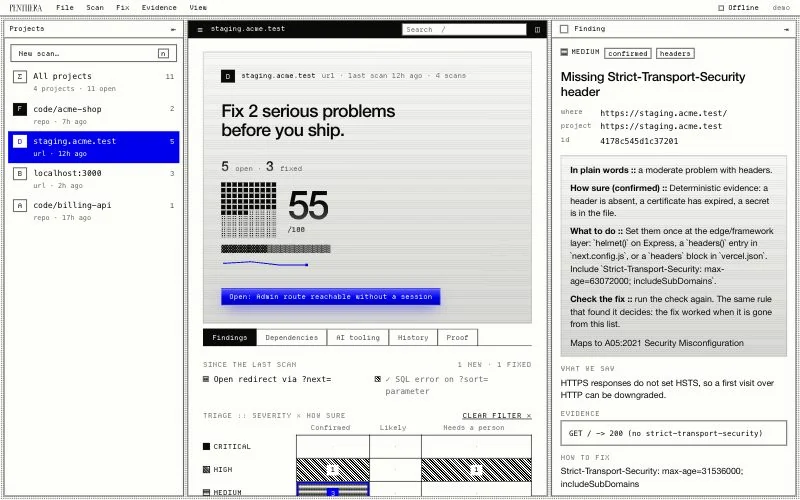 |
Penthera vérifie votre application, ses dépendances et vos outils de codage IA sur votre propre machine. Il corrige ce qu'il peut, avec votre approbation. Chaque constat provient d'une règle que vous pouvez lire, avec sa preuve à file:line. Un modèle peut proposer ; une règle décide.
C'est aussi un projet de R&D ouvert. Nous mesurons chaque vérification en public et publions les résultats, bons ou mauvais, afin que vous puissiez voir à quel point lui faire confiance.
Il détecte des classes de problèmes connues, pas des problèmes inédits. Il ne remplace pas un pentester humain.
Vous avez besoin de Node.js 22 ou ultérieur. Aucune installation, aucun compte.
Vous développez avec Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains ou Kiro, ou un constructeur d'applications comme Lovable, Bolt, Base44, Replit ou v0 ? Penthera dans votre outil de codage contient la configuration pour chacun.
Dans votre terminal. Exécutez ceci dans le dossier de votre projet :
npx penthera
Il détecte votre configuration hors ligne, demande ce qu'il faut vérifier, et vous donne une note par domaine ainsi que les trois choses à corriger en priorité. Il n'analyse votre application en cours d'exécution qu'après que vous ayez confirmé que l'application est la vôtre. Rien n'est commité ni poussé (démarrage guidé).
Dans votre agent de codage. Choisissez le vôtre, puis demandez « scan my app for security issues ». Les lignes MCP fixent la version.
| Agent | Exécutez ceci |
|---|---|
| Claude Code, plugin (skill uniquement, exécute la CLI) | claude plugin marketplace add danoszz/penthera, puis claude plugin install penthera@penthera |
| Claude Code, serveur MCP uniquement | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, puis copilot plugin install penthera@penthera |
| GitHub Copilot dans VS Code | la ligne code --add-mcp dans mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | le JSON dans mcp.md |
| Tout agent qui lit les skills | npx skills add danoszz/penthera |
Le skill indique à votre agent comment exécuter Penthera ; le serveur MCP lui fournit six outils en lecture seule. Autres routes : skill.md, mcp.md.
Où l'IA intervient. Les règles décident de chaque constat et de chaque code de sortie. Un modèle peut uniquement proposer :
| Rôle | Qui | Comment |
|---|---|---|
| Décide | Les règles de Penthera, toujours | Chaque constat, chaque code de sortie |
| Cherche plus loin (facultatif) | Un modèle, avec --ai | Propose des problèmes qu'aucune règle ne décrit ; les règles vérifient chacun d'eux, et ceux non vérifiés sont listés à part et ne font jamais échouer la CI (mode IA) |
| Corrige | Votre propre agent de codage | Via le serveur MCP, le skill ou penthera fix --plan |
Pour l'exécuter dans un conteneur :
docker build -t penthera . && docker run --rm penthera https://your-app.example.









