 sadreck/codecepticon
Obfuscateur de sécurité offensive .NET/PowerShell/VBA


Codecepticon est une application .NET qui vous permet d'obfusquer du code source C#, VBA/VB6 (macros) et PowerShell, et qui est développée pour des missions de sécurité offensive telles que les Red/Purple Teams. Ce qui distingue Codecepticon des autres obfuscateurs, c'est qu'il cible le code source plutôt que les exécutables compilés, et qu'il a été développé spécifiquement pour l'évasion AV/EDR.
Codecepticon vous permet d'obfusquer et de réécrire le code, mais fournit également des fonctionnalités telles que la réécriture de la ligne de commande.
! Avant de commencer !
Cette documentation porte uniquement sur l'installation et l'utilisation de Codecepticon. La compilation, l'utilisation et le support d'outils comme Rubeus et SharpHound ne seront pas fournis. Consultez le dépôt de chaque projet séparément pour plus d'informations.
Codecepticon est activement développé/testé dans VS2022, mais il devrait également fonctionner dans VS2019. Tout ticket/problème créé pour VS2019 et versions antérieures ne sera pas examiné, sauf si le problème est reproductible dans VS2022. Veuillez donc utiliser la dernière et meilleure version de VS2022.
Les packages suivants DOIVENT être en v3.9.0, car les versions plus récentes présentent le problème suivant, toujours ouvert : https://github.com/dotnet/roslyn/issues/58463
Codecepticon vérifie la version de ces packages à l'exécution et vous informera si la version diffère de la v3.9.0.
On ne le répétera jamais assez : testez toujours votre code obfusqué localement en premier.
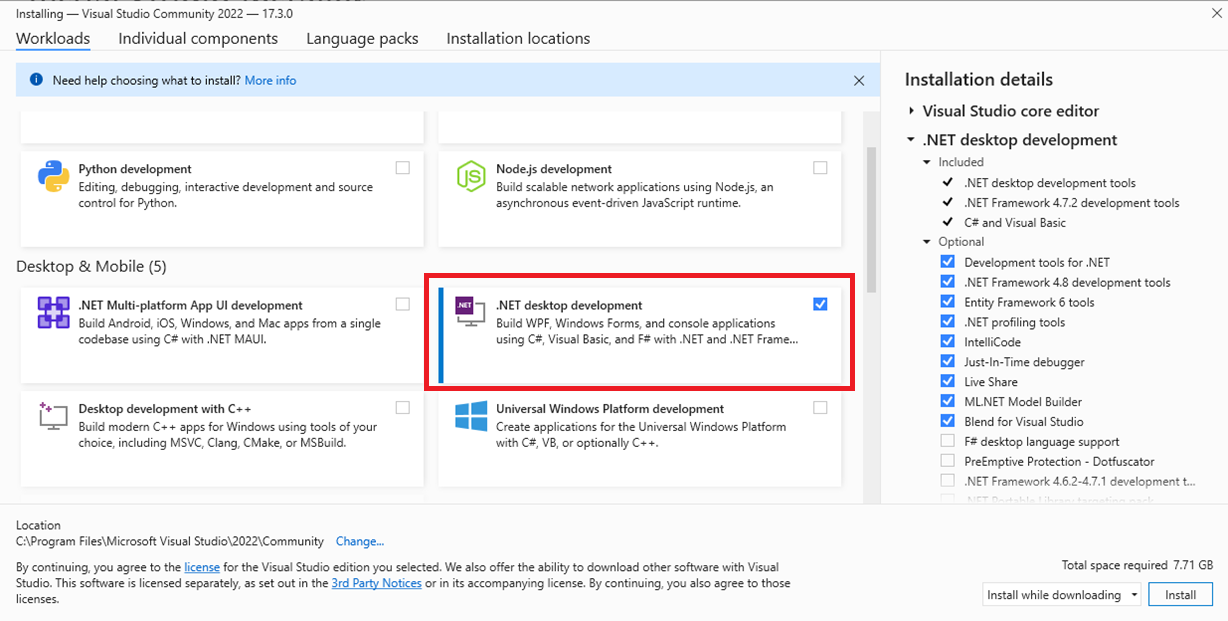
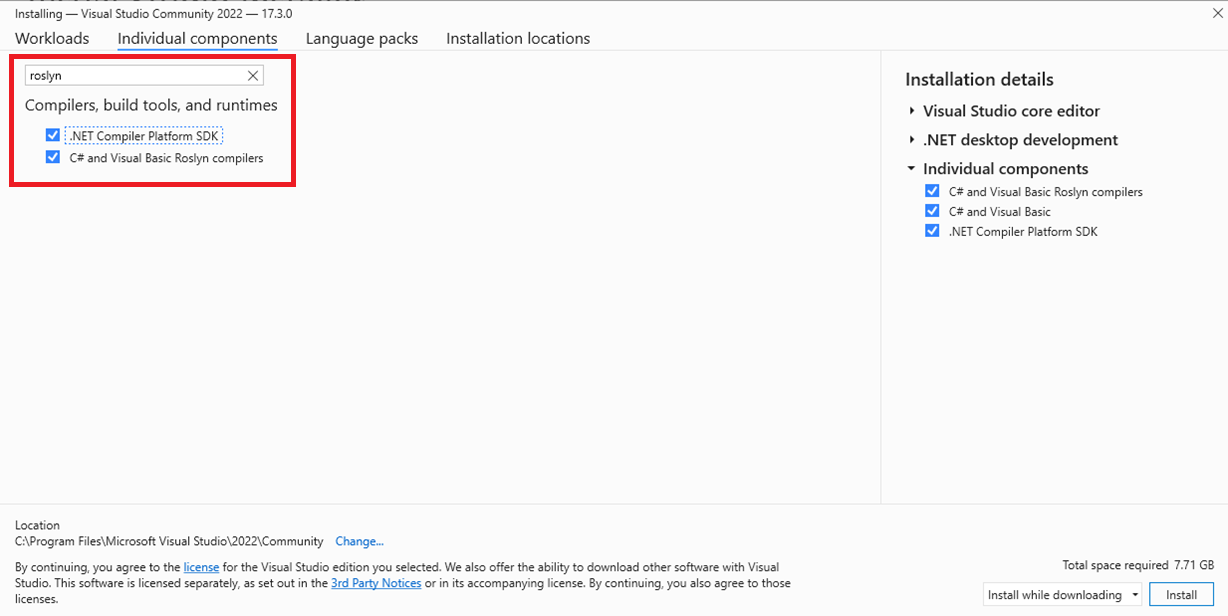
Ouvrez Codecepticon, attendez que tous les packages NuGet soient téléchargés, puis compilez la solution. Vous pouvez également télécharger une version Release précompilée.
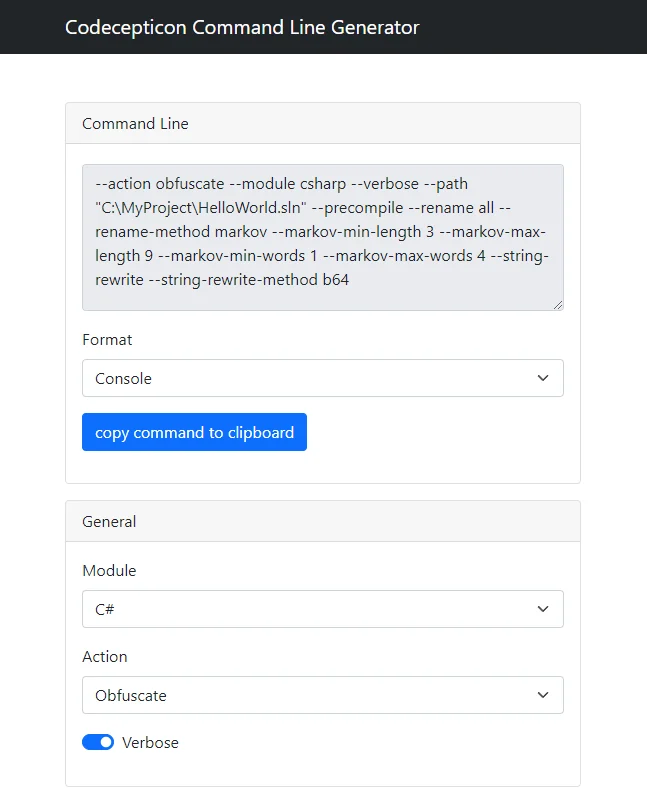
Il existe deux façons d'utiliser Codecepticon : soit en plaçant tous les arguments dans la ligne de commande, soit en passant un unique fichier de configuration XML. En raison du haut niveau de personnalisation pris en charge, il n'est pas recommandé de parcourir manuellement la sortie de --help pour tenter de déterminer quels paramètres utiliser et comment. Utilisez CommandLineGenerator.html et générez votre commande rapidement :
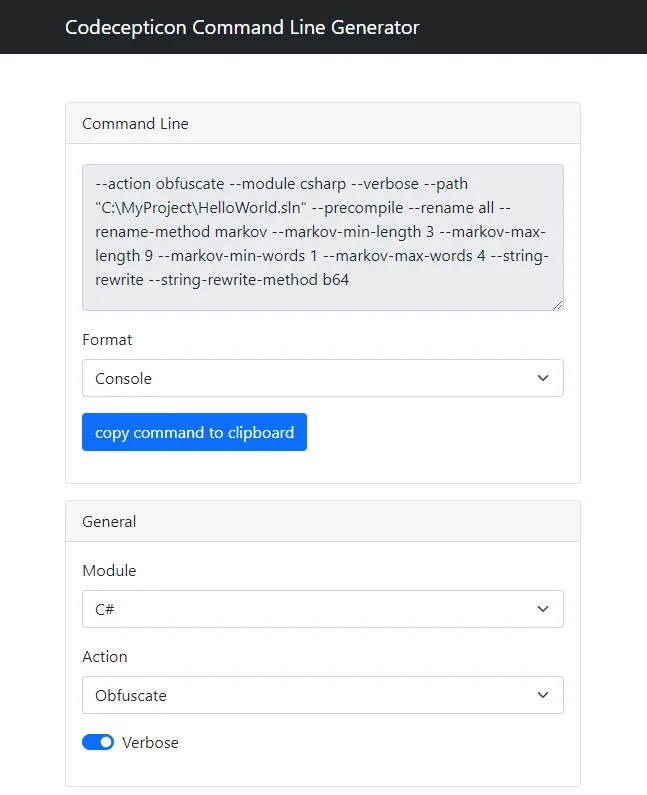
Le format de sortie du générateur de commandes peut être soit Console, soit XML, selon votre préférence. Les commandes Console peuvent être exécutées comme suit :
Codecepticon.exe --action obfuscate --module csharp --verbose ...etc
Lors de l'utilisation d'un fichier de configuration XML, comme suit :
Codecepticon.exe --config C:\Your\Path\To\The\File.xml
Si vous souhaitez approfondir le fonctionnement de Codecepticon, consultez ce document.
Pour des astuces que vous pouvez utiliser, consultez ce document.
L'obfuscation d'un projet C# est simple, il suffit de sélectionner la solution que vous souhaitez cibler. Notez qu'aucune sauvegarde de la solution elle-même ne sera effectuée, et que la solution actuelle sera celle qui sera obfusquée. Assurez-vous de pouvoir compiler indépendamment le projet cible avant d'essayer d'exécuter Codecepticon dessus.
L'obfuscation VBA fonctionne sur le code source lui-même plutôt que sur un document Microsoft Office. Cela signifie que vous ne pouvez pas passer un fichier doc(x) ou xls(x) à Codecepticon. Il devra s'agir du code source du module lui-même (appuyez sur Alt-F11 et copiez le code à partir de là).
En raison de la complexité des scripts PowerShell, ainsi que de la liberté qu'il offre dans la façon d'écrire des scripts, il est difficile de couvrir tous les cas limites et de garantir que le résultat obfusqué sera entièrement fonctionnel. Bien qu'il soit attendu que Codecepticon fonctionne correctement sur des scripts/fonctionnalités simples, l'exécuter sur des scripts complexes tels que PowerView ne fonctionnera pas - c'est un travail en cours.
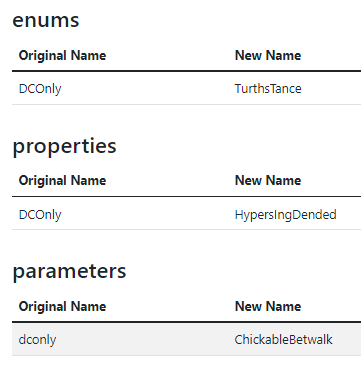
Après avoir obfusqué une application ou un script, il est très probable que les arguments de ligne de commande aient également été renommés. La solution consiste à utiliser le fichier de mappage HTML pour trouver les nouveaux noms. Par exemple, convertissons la ligne de commande suivante :
SharpHound.exe --CollectionMethods DCOnly --OutputDirectory C:\temp\
En parcourant le fichier de mappage HTML pour chaque argument, on obtient :
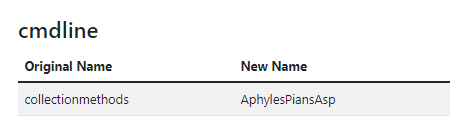
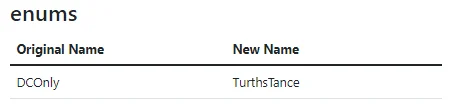
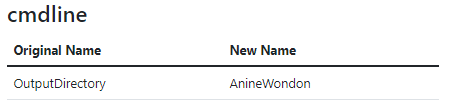
Et en remplaçant toutes les chaînes, le résultat est :
ObfuscatedSharpHound.exe --AphylesPiansAsp TurthsTance --AnineWondon C:\temp\
Cependant, certaines valeurs peuvent exister dans plusieurs catégories :