

MCP-God-Mode
 gmh5225/mcp-god-mode
你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
11年前
gmh5225/mcp-god-mode你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
 roostercoopllc/flipper-mcp
AI 驱动的 Flipper Zero MCP 服务器。通过 WiFi 使用 Claude 或任何 MCP 客户端控制 SubGHz、NFC、RFID、IR、BLE、GPIO 等。
 electroniccats/catsniffer-firmware
CatSniffer 的固件仓库,CatSniffer 是一款支持 BLE、Zigbee、Sub-1 GHz 等多协议的多协议物联网安全研究板,提供针对 CC1352 和 RP2040 微控制器的版本特定构建。
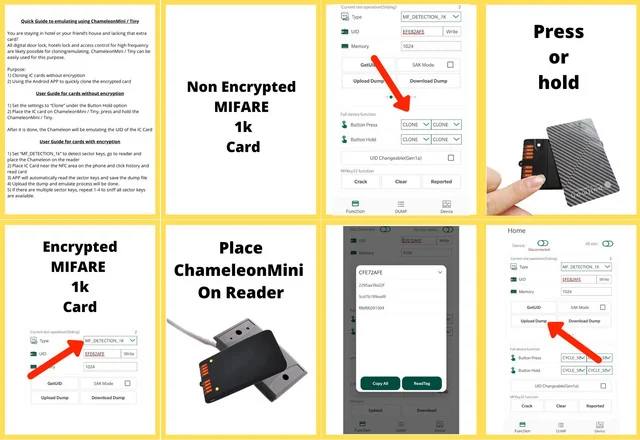 rfidresearchgroup/chameleonmini
用于模拟和克隆非接触式智能卡、读取标签、嗅探射频流量以及恢复 Mifare 访问密钥的便携式 NFC/RFID 安全工具。
 nfc-tools/milazycracker
Mifare Classic Plus - 针对 SCL3711 LibNFC USB 读卡器的 Hardnested 攻击实现
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
一个基于 libnfc 的 NFC 卡片操作便捷 API。
 nfc-tools/mfoc
离线嵌套攻击工具,使用已知默认密钥或用户提供的密钥恢复 MIFARE Classic 认证密钥,用于评估 NFC/RFID 卡的安全性。
 nfc-tools/mfcuk
利用 DarkSide 和 nested-auth 攻击从 MiFare Classic RFID 卡中恢复加密密钥,用于 NFC/RFID 系统的安全测试。
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 ikarus23/mifareclassictool
一个用于读取、写入、分析等操作 MIFARE Classic RFID 标签的 Android NFC 应用。
 rfidresearchgroup/chameleonultra
基于NRF52840的新一代变色龙使卡片模拟的性能更加稳定,并赋予了变色龙读取、写入和解密卡片的能力。
 greatscottgadgets/hackrf
低成本开源软件定义无线电平台,提供硬件设计与固件,支持 1 MHz 至 6 GHz 的射频发射、接收与信号分析。
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 ghostesp-revival/ghostesp
面向 ESP32 的开源无线研究平台。