

bba
 openbba0/bba
Android 应用克隆沙箱,带有 Frida 风格的 CLI,可启动或附加到克隆的应用,并使用 Gum Interceptor 和 Stalker 钩子注入 QuickJS 脚本。
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
283天前
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
 darkcodelabs/darkroute
反ALPR监控PWA。摄像头存档保存在设备上。
 githubsecuritylab/seclab-taskflows
用于审计源代码、分类问题以及检测 Web、Android 和 iOS 项目漏洞的示例 AI-agent 任务流和 MCP 服务器。
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。
 grapheneos/vanadium
面向 GrapheneOS 的隐私与安全强化 Chromium 构建,提供 WebView 和默认浏览器,并包含操作系统级强化与兼容性修复。
 uazo/cromite
面向 Android、Windows 和 Linux 的加固版 Chromium/Bromite 分支,内置广告拦截、反指纹缓解措施和注重隐私的补丁。
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 ejfkdev/avdroot
用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 ejfkdev/dae
基于配置驱动的 Dart AOT 快照分析器,可导出与 blutter 兼容的符号和结构体,供 IDA、radare2 和 Frida 使用,并能将函数反编译为 dart-analyze-clean Dart,无需 Dart SDK。
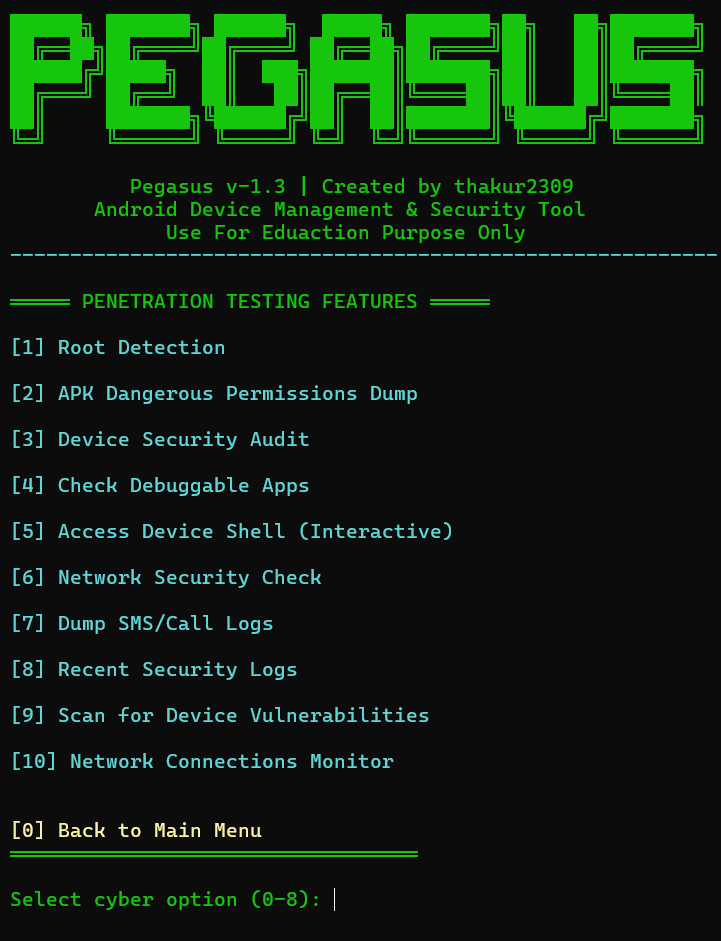 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 fkie-cad/sandroid_dexray-intercept
一款Android恶意软件分析工具,通过挂钩应用程序在密码学、文件系统、数据库、网络通信和进程操作方面的行为,创建全面的运行时配置文件。