

SecretSifter
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 ambitsecurity/jshound
从 Web 应用发布的 JavaScript 中找出它发出的每一个 API 请求:方法、URL、请求体、请求头和 GraphQL 操作。一条命令搞定。
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
面向 Python Web 服务器、无服务器函数和 MCP 服务器的运行时应用自我保护,无需签名即可检测攻击、提示注入和数据泄露。
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 les-k/wp-secure-mcp
一个通过 REST API 暴露 MCP 服务器的 WordPress 插件,其核心在于安全模型——通过完全不存在该攻击面,从而封堵了 CVE-2026-15015 的 OAuth 绕过形态。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
为AI代理强制执行最小权限委派,使用经过签名且限定范围的凭据。为子代理授予狭窄的能力和资源,在执行前验证操作,并防止权限提升。
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI 对 libinjection 的绑定,提供 SQL 注入和 XSS 检测功能,并带有针对 Web 应用安全的上下文特定 API。
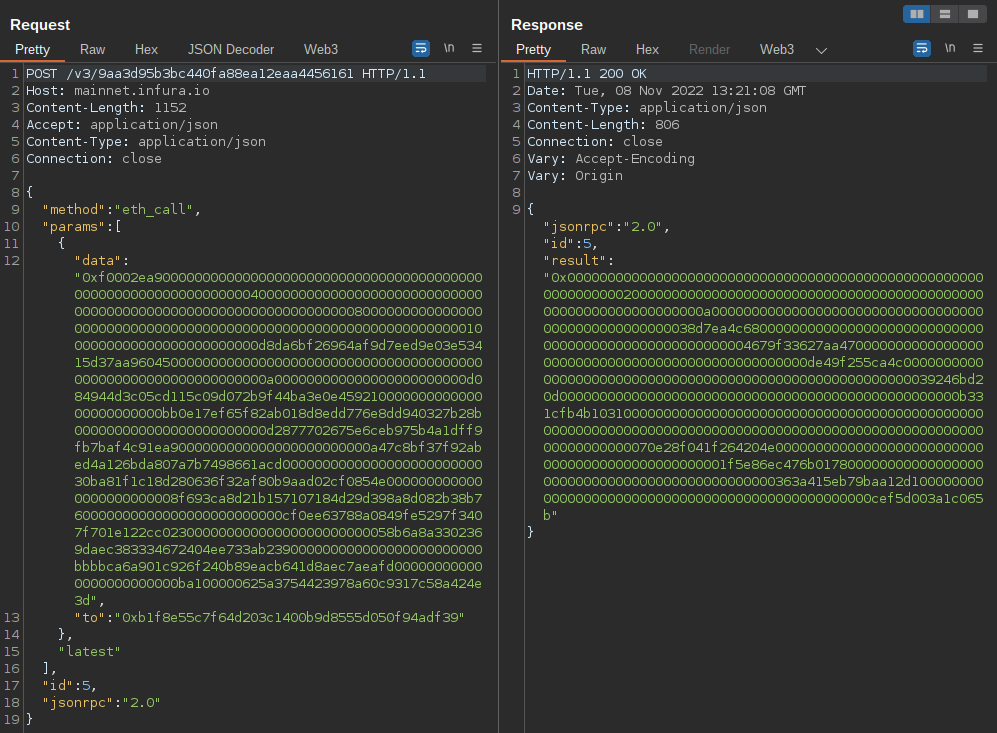 uwctcjnwlk/web3-decoder
Burp Suite 扩展,用于解码以太坊 JSON-RPC 调用和智能合约交互,支持多条链并自动获取 ABI。