

c2detect
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
defensive-toolsioc-managementthreat-feeds-aggregators+8
35
 burrowers/garble
通过包装 Go 工具链来混淆 Go 构建,将标识符、包路径和位置数据替换为哈希值,并剥离调试和构建信息。
 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。
 uazo/cromite
面向 Android、Windows 和 Linux 的加固版 Chromium/Bromite 分支,内置广告拦截、反指纹缓解措施和注重隐私的补丁。
 apify/crawlee
Node.js 网页抓取和浏览器自动化库,用于构建可靠的爬虫,支持 HTTP 和无头浏览器、代理轮换以及类人指纹。
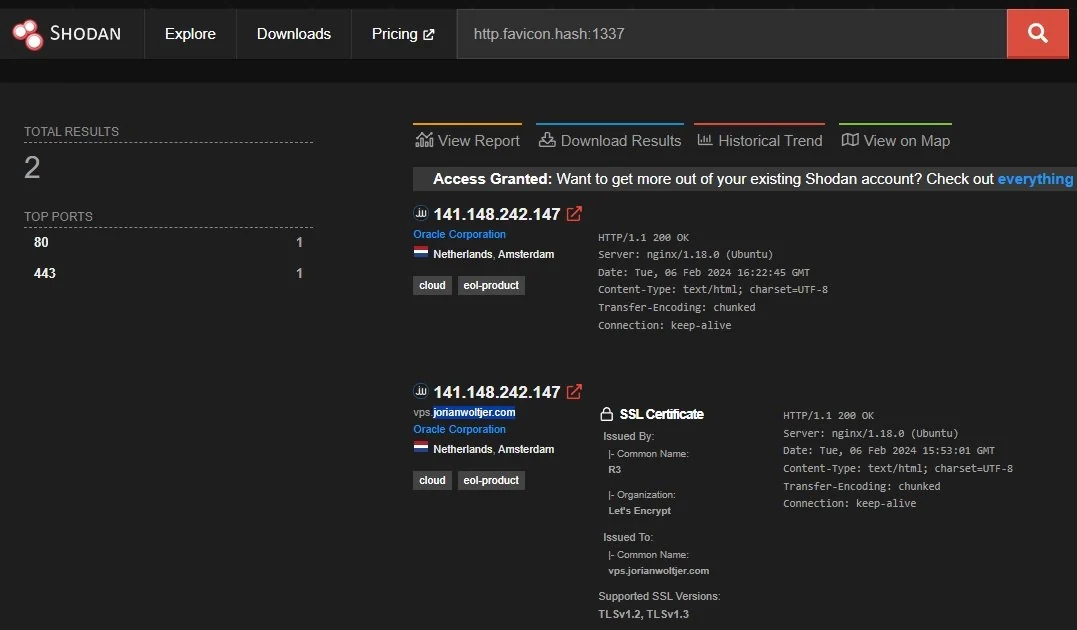 jorianwoltjer/shodan-favicon-preimage
生成一个在 Shodan 上可得到任意目标哈希的 favicon
 diprajpatra/selenium-stealth
用于 Selenium Chrome 的隐身层,可改变浏览器指纹和自动化信号,以规避机器人检测并维持 reCAPTCHA v3 评分。
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
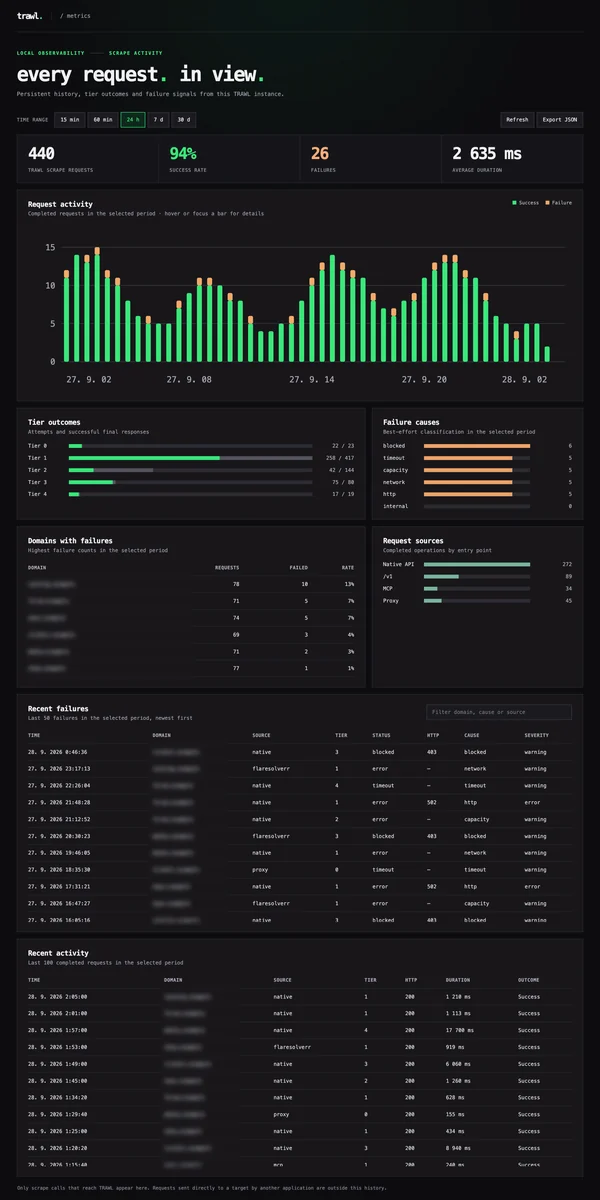 germondai/trawl
自托管抓取引擎——绕过任何 JS 挑战与验证码:Cloudflare、Turnstile、reCAPTCHA、hCaptcha、GeeTest。FlareSolverr 与 Byparr 的替代方案,可作为你的 *arr 技术栈的直接替换。
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 cisagov/findcdn
通过指纹识别 HTTPS 头、CNAME 记录和 WHOIS 数据来扫描域名,以识别其使用的内容分发网络 (CDN),支持 JSON 输出和模块扩展。
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 m4elstr0m/gophoner
同时检查一个电话号码是否在热门应用和网站上注册,无需任何前提条件 📞
 gmh5225/disk-spoofer
基于内核驱动的磁盘大小和扇区查询欺骗程序,可规避 Windows WMIC 查询。