基于Web的对手仿真平台,通过Go代理在Windows终端上编排Atomic Red Team测试,具备MITRE ATT&CK映射、APT仿真计划和检测规则关联功能。
你一直想要的 Atomic Red Team UI
基于 Web 的对手仿真平台与 Atomic Red Team 测试编排工具。




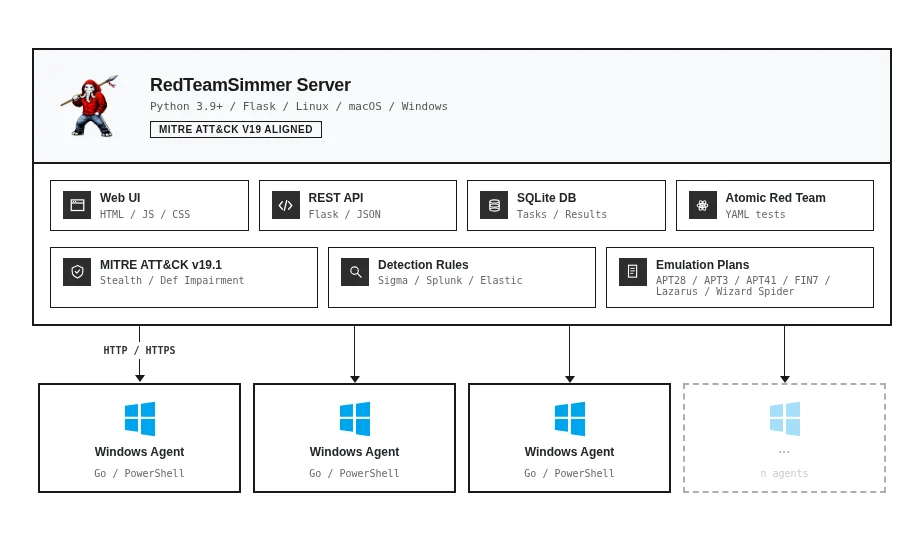
RedTeamSimmer 是一个开源的、基于 Web 的对手仿真平台,提供现代化 UI,用于在企业 Windows 环境中编排 Atomic Red Team 测试。它最初是为 DEF CON Trainings 的“Mastering Breach and Adversarial Attack Simulation”培训而创建的。传统的原子测试执行需要记住 PowerShell 语法、手动管理每个端点的前置条件,并收集分散且缺乏集中可见性的结果。RedTeamSimmer 通过 Flask 服务器、轻量级 Golang 代理和实时 Web 界面解决了这一问题,使安全团队只需点击几下即可执行映射到 MITRE ATT&CK 的技术。操作人员可将代理部署到多个端点,浏览完整的 ATT&CK 目录,运行测试并自动处理前置条件,还能从单一仪表板监控实时彩色编码输出。
RedTeamSimmer 弥合了复杂对手仿真工具与实际可用性之间的差距——为你带来 Atomic Red Team 的强大能力,并配备简洁直观的界面。
它还内置了使用 Atomic Red Team 建模的对手仿真计划,覆盖真实威胁行为者,包括 APT28、APT3、APT41、FIN7、Lazarus Group 和 Wizard Spider,用于多阶段攻击仿真。针对 Sigma、Splunk 和 Elastic Security 的检测规则映射可帮助蓝队识别覆盖缺口并验证告警。完整的操作历史提供合规所需的完整审计轨迹。专为红队、蓝队、紫队演练、EDR/AV 测试和培训而设计。
RedTeamSimmer 由 BreachSimRange 团队创建并维护。最初的 RedTeamSimmer 由 @abhijithbr 创建。
RedTeamSimmer 首次公开亮相于 DEF CON Singapore Demo Labs 2026。Demo Labs 展示环节用于向安全社区演示该平台的对手仿真能力以及实时原子测试执行。
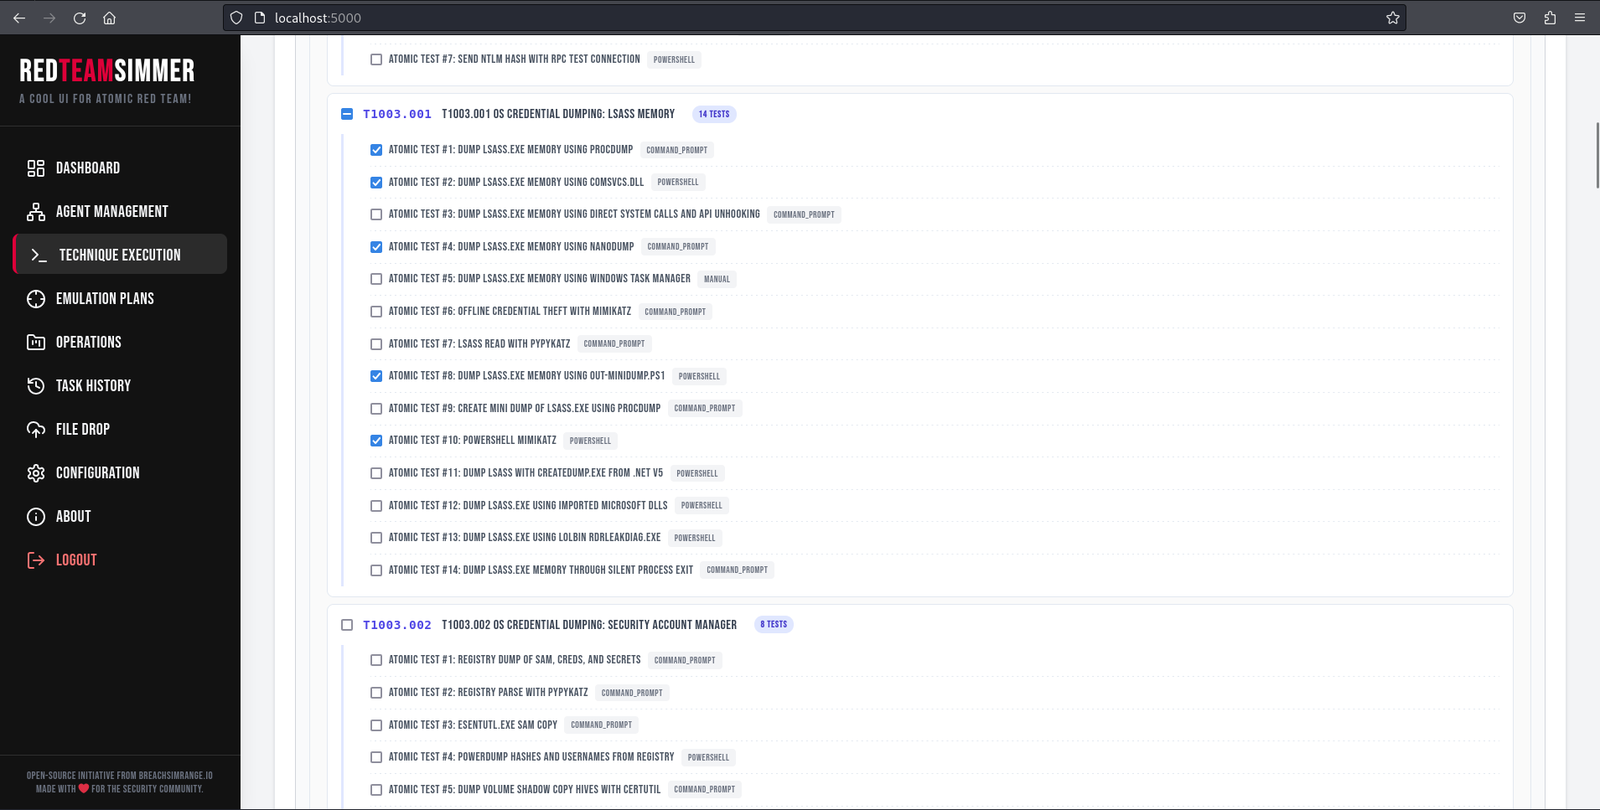
RedTeamSimmer 按 MITRE ATT&CK 战术组织所有原子测试,使浏览和选择要执行的技术变得简单。
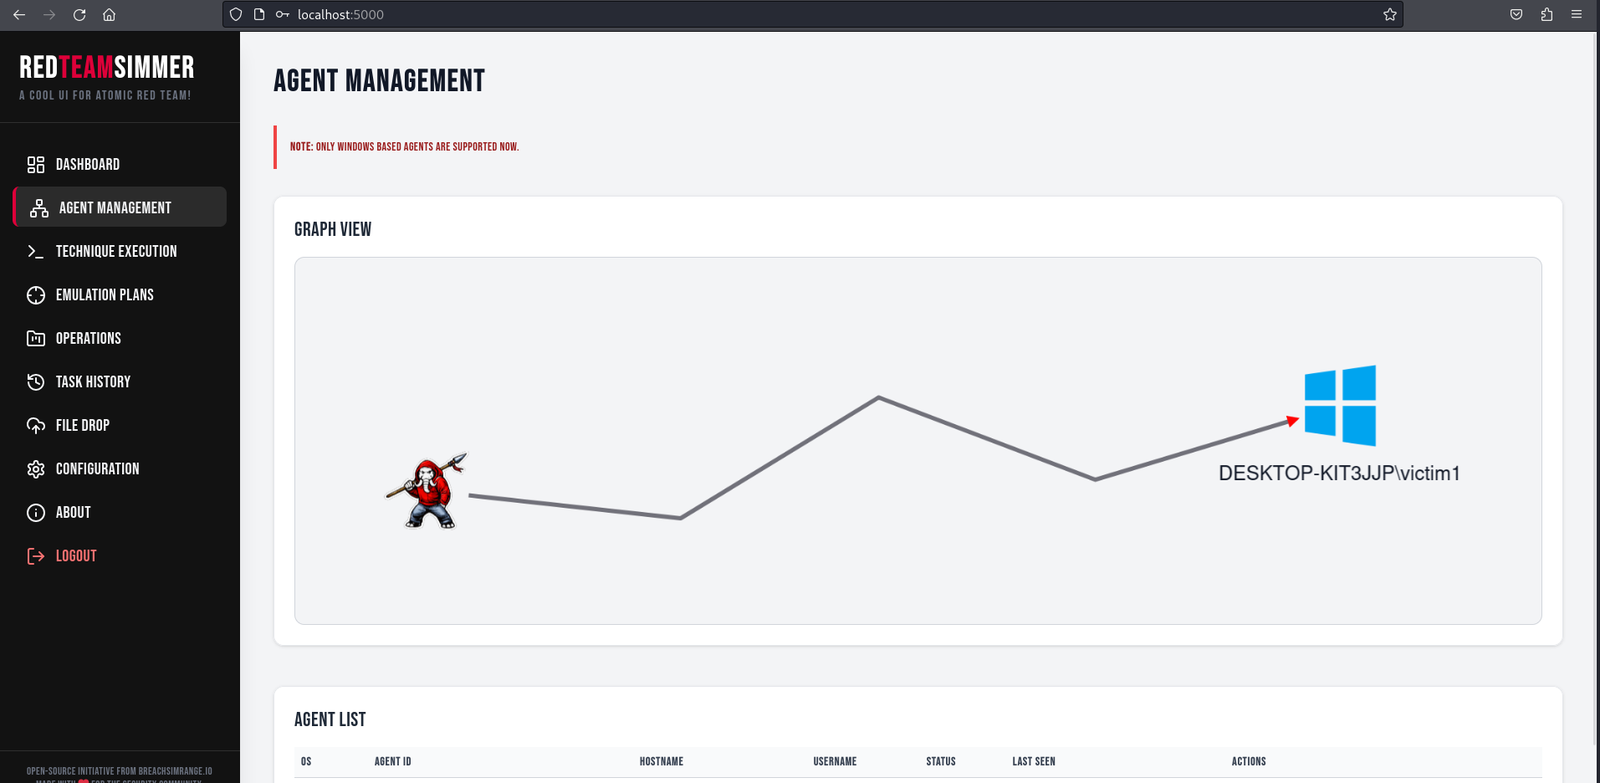
在目标系统上部署轻量级代理,并从中央服务器远程编排测试执行。
注意: 目前仅完全支持 Windows 代理。Linux/macOS 代理支持计划在未来版本中提供。
测试输出会在代理执行时实时流式显示,而不是等到完成后才显示,因此你可以观察前置条件运行、主命令触发以及清理动作发生的过程。输出类型——stdout、stderr 和代理消息——可独立切换以减少噪声。每个测试阶段由装饰性日志横幅分隔,单独计时,并在完成时立即显示退出代码。
原子测试通常需要在执行前准备好工具或文件。RedTeamSimmer 会解析 YAML 测试定义,运行 prereq_command 检查依赖是否已满足;如果未满足,则运行 get_prereq_command 进行安装。随后会进行重新验证步骤,确认前置条件已就绪,再触发主命令。如果你想跳过此过程——例如已经准备好目标环境——UI 提供手动覆盖选项以直接运行测试。
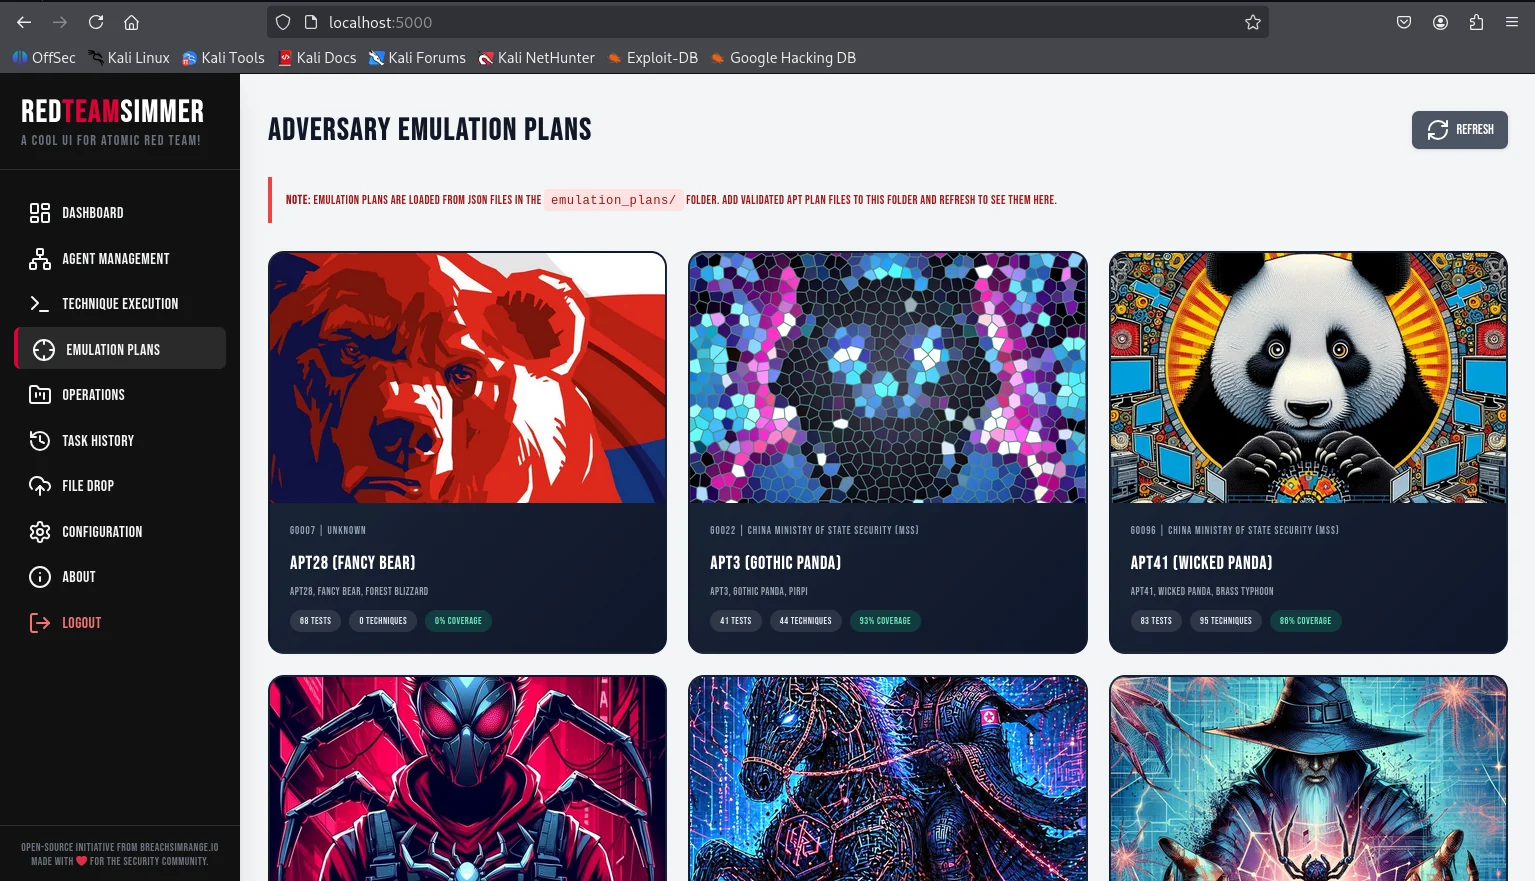
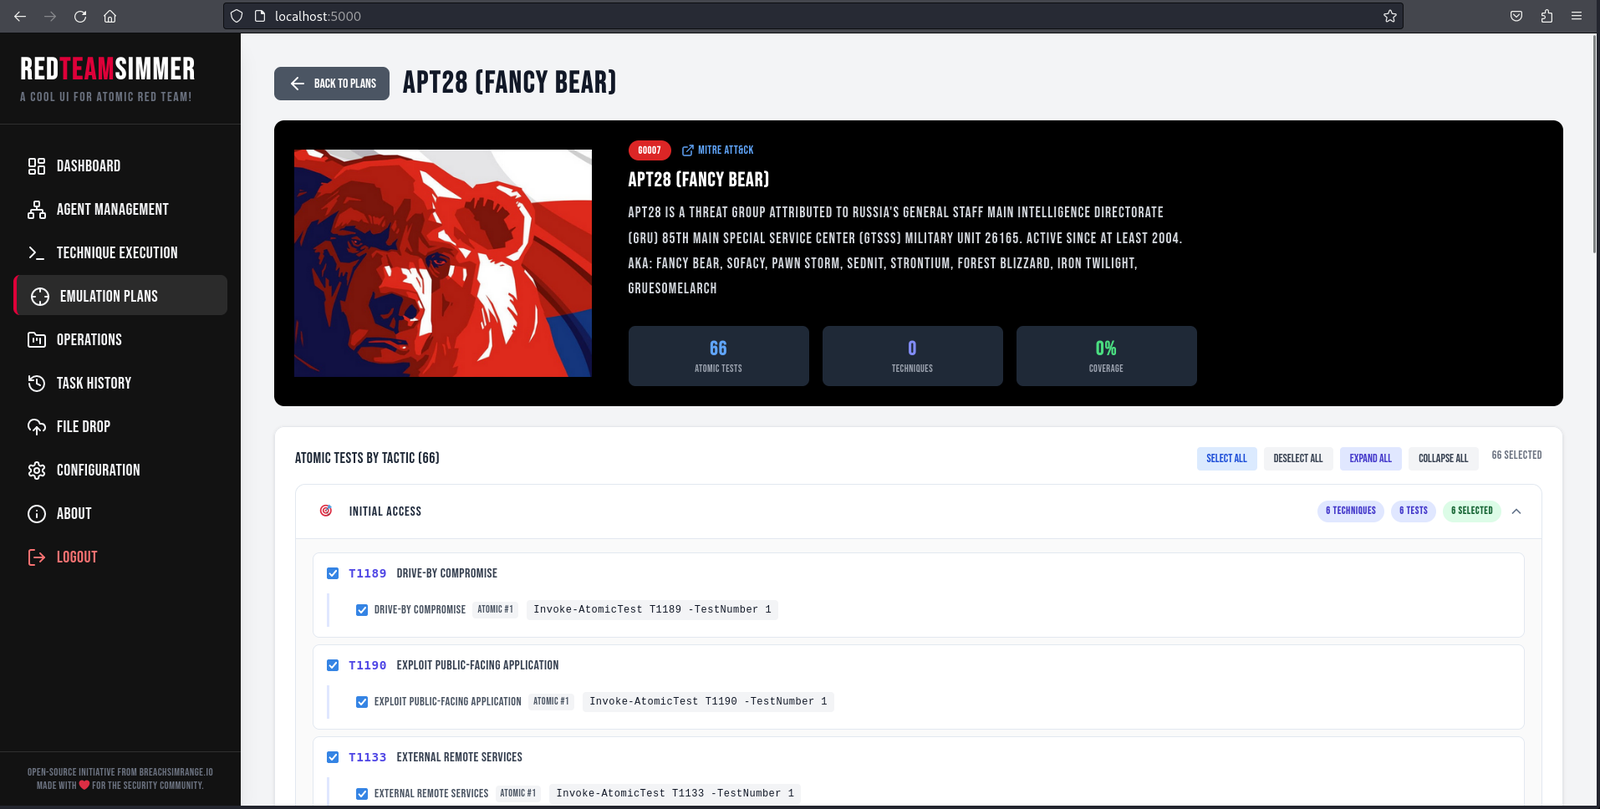
RedTeamSimmer 内置基于真实世界 APT 战术建模的预构建仿真计划。每个计划将 Atomic Red Team 测试串联起来,并映射到相应 MITRE ATT&CK 组织档案中记录的技术,因此你可以按顺序执行该行为者的杀伤链,而不是运行孤立技术。计划以 JSON 定义,完全可编辑且可扩展——你可以修改顺序、添加或移除技术,或使用自定义计划构建器从零开始构建自己的计划。
内置计划:
| 威胁行为者 | 来源 | 重点 |
|---|---|---|
| APT28 (Fancy Bear) | 俄罗斯 - GRU 26165 部队 | 政府间谍活动、选举干预、凭据收集 |
| APT3 (Gothic Panda) | 中国 - MSS | 航空航天、国防和电信目标 |
| APT41 (Wicked Panda) | 中国 - 双重用途 | 混合间谍活动与以经济利益为动机的入侵 |
| FIN7 (Carbanak) | 经济利益驱动(eCrime) | POS 恶意软件、零售和酒店行业入侵模式 |
| Lazarus Group | 朝鲜 - RGB | 金融盗窃、破坏性攻击、加密货币操作 |
| Wizard Spider | 经济利益驱动(eCrime) | Ryuk/Conti 勒索软件杀伤链、凭据访问、横向移动 |
每个计划都包含攻击链顺序、用于测试依赖项的 -GetPrereqs 标志,以及用于导出 ATT&CK Navigator 层的 MITRE 技术 ID。执行会在一个或多个代理上按顺序运行技术,并逐步捕获完整输出。
仪表板提供单一视图,显示在线/离线状态的活跃代理、已执行仿真总数、技术覆盖数量、成功与失败统计、最近任务历史,以及用于快速分诊的失败操作列表。
三种图表类型可视化运营态势——用于任务状态分布的环形图、用于战术覆盖的柱状图,以及用于代理状态分布的饼图。
MITRE ATT&CK 热图会根据 ATT&CK 矩阵渲染已执行技术,并以颜色编码状态(已完成、失败、运行中、待处理)显示,可点击查看详细输出,并随操作进展实时更新。
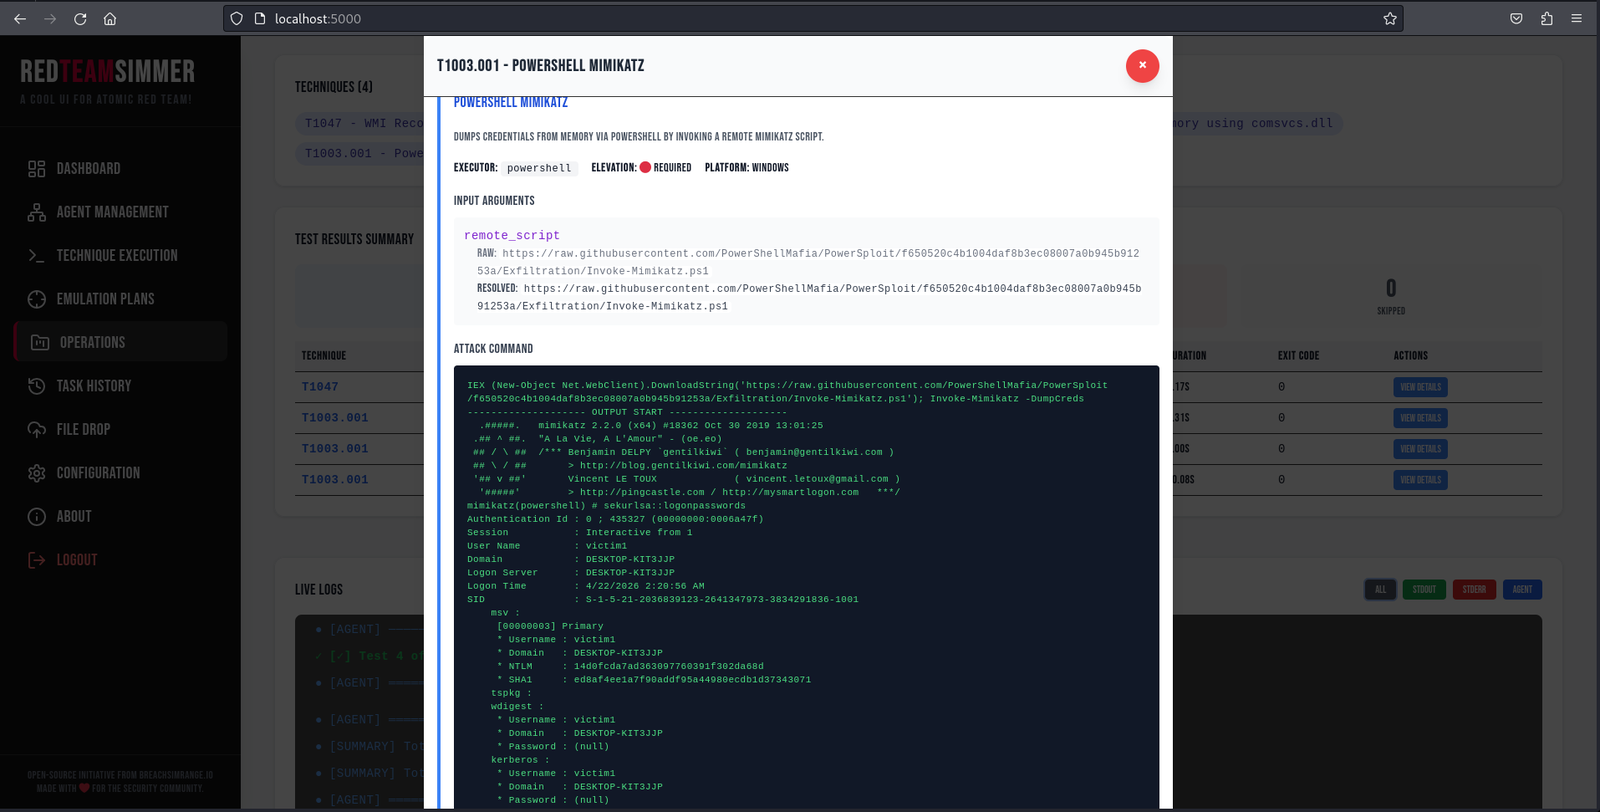
详情模态框用于深入查看单次技术执行。执行摘要会一目了然地显示技术 ID、退出代码和持续时间,随后是测试名称、描述、执行器和平台的解析明细。输入参数会同时以原始形式(带变量占位符)和解析后形式(带实际值)显示,因此你可以准确看到运行了什么。前置条件、主命令和清理部分各自显示其输出流并带语法高亮。清理命令会显示以供参考,但不会自动执行。外部链接会跳转到 MITRE ATT&CK、SigmaHQ 和 Atomic Red Team 仓库,便于进一步调查。
每个已执行技术都会与来自三个来源的检测规则进行关联:
规则会根据技术 ID 自动匹配,并提供每项技术的计数摘要以及可展开的完整查询内容视图。直接链接会跳转到上游规则仓库。规则数据库为本地离线数据库,因此执行期间不会触发外部 API 调用——这在受限或气隙环境中运行时非常有用。
操作视图列出每个操作及其状态、进度和时间戳。运行中的操作可在界面中暂停、恢复或停止。进度以完成百分比条显示,点击任意操作会打开完整执行时间线,其中包含按技术划分的结果表(状态、持续时间、退出代码)以及用于调试特定运行的可筛选日志视图。
当仿真需要目标上的特定技术文件夹时,服务器会将其打包为 ZIP 归档并分发到选定的代理。代理会在执行开始前确认成功解压,测试完成或代理正常关闭后,已暂存文件会被移除。
代理列表显示每个已注册代理及其状态指示器,并附带主机名、用户名、操作系统、架构和最后在线时间。AV 检测结果按代理显示,因此你可以准确看到目标上安装了哪些安全产品。代理配置——启动持久化、抖动时间、元数据——可从 UI 修改,无需重新部署二进制文件。远程关闭操作会干净地移除代理及其痕迹:注册表项、计划任务和投放文件。
让服务器运行起来的最快方式。Docker 会自动处理所有 Python 依赖和环境隔离。
git clone https://github.com/breachsimrange/RedTeamSimmer.git cd RedTeamSimmer



