

LazyOwn
 grisuno/lazyown
红队框架与多操作员C2平台,具备AI代理、可塑植入物、rootkit、钓鱼引擎以及覆盖完整攻击杀伤链的741条CLI命令。
penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
299
 aeromodes/8cryptdo
针对 8BitDo 固件加密方法的逆向工程文档与工具

 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
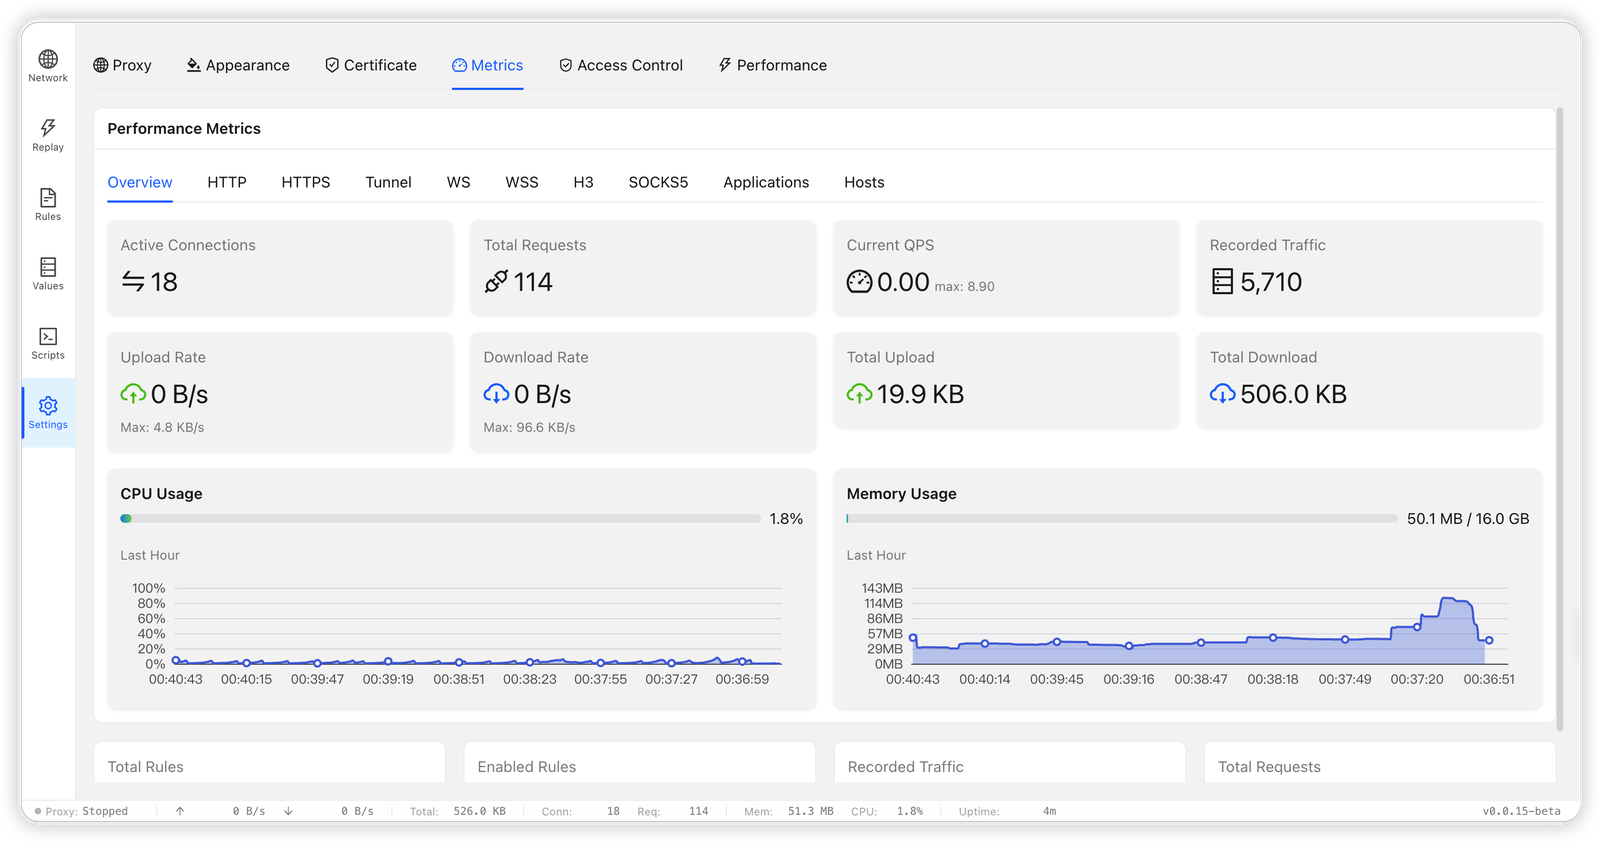 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 florentineprinzessinzusachsen/badbox-h713-projector
针对 Allwinner H713 Android 投影仪上 BadBox 恶意软件的分析与清理指南:ADB 访问、感染证据、固件备份、dropper 移除与验证。
 123wwwa/flowname
下一代 JavaScript 标识符恢复,借助 LLMs。
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 hasamba/dfir-companion
DFIR 取证配套服务器 + 捕获扩展
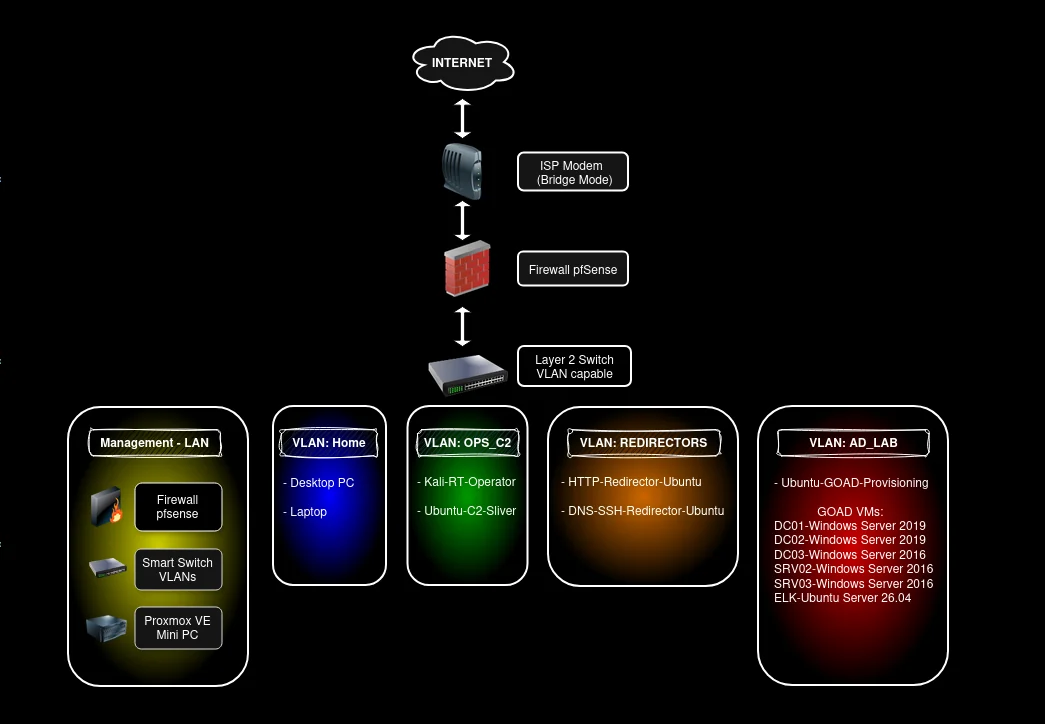 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
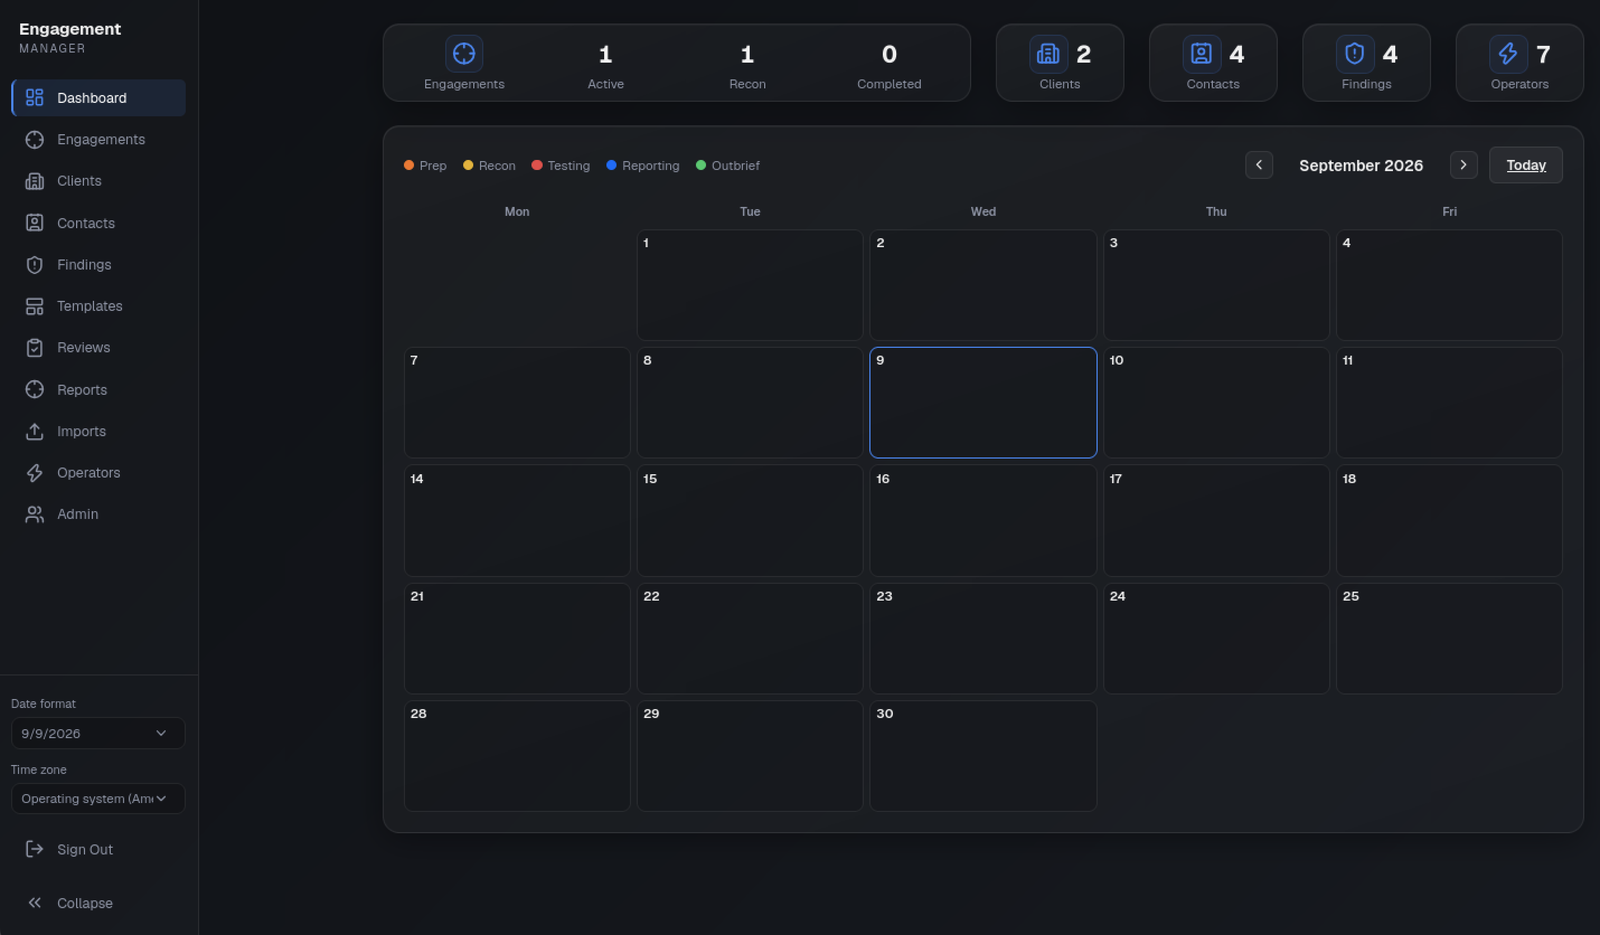 leebaird/engagement-mgr
Engagement Manager 是一个用于跟踪攻击性安全项目的 Web 应用程序。它采用现代 UI,基于 Next.js、Prisma 和 PostgreSQL 构建。
 ooafa/bucketbuster
扫描 Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei 和 Baidu 的公共云对象存储端点,以查找可列出存储桶和暴露的对象。
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
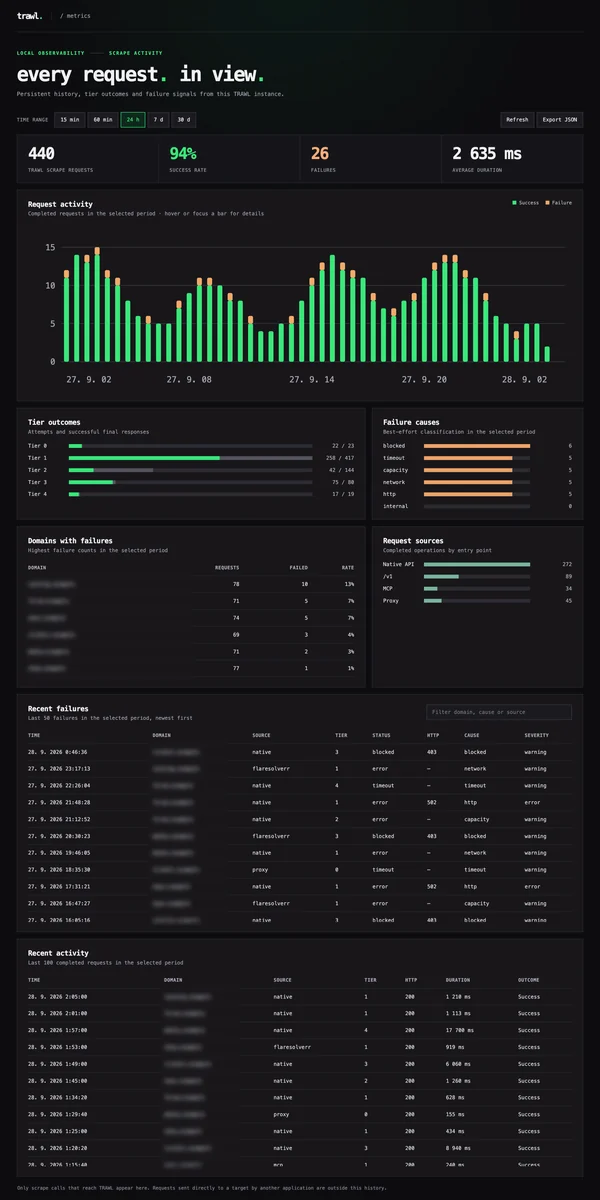 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。