bpfjailer
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
authentication-authorizationdefensive-toolsprivilege-escalation+3
86
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 gmh5225/gatekeeper
基于 Go 的自托管 SSH 访问网关,支持 OIDC/LDAP 认证、RBAC、MFA、会话录制、审计导出、静态加密、IP 规则和策略执行。
 wireguard/wireguard-tools
跨平台命令行工具,用于配置 WireGuard VPN 隧道,提供密钥生成、对等节点管理以及通过 wg 和 wg-quick 快速设置接口的功能。
 falcosecurity/falco
实时云原生 Linux 运行时安全代理,通过监控系统调用及容器/Kubernetes 元数据来检测异常行为和威胁。
 kanidm/kanidm
自托管身份管理平台,提供 WebAuthn 通行密钥、OAuth2/OIDC 单点登录、SSH 密钥分发、RADIUS 和 LDAP 集成,用于现代身份验证。
 spiffe/spire
用于验证运行中的服务、签发 SPIFFE ID/SVID,并为 Kubernetes、容器和云环境提供 mTLS 和 JWT 身份验证的工作负载身份平台。
 keycloak/keycloak
开源身份与访问管理,适用于现代应用和服务
 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 pritunl/pritunl
通过 OpenVPN 提供分布式企业 VPN 连接,具备集中管理、身份验证,并为云环境和本地环境提供加密隧道。
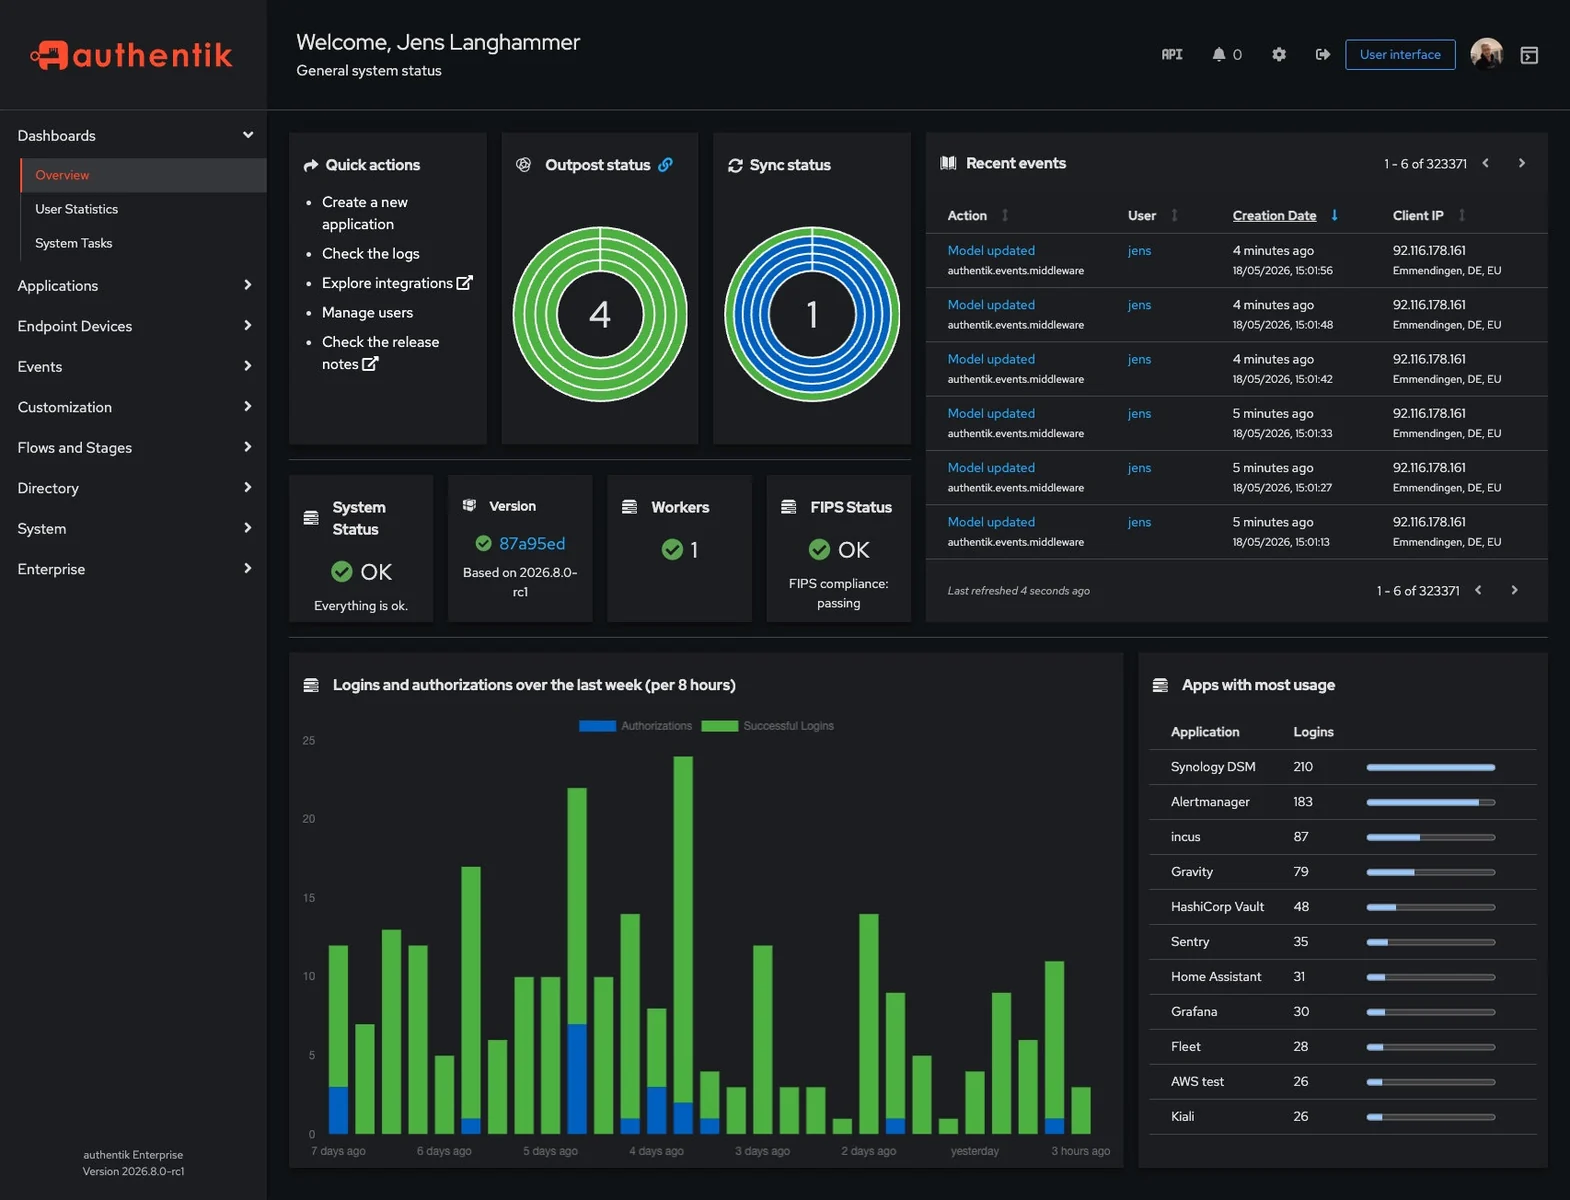 goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。
 dexidp/dex
OpenID Connect (OIDC) 身份与 OAuth 2.0 提供程序,支持可插拔连接器
 openwisp/openwisp-controller
网络和 WiFi 控制器:配置下发、配置管理和更新(通过 openwisp-config 拉取或通过 SSH 推送)、x509 PKI 管理等。主要针对 OpenWRT,但也设计为可在其他系统上运行。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 huntandhackett/antignis
通过将网络数据导入中央数据库、创建 Active Directory 组并生成 GPO,自动化 Windows 主机防火墙管理,以实现一致的防火墙规则执行。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 freeradius/freeradius-server
面向 RADIUS、DHCPv4/v6、DNS、TACACS+ 和 VMPS 的高性能多协议 AAA 服务器,集中处理网络认证、授权和计费。