

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 capture0x/confirmesc
Linux 提权枚举工具,可确认可利用性并给出精确的 root shell 命令——无需再搜索 GTFOBins。包含 MCP 服务器 + AI 代理技能。
 capture0x/adstrike
AI 驱动的模块化 Active Directory 红队框架,用于授权渗透测试、AD 枚举、攻击路径分析、Kerberos/ADCS 工作流、报告、操作员自动化以及 MCP 服务器集成。
 gmh5225/mcp-god-mode
你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
 kr0no/bloodhound-shell
一个用于 BloodHound API 的交互式命令行 shell。

 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
 vqkro/ddossnake
Go load and stress testing tool with L7 HTTP and L4 raw TCP/UDP modes, multi-threaded workers, live rate graph, and a Windows GUI plus cross-platform…
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 kypvas/red-team-map
红队行动架构图综合操作员参考——从基础设施到影响
 onescripter/wmiexec
使用仅 WMI 和 PowerShell(非远程处理)远程执行 Windows 命令并捕获输出。
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
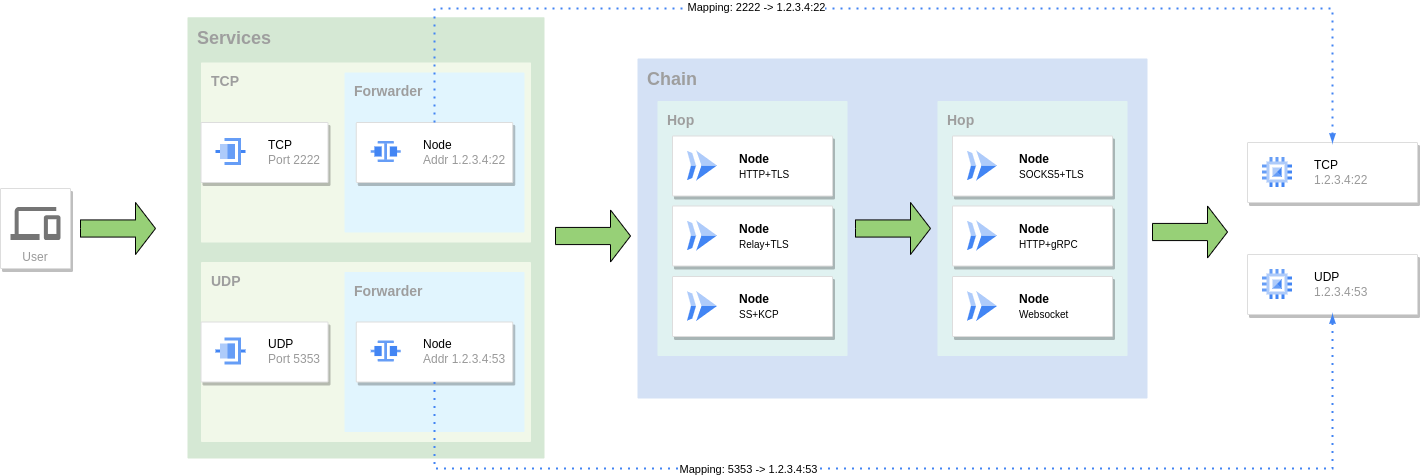 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。