

ai-pentest-agent
 infobyte/ai-pentest-agent
独立自主的 AI 渗透测试代理,具备 plan→act→judge 循环、通用技能、破坏性操作门控以及可替换的 LLM 提供商,并附带一个用于演示的易受攻击 API 目标。
vulnerability-analysisscripting-automationweb-application-exploitation+6
12
infobyte/ai-pentest-agent独立自主的 AI 渗透测试代理,具备 plan→act→judge 循环、通用技能、破坏性操作门控以及可替换的 LLM 提供商,并附带一个用于演示的易受攻击 API 目标。
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 cumakurt/mudos
命令行多向量DDoS测试工具,具有129种体积、协议、应用和放大攻击向量,用于授权的弹性测试。
 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
 ambitsecurity/jshound
从 Web 应用发布的 JavaScript 中找出它发出的每一个 API 请求:方法、URL、请求体、请求头和 GraphQL 操作。一条命令搞定。
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 darkcodelabs/darkroute
反ALPR监控PWA。摄像头存档保存在设备上。
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 dragonjar/burpia
Burp Suite 扩展,通过人工智能实现被动漏洞检测。
 grayddq/eburst
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。
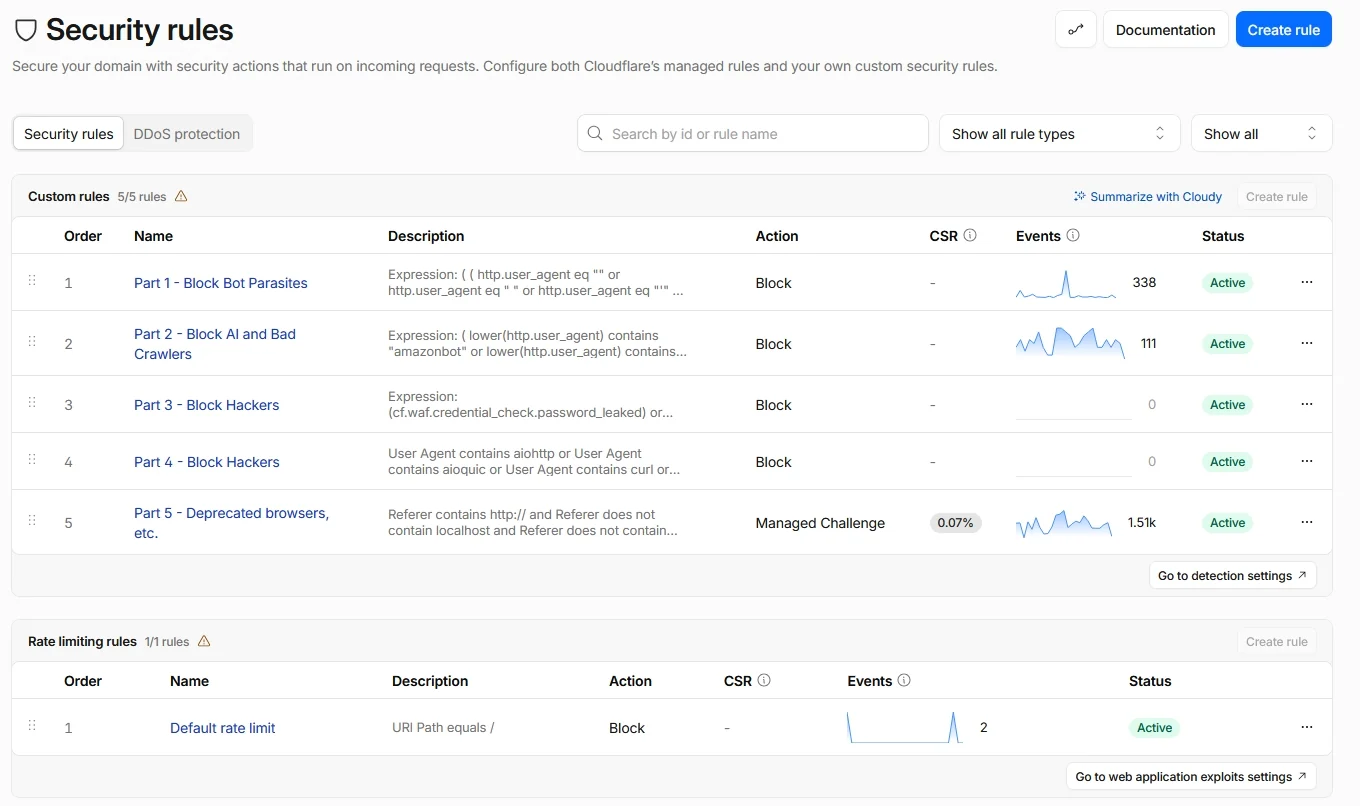 buybitart/cloudflare-security-art
Cloudflare 免费计划安全规则(零信任方法),适用于小型网站
