

summit
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 dragonjar/burpia
Burp Suite 扩展,通过人工智能实现被动漏洞检测。
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 d0ge/xsw
XML Signature Wrapping Burp Suite 扩展
 d0ge/websocketturbointruder
Burp Suite 扩展,用于通过自定义 Python 代码对 WebSocket 消息进行模糊测试,支持多引擎、HTTP 中间件路由和响应分析。
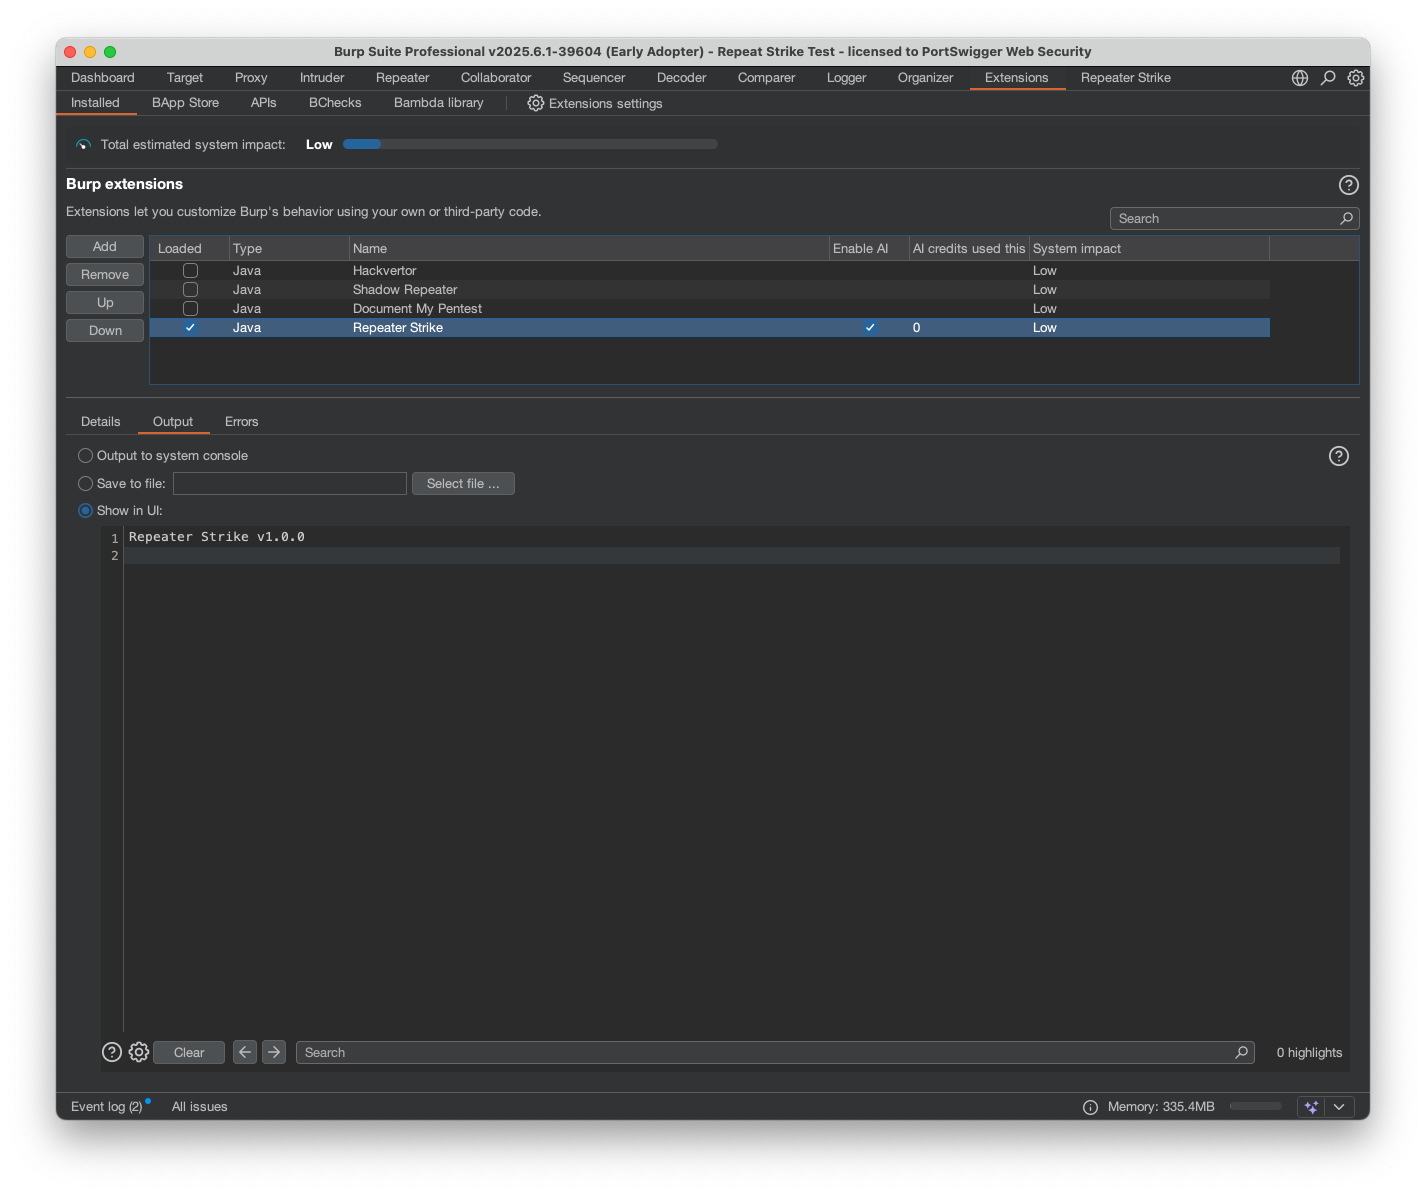 hackvertor/repeat-strike
Burp Suite 扩展,使用 AI 生成的正则表达式攻击规则来检测 IDOR 和访问控制缺陷,然后扫描代理历史记录以大规模发现类似问题。
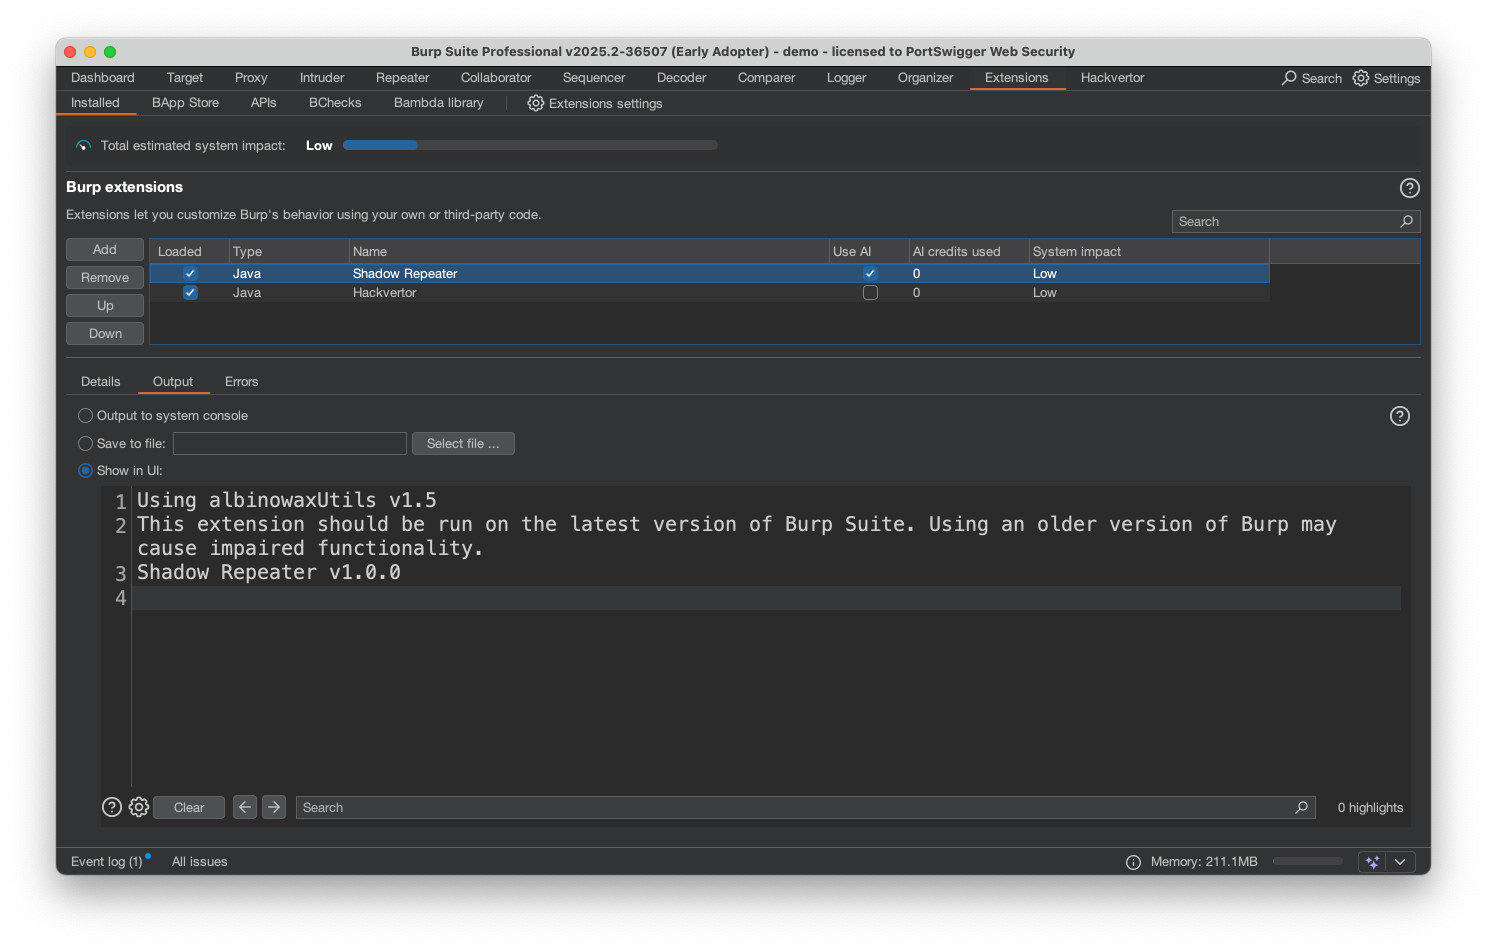 hackvertor/shadow-repeater
Burp Suite Repeater 扩展,可自动变异 payload 并分析响应,以发现路径遍历、SQL 注入、XSS 及其他 Web 漏洞。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
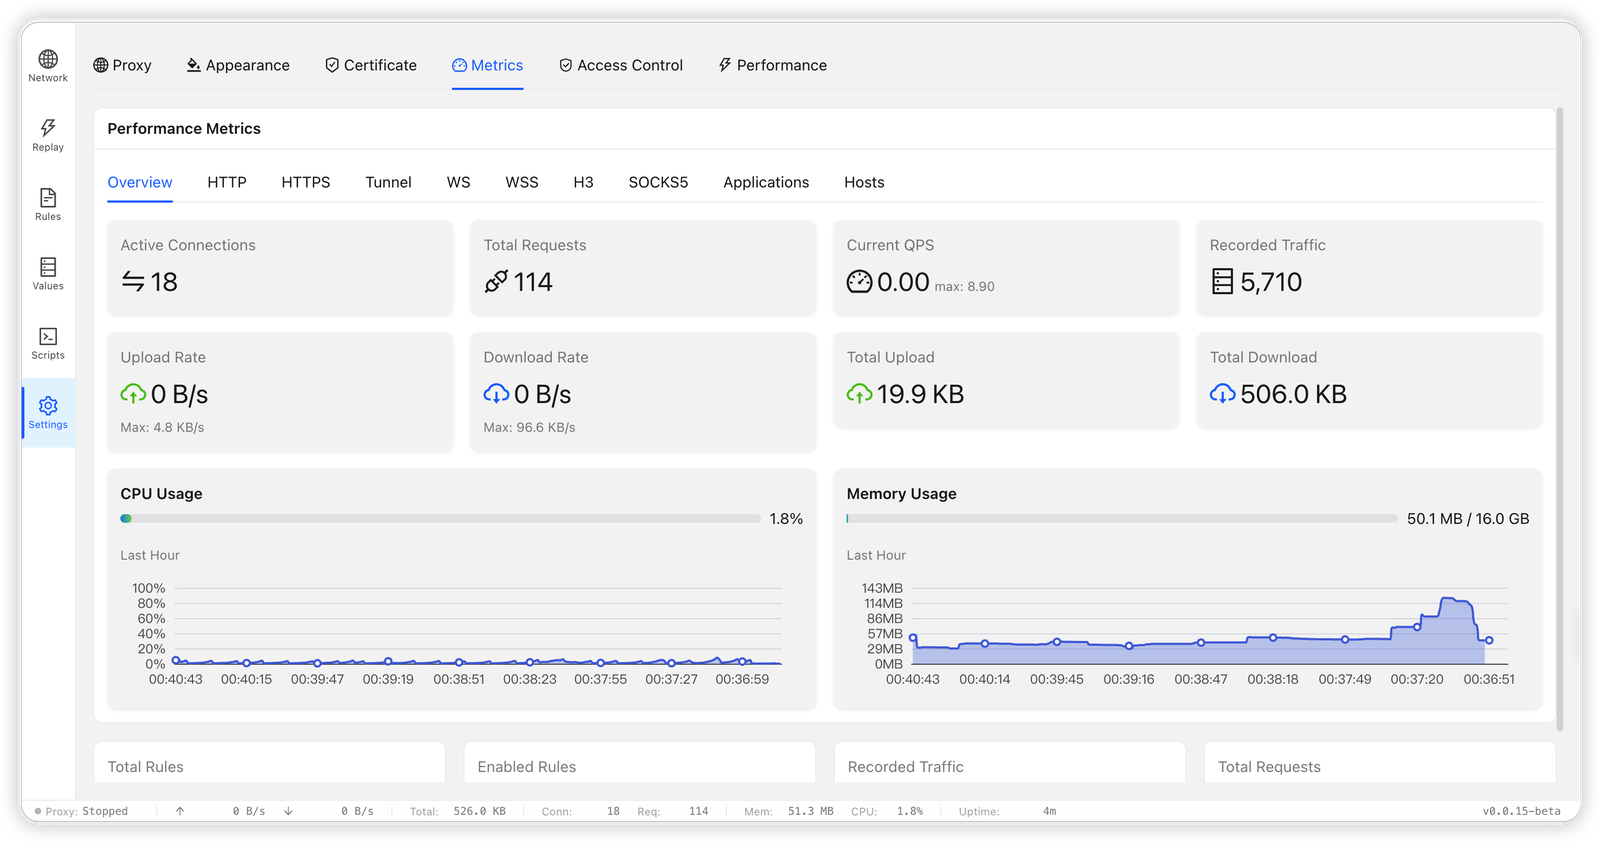 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。