

secbox
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
network-mappingvulnerability-analysismobile-app-pentesting+9
 ko0ler/homelab
GNS3 家庭实验室,记录了一个分段网络,包含 Cisco ASAv 防火墙、L3 核心、DMZ 以及一个 Active Directory 域,用于练习网络、系统管理和攻击性安全。
 woldann/exoproc
TypeScript 实现的 Windows x64 跨进程插桩——钩取函数、重定向线程,并读写另一进程的内存,无需 DLL 注入,也无需 CreateRemoteThread。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
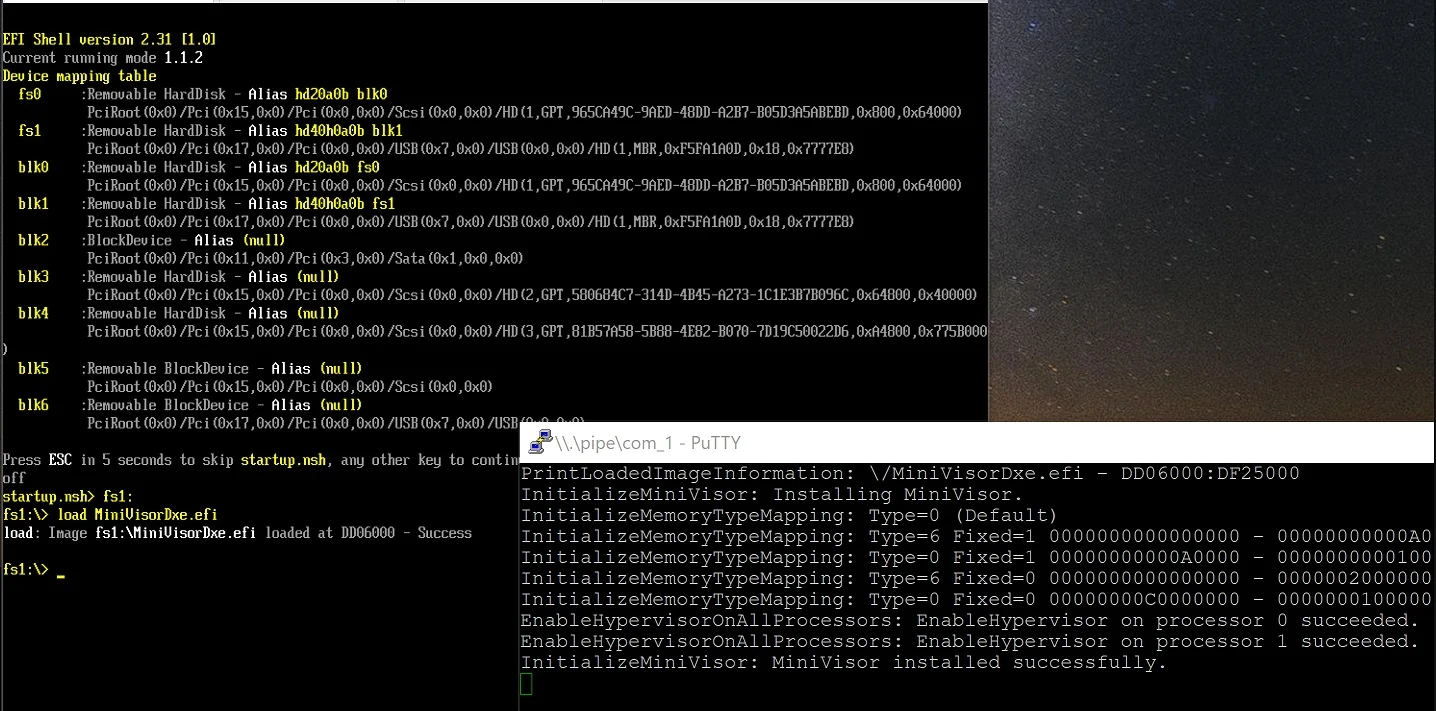 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
 githubsecuritylab/seclab-taskflows
用于审计源代码、分类问题以及检测 Web、Android 和 iOS 项目漏洞的示例 AI-agent 任务流和 MCP 服务器。
 slowmist/knowledge-base
Curated knowledge base of blockchain security research, audit reports, guides, and translations covering smart contracts, cryptography, and AI…
 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
 opposum0112/cusimanse
面向代理操作的安全实验、运行于一次性计算资源上的可组合研究合约与 YAML 配方框架
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 praetorian-inc/capability-sdk
共享 Go SDK,为安全扫描器定义标准能力接口,支持多格式发现结果输出(终端、JSON、NDJSON、Markdown、SARIF)以及 CLI 文档漂移检查。