
certstream-server-rust
 reloading01/certstream-server-rust
用 Rust 编写的高性能证书透明度(CT)监控工具。实时流式获取 CT 日志中新签发的 SSL/TLS 证书。certstream-server 的 Rust 实现,具有更优的性能和内存效率。
defensive-toolsosintreconnaissance+5
48
reloading01/certstream-server-rust用 Rust 编写的高性能证书透明度(CT)监控工具。实时流式获取 CT 日志中新签发的 SSL/TLS 证书。certstream-server 的 Rust 实现,具有更优的性能和内存效率。
 fazmin/cve-intel
面向 CVE 分类的本地安全情报——31 个工具、25 个数据源、风险评分以及面向 AI 代理的 MCP 服务器,全部采用原生 Rust 实现。默认私密。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 cisagov/kev-data
将 CISA 的已知被利用漏洞(KEV)目录镜像为 CSV 和 JSON 格式,并附带 JSON schema,从而支持对 KEV 更新进行程序化访问和提交历史跟踪。
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
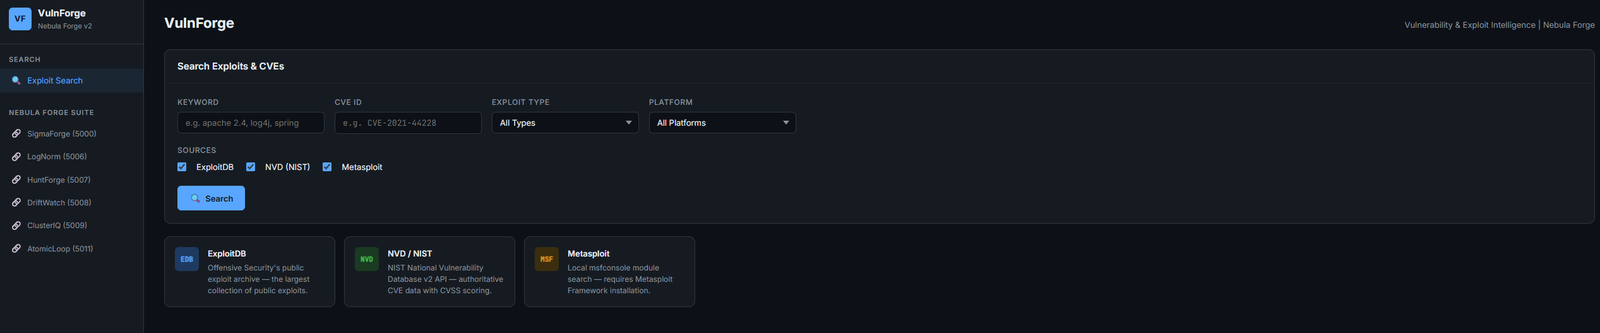 rootless-ghost/vulnforge
漏洞与利用情报 — ExploitDB、NVD、Metasploit 搜索,支持 CVE→ATT&CK 映射及 LogNorm/HuntForge 集成 | Nebula Forge 的一部分
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 bert-janp/open-source-threat-intel-feeds
该仓库包含可免费使用的开源威胁情报源,无需额外要求即可使用。涵盖多种类型,如IP、URL、CVE和哈希。
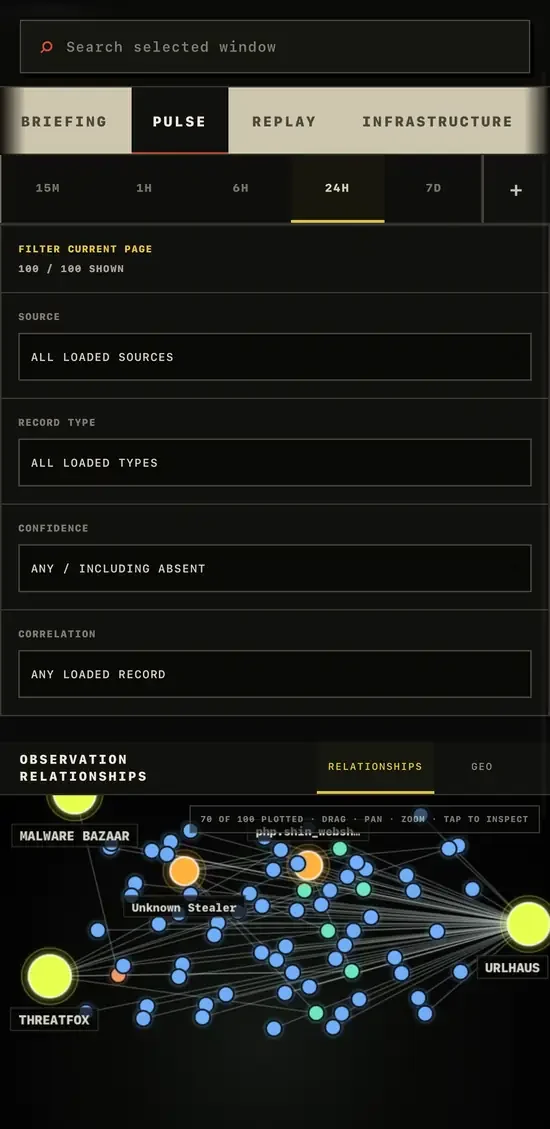
 gnomeman/badbanana-threat-observatory
威胁情报观察站,聚合 CISA KEV、ThreatFox、URLhaus 和 MalwareBazaar 数据源,支持搜索、变更跟踪以及 STIX/CSV/JSONL 导出。
 hslatman/awesome-threat-intelligence
面向 SOC/CTI 团队的威胁情报来源、数据源、框架、工具和研究精选目录——涵盖 IOC、STIX/TAXII 格式及平台。