

zentinel
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。
authentication-authorizationdefensive-toolscontainer-security+6
 cyrusimap/cyrus-sasl
Cyrus SASL API 实现,依据 RFC 4422 通过可插拔的 SASL 机制提供客户端和服务端身份验证与授权服务。
 zhengxr930/apex_official
面向LLM代理安全的Defender框架,可编译任务契约、验证能力清单,并通过PLANT/WRAP证明检查针对基准攻击用例检查效果。
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 saml-toolkits/ruby-saml
Ruby 库,实现 SSO 的 SAML 服务提供方端,处理认证请求、响应验证、XML 签名检查以及 IdP 元数据解析。
 andresriancho/enumerate-iam
枚举与 AWS 凭证集关联的权限
 gmh5225/jataayu
LLM 驱动的 AI 代理安全 — 入站注入检测 + 出站隐私保护
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 gmh5225/gatekeeper
基于 Go 的自托管 SSH 访问网关,支持 OIDC/LDAP 认证、RBAC、MFA、会话录制、审计导出、静态加密、IP 规则和策略执行。
 les-k/wp-secure-mcp
一个通过 REST API 暴露 MCP 服务器的 WordPress 插件,其核心在于安全模型——通过完全不存在该攻击面,从而封堵了 CVE-2026-15015 的 OAuth 绕过形态。
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 htrxuan/hdwebmobile-booking-appointments
通过 WooCommerce 销售可预订服务与预约——从架构上封堵 CVE-2026-2931。
 pigeonlabshq/pigeon
为AI代理强制执行最小权限委派,使用经过签名且限定范围的凭据。为子代理授予狭窄的能力和资源,在执行前验证操作,并防止权限提升。
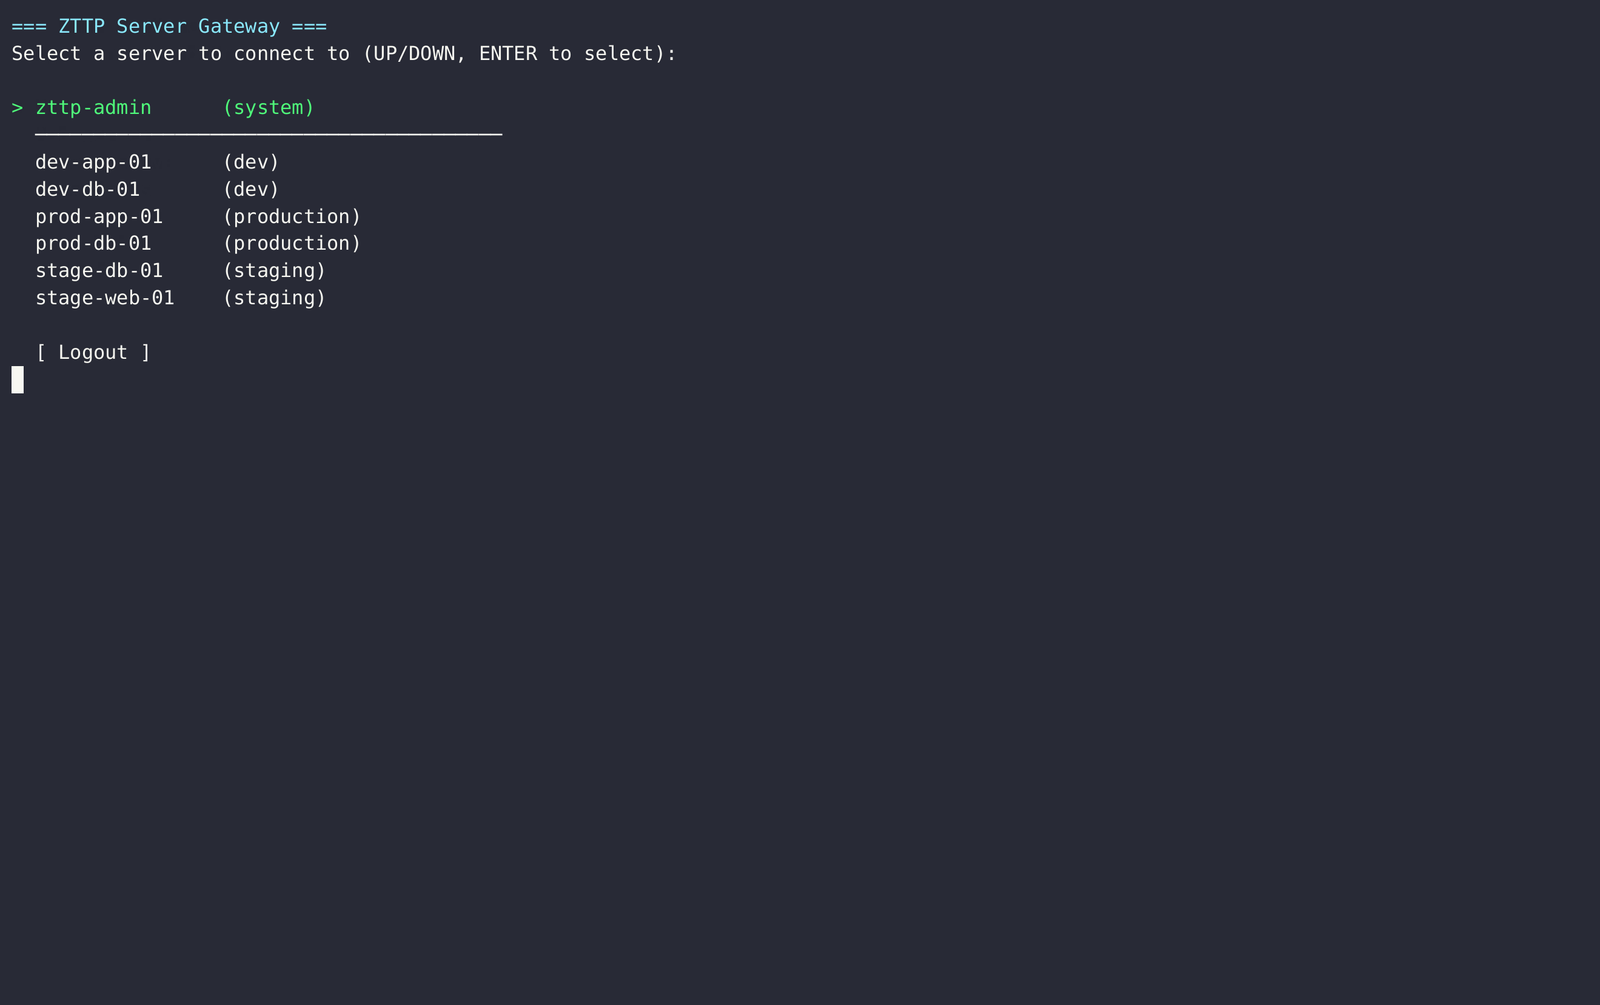
 nihal799/zttp
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…