

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
二进制利用 — 工具 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
415 结果
DebuggerJ- preview

DebuggerJ-

GitHubjaime64net/debuggerj-

x86 和 x64 应用程序调试器,集成 AI

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+7
1天前
secbox preview

secbox

GitHubyv1ing/secbox

Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.

network-mappingvulnerability-analysismobile-app-pentesting+9
4天前
exoproc preview

exoproc

GitHubwoldann/exoproc

TypeScript 实现的 Windows x64 跨进程插桩——钩取函数、重定向线程,并读写另一进程的内存,无需 DLL 注入,也无需 CreateRemoteThread。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
45天前
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

一种混合了NTDLL解除挂钩和地狱之门变体的技术

defensive-toolsids-ips-evasionreverse-engineering+6
138天前
AetherVM preview

AetherVM

GitHubaethervm/aethervm

LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
159天前
lithium-kernel preview

lithium-kernel

GitHubgmh5225/lithium-kernel

Windows 内核模式驱动程序,带有用户模式客户端,暴露基于 IOCTL 的物理和虚拟内存读写、页表遍历、模式扫描以及用于游戏作弊的输入模拟功能。

memory-forensicsreverse-engineeringanti-bot+1
2个月前
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

基于仿真的 Windows x86/x64 VMProtect 3.x 二进制文件脱壳器和导入解析器,使用 Unicorn 仿真系统调用并在无调试器的情况下重建 IAT。

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
4002天前
Pentest-Windows preview

Pentest-Windows

GitHubitm4n/pentest-windows

Windows 内部研究与利用技术合集,涵盖权限提升、令牌滥用以及面向红队和渗透测试人员的后渗透技巧。

privilege-escalationexploitationreverse-engineering+6
1321个月前
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
exploit-frameworksvulnerability-analysisreverse-engineering+6
966个月前
striga preview

striga

GitHubllvmparty/striga

实验性 x86-64 到 LLVM IR 的 Python 提升器,可将机器码转换为可分析的 IR,用于逆向工程、优化和 VM 处理程序分析。
static-analysiscode-analysisreverse-engineering+4
1213个月前
amd_hypervisor preview

amd_hypervisor

GitHubnot-matthias/amd_hypervisor

Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
defensive-toolsreverse-engineeringsecurity-virtualization+3
1753年前
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

IDA 6.8 插件,用于对 Themida 的 FISH 虚拟机(2.2.5.0-2.2.7.0)进行去虚拟化,从受保护的二进制文件中恢复原生代码,以供逆向工程研究使用。
static-analysiscode-analysisreverse-engineering+5
813年前
SandboxBootkit preview

SandboxBootkit

GitHubthesecretclub/sandboxbootkit

Windows Sandbox 的 Bootkit,用于禁用 DSE/PatchGuard。

defensive-toolsprivilege-escalationpersistence-mechanisms+5
3472年前
GateX preview

GateX

GitHubabraxas/gatex

FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
password-crackingstatic-analysisdynamic-analysis-sandboxing+8
111天前
kernel-CTF preview

kernel-CTF

GitHubgmh5225/kernel-ctf

Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。

vulnerability-analysisexploitationreverse-engineering+5
1年前
KDU preview

KDU

GitHubhfiref0x/kdu

Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k19天前
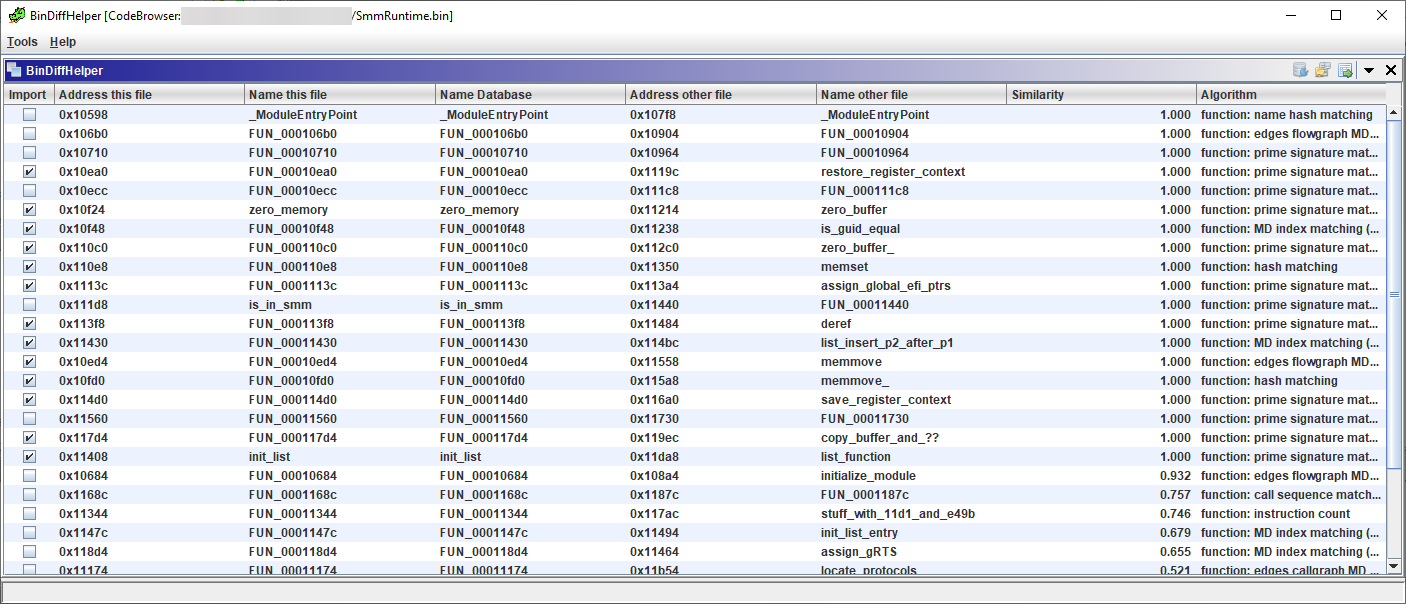
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

Ghidra 扩展,集成 BinDiff 用于函数匹配
static-analysiscode-analysisreverse-engineering+4
2971个月前
KeyPatchX preview

KeyPatchX

GitHubgmh5225/keypatchx

KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…

static-analysisexploitationreverse-engineering+4
97个月前
上一页12…24下一页
