

Active-Directory-Health-Check
 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。
defensive-toolsprivilege-escalationidentity-management+6
roccoammon/active-directory-health-checkPowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。

 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 foxboron/attezt
一个开源的 TPM device-attest-01 CA 服务器
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
 emrekybs/socmintelligence
一个模块化的 OSINT 与 SOCMINT 框架,用于社交媒体情报、调查和公开数据分析。
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
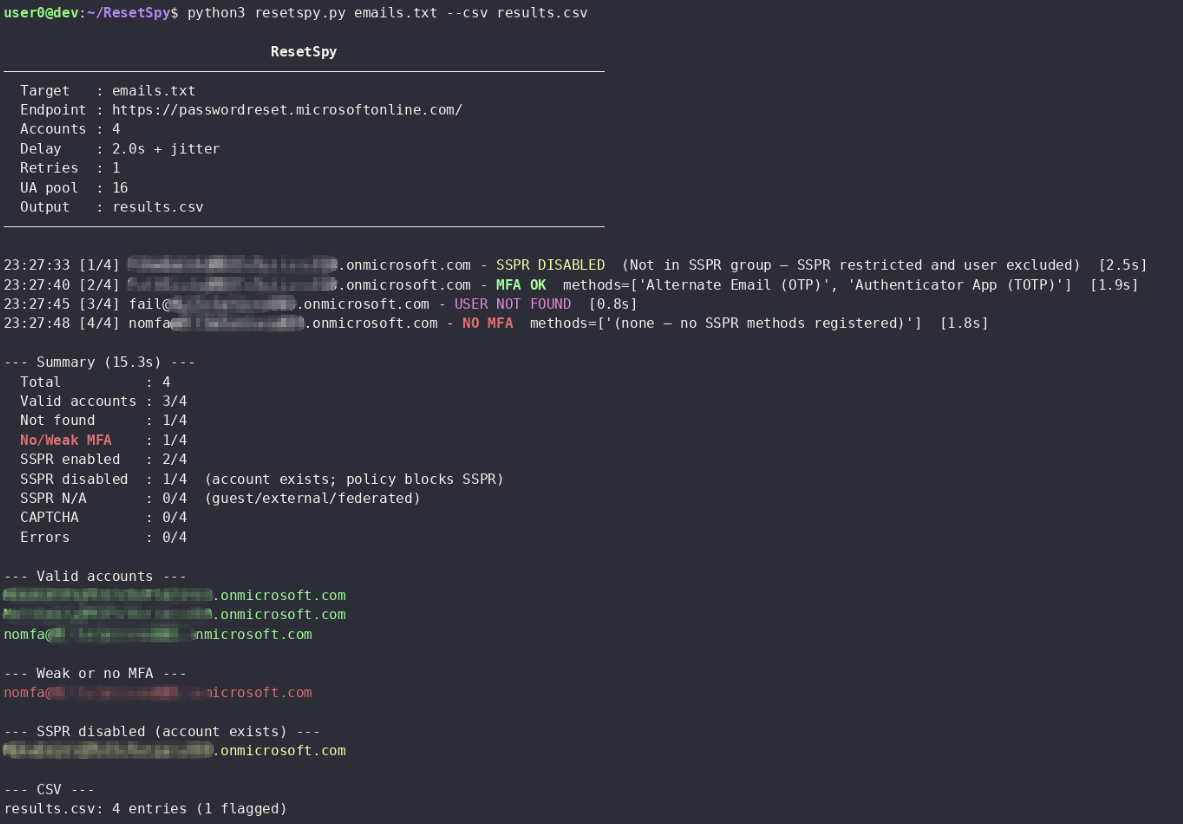 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 dirkjanm/askwam
向 Web 账户管理器 (WAM) 请求 Entra ID 令牌
 ory/hydra
经 OpenID 认证的 OAuth 2.0 和 OpenID Connect 提供方,通过无头 API 为云原生应用提供令牌颁发、客户端管理、JWKS 及登录/同意流程编排。
 ory/oathkeeper
一个云原生身份与访问代理 / API(IAP)和访问控制决策 API,用于对传入的 HTTP(s) 请求进行认证、授权和修改。灵感源自 BeyondCorp / 零信任白皮书。使用 Go 编写。
 zitadel/zitadel
开源身份与访问管理平台,为开发人员和企业提供 SSO、MFA、通行密钥、OIDC、SAML、SCIM 及多租户访问控制。
 kanidm/kanidm
自托管身份管理平台,提供 WebAuthn 通行密钥、OAuth2/OIDC 单点登录、SSH 密钥分发、RADIUS 和 LDAP 集成,用于现代身份验证。
 freeipa/freeipa
使用 LDAP、Kerberos、PKI、DNS 和 Active Directory 信任,为 Linux/UNIX 环境集中管理身份、认证和访问控制。
 oauth2-proxy/oauth2-proxy
一个反向代理,提供使用 Google、Azure、OpenID Connect 以及更多身份提供商的认证。