
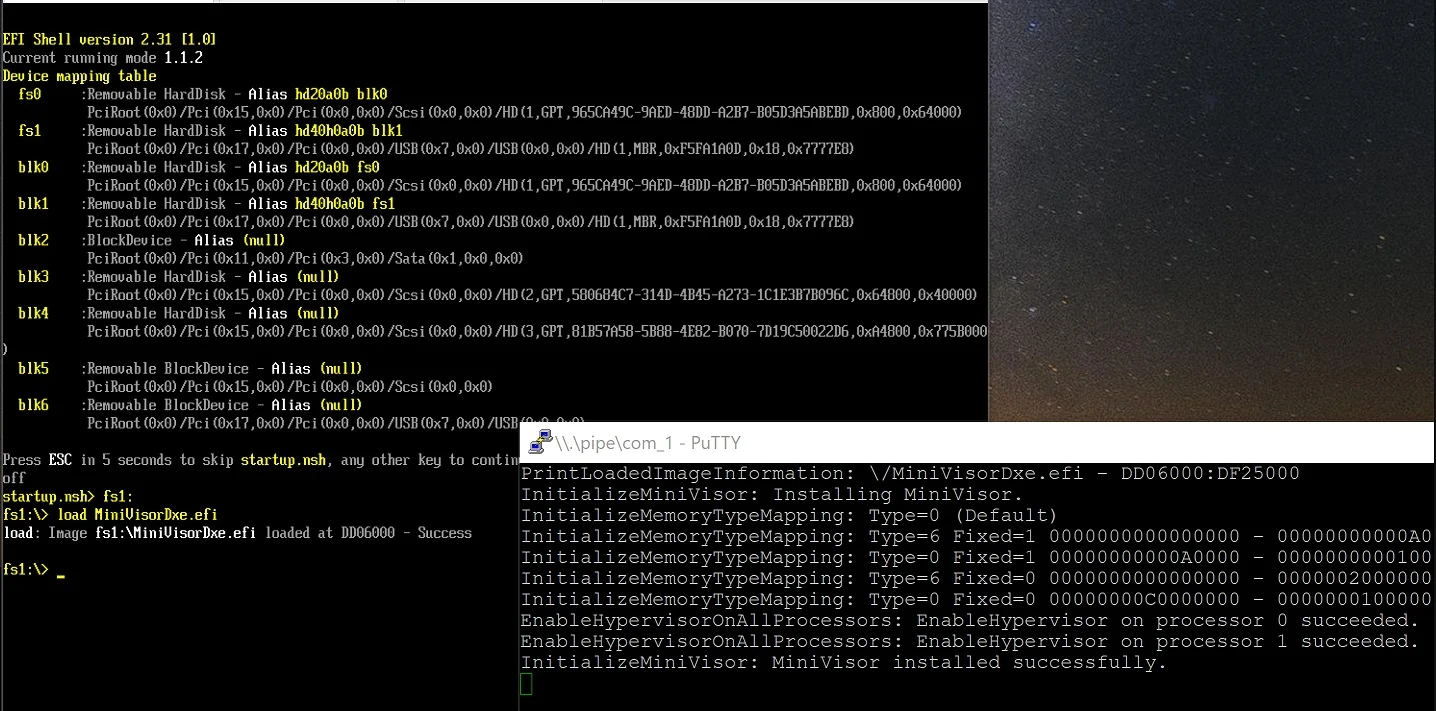
MiniVisorPkg
 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
defensive-toolsreverse-engineeringsecurity-virtualization+5
7612年前
tandasat/minivisorpkg支持启动操作系统的研究型 UEFI 虚拟机监控程序。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 foxboron/attezt
一个开源的 TPM device-attest-01 CA 服务器
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker 恢复审计 CVE-2026-45585:yellowkey github、TPM、恢复密钥备份。Windows 10/11 CLI GUI,适用于您拥有的卷的便携式审计工具。解压并运行。官方免费下载。下载:➧
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。
 gmh5225/disk-spoofer
基于内核驱动的磁盘大小和扇区查询欺骗程序,可规避 Windows WMIC 查询。
 gmh5225/dma-processdumper
使用PCIe FPGA设备通过DMA进行简单进程转储
 gmh5225/driver-hwid-btbd-modified
修改后的 btbd HWID 欺骗内核驱动程序,可手动映射以在 Windows 1909 上规避反作弊检测。